为什么现在工业容灾恢复比十年前重要一百倍
十年前大部分工厂还是半人工半机械化,坏个零件换了就能凑合用,损失撑死就是一天的产能。现在不一样,全是联网的柔性生产线,MES、SCADA、PLC全串在一条链上,一个核心节点炸了,全生产线直接停摆。
去年长三角有个头部动力电池厂商,就是被勒索病毒攻破了工业内网,核心生产配方数据全被加密锁死,没有离线容灾备份,最后花了三千万赎金不说,还丢了三个大客户的年度订单,口碑掉了不止一点。
很多工厂老板总觉得,我买了财产保险就够了。错得离谱。保险赔的是烧坏的硬件钱,停线的产能损失、订单违约金、客户流失的隐形成本,哪个赔?没人赔。
说实话,现在工业生产的周转速度,停一天就是几十万上百万的损耗,工业容灾恢复那点前期投入,真的就是给厂子买了个保命的平安符。
问:我们是员工不到五十人的小工厂,只有两三条生产线,也要做工业容灾恢复吗? 答:当然要,别觉得规模小就不会出事。去年我接触过一家给主机厂做注塑配件的小厂,核心注塑机的调参程序存在车间唯一一台工控机里,工控机硬盘坏了,原来的编程师傅已经离职半年,程序没做任何备份,最后重新建模调参数花了18天,直接错过了主机厂的交付期限,订单被转走,厂子到现在都没缓过来。容灾不挑厂子大小,只挑核心依赖——只要你的生产离不开数字化程序、离不开核心生产数据,就得做。 问:工业容灾恢复和普通企业IT机房的灾备是一回事吗? 答:差得不是一点半点。普通IT灾备核心就是保数据,最多就是网页打不开、办公系统用不了,慢几个小时也不会出大问题。工业容灾恢复不仅要保数据,还要保整个生产链路,你想啊,化工生产线停了,塔釜里的原料、反应釜的温度压力全卡着,恢复慢几个小时整炉料就全废了,甚至还会引发安全事故。逻辑完全不一样,绝对不能拿普通IT灾备那套直接套进工业场景里。当前工业容灾恢复落地的几个靠谱实践
工业容灾不是越贵越好,适合自己生产规模的才是对的。我见过不少厂子花大几百万搭了异地容灾中心,最后维护不到位,成了摆着看的样子工程。整理了几个现在行业里用得最多的落地方向:
- 💡 本地多介质隔离备份:核心PLC程序、关键生产参数别存在同一个机房,一份放本地加密固态,一份放离线物理介质,锁在厂区另一栋楼的保险柜里,投入不过几万块,适合绝大多数中小工厂,性价比拉满。
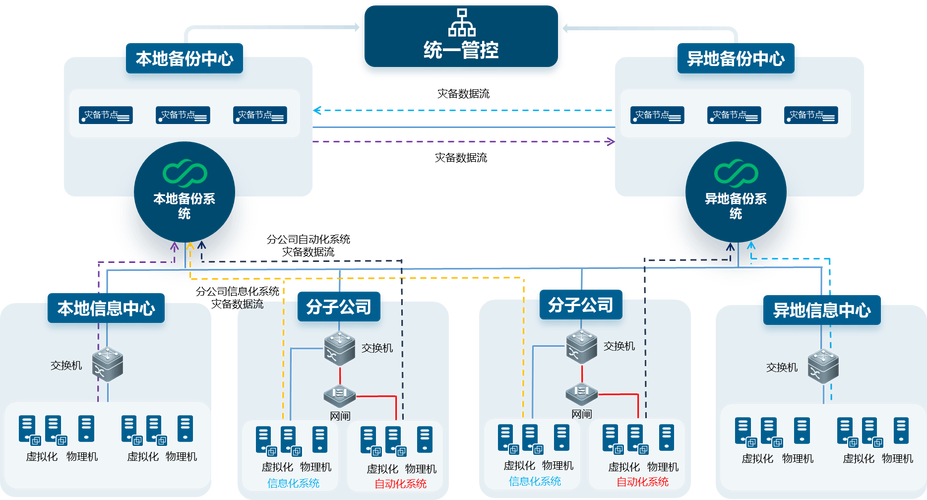
- ❗ 异地异步容灾:针对规模大的连续生产型工厂,比如化工、冶金、动力电池制造,一定要搞相隔几十公里的异地灾备中心,数据异步同步,真的本地出了天灾人祸,几个小时就能切到异地恢复生产,把损失压到最小。
- ✅ 勒索病毒专属空气隔离容灾:现在勒索病毒盯上工业内网的越来越多,一定要给核心生产数据做物理断网隔离,也就是行业说的空气gap,病毒根本进不去,真的生产网中招,也能从隔离备份直接拉数据恢复,不会被掐住脖子。
绝大多数工厂都会踩的三个坑
第一个坑:备份完就万事大吉,从来不做恢复演练。说实话,我接触过的工厂里,快七成都是这样,备份完就放那落灰,真出问题了才发现备份数据损坏了,或者恢复流程根本走不通,白搭。要求不高,至少半年做一次全流程演练,模拟一次核心节点宕机,走一遍完整的工业容灾恢复流程,哪里卡就改哪里,花不了一天时间,换出事的时候少停十天,太值了。
第二个坑:只保数据,不保硬件配置。很多厂子觉得我把生产数据存好就行,结果PLC硬件烧了,换了新硬件,发现原来的驱动配置、端口参数都没备份,还是要重新一个个调,照样耽误好几天,白瞎了备份好的数据。
第三个坑:把容灾全扔给IT部门就不管了。工业容灾恢复必须生产部门和IT部门一起配合,IT不懂生产链路哪个是核心哪个是次要,真出事了恢复顺序错了,先恢复办公网,再恢复核心生产线,那不还是白白停着吗?得提前让生产端排好恢复优先级,核心生产线先动,再恢复辅助部门,才能把损失降到最低。对吧?
不过话说回来,现在很多地方的工业互联网平台都推出了标准化的容灾服务,中小工厂不用自己从零搭建,花几千块一年就能用上合格的工业容灾恢复服务,门槛已经低很多了。
别存侥幸,真等生产线停了再想起补漏洞,多少都晚了。我见过太多本来效益不错的厂子,就因为一次没做容灾的意外停机,直接把现金流干断了。太可惜。
相关推荐
-
液压系统:修了二十年,有些话不吐不快
上周拆了一个泵站,那油液——黑得跟酱油似的,还带着一股焦糊味。客户说‘能用就别折腾’。能用?!我差点把扳手摔地上。💢 说实话,液压系统这东西,你越是惯着它,它越给你脸色看。今天不谈教科书式的理论,聊聊那些年我在现场真刀真枪干出来的教训,还有几个你必须知道的保命知识。 先搞懂一个根本问题:为什么液压油会‘发脾气’? 有一次在钢厂,热轧线AWC缸爬行,查了三天,…
-
工业服务化(PaaS):一场悄悄进行的制造业“权力转移”
去年在汉诺威工博会上,我碰到一家做空压机的老牌厂家。展台上没摆任何一台新机器,反而挂了个大屏幕,实时显示全球各地设备的运行数据。销售总监叼着电子烟,指着屏幕说:“我们现在不卖空压机了,卖的是每立方压缩空气。”我愣了一下——乖乖,这玩法,不就是…… 把产品变成服务?对,工业服务化,圈子里叫 PaaS(Product as a Service)。不是那个云计算 …
-
仓储管理系统(WMS):我们工厂三年三次折腾的真实记录
那天生产总监老李在晨会上摔了报表:“库存准确率又只有72%!这WMS上了个寂寞!”会议室鸦雀无声。其实系统三个月前就上线了,团队也培训过。但数据就是不对。 问题出在哪?后来复盘,根本不在软件本身。 WMS不是软件,是管理变革 很多人以为买个WMS就万事大吉。天真了。仓储管理系统(WMS)本质是流程再造。它要求你从接收、上架、拣选、发货每个环节都标准化。我们第…
-
草木低语:藏在时光里的生命密码
老院墙角的爬山虎又窜高了半尺,深绿的叶片层层叠叠,在砖缝间织就细密的网。砖面被岁月侵蚀出的沟壑里,几株卷柏蜷缩着,仿佛仍留存着去年干旱时的记忆。窗台上的多肉植物冒出粉嫩新芽,饱满的叶片托着细碎晨露,折射出细碎的光。竹制花架上的紫藤花谢了,褐色花萼坠在藤蔓间,酝酿着来年的芬芳。墙根下的蒲公英结出白球,风一吹便扬起无数小伞,奔向未知的远方。 这些沉默的生命从未停…
-
砖缝里的光阴叙事
青瓦在檐角叠出参差的弧度,如同被岁月揉皱的纸页,每一道褶皱里都藏着建筑的呼吸。那些沉默矗立的墙体,以砖石为笔墨,在大地的笺纸上写下跨越千年的叙事,从仰韶文化的半地穴式居所到江南园林的飞檐翘角,每一处结构都镌刻着人类与空间对话的痕迹。木材在梁柱间舒展肌理,石材在地基中沉淀重量,建筑从来不是冰冷的堆砌,而是有温度的生命容器,收纳着一代又一代人的悲欢与向往。 苏州…