上个月去一个老客户厂里做诊断,过程让我到现在还直嘬牙花子。DCS机柜间门没锁——这都不叫事儿了,工程站上插着带回家打过游戏的U盘,系统补丁停留在2016年。我跟主管说,你们这工控网络,基本上算是给攻击者留好了后门。他一脸无辜:我们装了两层工业防火墙啊。唉,又是这种想法。
说实话,工业网络安全这个坑,掉进去的企业多了去了。不是没钱,是根本没人真当回事。等出了事故,生产线停了,勒索病毒弹窗一万美金一个币,才想起来补救——黄花菜都凉透了。
你以为的物理隔离,早就不灵了
很多厂长老觉得,我们工控网跟办公网是断开的,机床、PLC、机械臂都是闭环跑,怕什么?呵呵。去年一家汽车配件厂,就是这样被搞的——攻击者通过供应商的远程维护通道,借着一台没打补丁的VPN设备,直接摸进了SCADA系统。那帮孙子手法很熟,先潜伏了两个月,把生产节拍、报警阈值全摸清了,然后突然发作,让六条冲压线集体报故障。停产三天,损失七位数。
物理隔离?现在哪还有纯粹的物理隔离。MES要连ERP,设备要传OEE数据上云,新上的预测性维护平台还绑着Wi-Fi传感器。随便一个接口没管好,就是一道暗门。2015年乌克兰电网的事都知道吧?攻击者先黑的办公网,再通过一个没隔离的VPN跳到SCADA,最后远程操作断路器。一样的剧本。
OT安全团队的日常:夹缝里生存
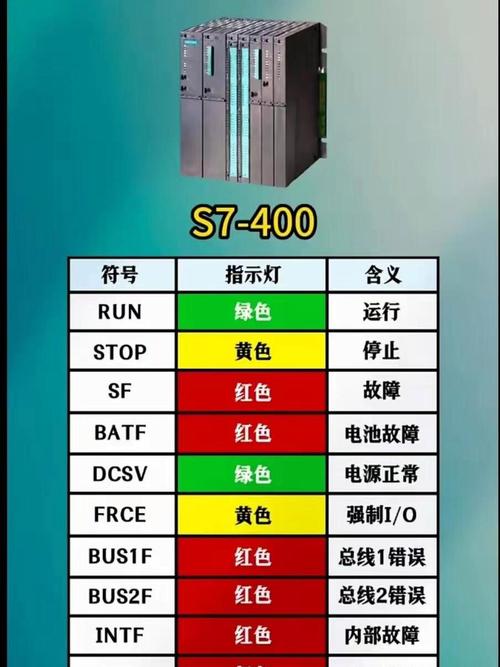
做工业网络安全的同行都知道,这活儿憋屈。你给PLC打补丁试试?停工窗口一年就那么几次,还得提前三个月申请,万一补丁不兼容,生产停了算谁的。老设备更头疼,S7-300还在跑,西门子早就不出固件更新了——漏洞公布了也没人管。前两年“永恒之蓝”闹得凶,多少工厂连夜拔网线,可车间里的Windows XP全能代码号都有人抄着贴在显示器边上。
问:IT安全那套边界防御、沙箱、EDR,能不能直接搬到OT用?
答:三年前我就试过,直说吧,撞墙撞得头破血流。IT那套讲究“先阻断再验证”,但如果你在轧钢车间突然阻断一个Modbus指令,钢卷能直接堆成废铁。OT安全第一原则是可用性>完整性>机密性,顺序反了要出人命。而且工控协议上百种——Profinet、EtherNet/IP、OPC UA——传统防火墙连解包都解不明白,更别说深度包检测。所以后来我们搞工业防火墙,基本都是先做成透明桥接模式,被动学习流量基限,不敢上来就乱拦。就这样,引擎还误判过,把正常维护的操作标记成非法写入,差点导致离心机停车——那玩意儿重新启动要48小时。
问:我们厂新上的产线都是默认配置,供应商说很安全,是这样吗?
答:供应商的话,信一半都得交学费。他们说安全,是指设备出厂前跑过漏洞扫描。可你看看实际——管理员密码贴在机柜上,远程调试端口开着,VNC没设密码,WIFI默认SSID是“VENDOR_AP”。去年给一家半导体厂做资产测绘,光封测车间就发现37个固件版本低于2019的控制器,CVE漏洞一打。所以别信“默认安全”,那只是”默认可用“。资产发现这一步都做不好的话,谈什么纵深防御都是空中楼阁。
零信任在车间:别急着上,先学会走路
现在安全圈逢会必谈零信任,好像不给OT网套个ZTA的壳就不够前沿。我试过在一条罐装线上做微隔离——得,光梳理东西向流量就用了两周,因为流量里混着实时I/O和文件传输,还有一些查不出文档的私有协议。最后策略引擎上线,刚运行三小时就把灌装机速度信号给干扰了,因为那个信号每隔17ms跳变一次,被误判为异常心跳攻击。
零信任不是不能搞,但前提是你得把底裤——呃,把资产、流量基线、协议深包这三样搞透了。不然就是花钱给自己上紧箍咒。我现在的建议很务实:先做好网络分段,关键控制器加装工业IPS,把非法指令写入和固件篡改拦住。再配上日志审计和操作站白名单管控,但凡有越权操作立马告警。这套组合不新潮,但管用,也扛得住检查。
还有件事憋着一直想说——安全意识。你看看,车间技术员用自己手机开热点连工程站传程序,U盘在办公电脑和工控机间来回捅,第三方维保人员拎着笔记本随便插网线。这些行为比外部攻击更致命,因为它是授权通道下的无戒备渗透。去年某水务集团的水泵站,就是被一个临时工为省事儿把远程桌面开在了公网上,还用的是admin/admin。第二天就被挂马矿,系统资源被占满,排水泵启不了,差点淹了蓄水池。
问:那对于资金有限的中小制造企业,工业网络安全该从哪下手最见效?
答:四步走,不花冤钱。第一步,搞清家底:用免费的被动探测工具扫描一遍,揪出所有在线资产,关掉没必要的端口和服务。第二步,封死进入点:工非网边界只留一个方向可控的网关,其他全断;远程访问必须用跳板机且带行为审计。第三步,管好介质:上带杀毒功能的U盘摆渡系统,彻底废掉个人U盘。第四步,备足后路:关键PLC配置文件和工程文件离线备份,每周测试一次恢复。这四件事做了,起码能防住80%的常规攻击。别一上来就追高大上,穷人版纵深防御也能救命。
实话实说,工业网络安全这行干了快十年,看到的变化远没有希望的多。攻击者越来越产业化,而我们很多车间还是敞开大门等人撞刀。别等上了勒索病毒首页,才想起来该做的事。今年,就现在,去车间走一圈,看看那些闪烁的指示灯,说不定就有漏洞在等着给你上一课。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:别灯下黑了,车间里的PLC全是筛子 https://www.dachanpin.com/a/tg/56916.html