一、OT网络安全:那些年我们交过的学费
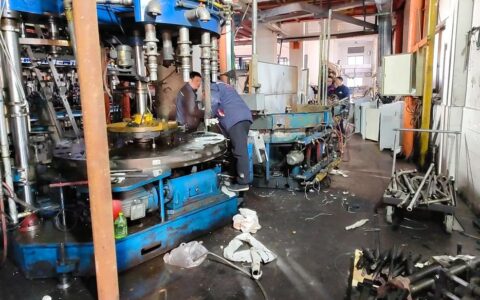
上个月拜访一家汽车配件厂。厂长带我参观冲压车间,机械臂上下翻飞,EtherCAT总线指示灯闪得飞快。我问:“这网跟办公网隔开了吗?” 他愣住:“什么隔开?不都是网线么。” 得,又撞见一个“裸奔”的产线。说实话,这种场景我见得太多了——过去十年里,多少工厂把IT那套直接往OT环境搬,结果呢?一出事就是大事。
工业网络安全不是新鲜词儿,但真正上心的企业有几家?别急着回答。咱们先看看今年OWASP发布的工业控制系统十大风险——排名第一的竟然是“不安全的工程协议”。Modbus、DNP3这些老古董设计时哪想过身份验证?结果到今天,随便一个脚本小子拿着Metasploit都能给PLC发指令启停电机。这事儿,越想越后怕!

突然想起去年一家化工厂的事故。反应釜温度传感器被篡改,读数为常温,实际早已超温——幸亏操作工闻到焦味手动停车,否则炸了。事后调查,攻击入口竟是一台联网的HMI,因RDP端口暴露在公网,弱口令一攻即破。这件事给所有工程师一记耳光:OT环境的边界,早就不是你想的那层铁丝网了。
二、看不见的敌人:勒索软件正在“工业定制化”
过去说工控系统物理隔离就安全——这种论调如今碎了一地。Stuxnet打脸不够狠?今年又冒出专门针对ICS的勒索团伙,他们会先潜伏数月摸清工艺流程,然后定制化加密文件,连西门子TIA Portal的项目文件都不放过。等你发现时,屏幕上只剩一行字:“支付20个比特币,否则撬开你所有阀门。” 妈的,这帮人比咱们现场工程师还懂PLC!
更隐蔽的威胁是“内部人”。不是都怀恶意,更多是无心之失。修机师傅拿U盘往工控机拷贝图纸,顺手带进个Conficker病毒;第三方维保人员用自带笔记本调试设备,里面装着恶意软件全家桶……这些日常操作,恰恰是工业网络最脆弱的缝隙。你可以装一百道防火墙,但管不住人那根网线。
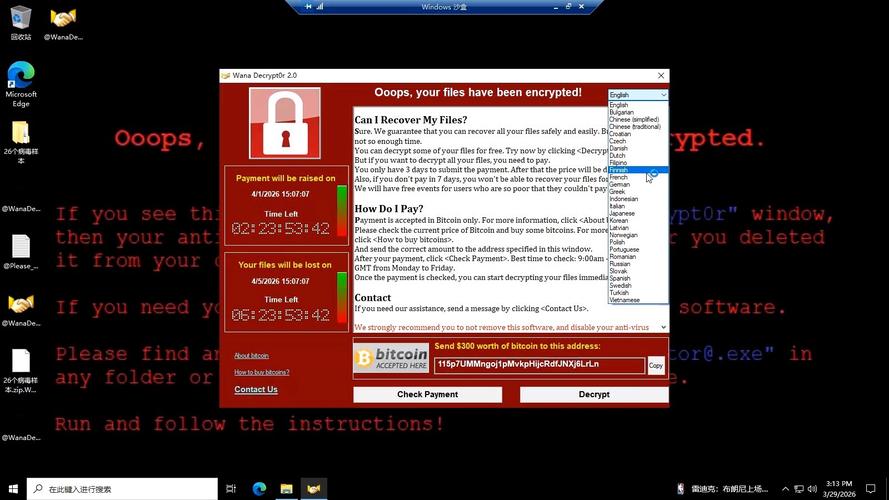
问:我们产线根本不连外网,勒索软件怎么进得来?
答:问得好!常见途径有三个:1)维修工程师用的U盘,从家里电脑染毒后带到厂里;2)供应商远程连接,比如设备厂家用TeamViewer做售后,那条隧道就是高速公路;3)更绝的——通过企业ERP系统跳转。大家以为ERP和MES之间有防火墙,但配置常常漏成筛子。去年三一重工一个案例,攻击者就是从办公网OA系统打入,横向移动到了焊接机器人控制网络。所以,别迷信“物理隔离”。
三、纵深防御:从“装个防火墙”到“编织一张网”

我跟不少厂长聊过安全,他们第一反应永远是:“买哪款防火墙?” 嗯,这就像问“家里防盗用什么锁”却忘了装门窗——方向就偏了。工业网络安全讲究纵深防御,绝不是单点产品能搞定。至少得铺开五个层面:
- 网络分段:按普渡模型,把企业层、操作层、控制层、现场层隔离开,中间用工业DMZ做缓冲。
- 端点防护:工控机、HMI、PLC都得有主机白名单,只允许经过签名的进程运行——比如McAfee的Application Control,或厂商自带的固件校验。
- 流量审计:部署工业级IDS,专门识别Modbus异常指令,一旦有人试图写线圈或改寄存器,立刻告警。
- 安全远程访问:别再裸用RDP/VNC,搞个堡垒机加多因素认证,所有操作录屏审计。
- 供应链管控:外来设备一律先安检,U盘全杀毒才能插,连笔记本强制安装代理。
这里面每一步都是坑。就说网络分段吧——工业交换机配VLAN,一不小心就把实时通信打断了,EtherCAT周期抖动瞬间飙升,整条线停摆。所以玩安全必须懂工艺,不然就是帮倒忙。
问:我们厂规模小,没预算买这么多设备,怎么办?
答:理解。先抓核心风险,几招不花大钱也能见效:1)把工控网络和办公网络在物理上断开,用一台旧服务器做跳板机,手动拷贝数据,虽然麻烦但安全;2)所有工控机开启应用程序白名单,Windows自带AppLocker就能做,不花钱;3)拔掉所有不用的端口——网口、USB口,蜂胶封死,这招很土但有效;4)给每个操作员配不同的账号,限制权限。记住,安全是过程,不是产品。先动起来,再逐步完善。
四、人的因素:比漏洞更难修补的是意识
写到这里,我想起一次安全培训时的尴尬。讲师问:“谁把密码贴在显示器上?” 三分之一的人举手。这不是段子,是现实。我们的工程师太忙了,设备要转,产量要冲,安全?排到下班后再说吧。可攻击者不会等到你下班。所以,必须把安全嵌入日常操作流程,比如交接班检查日志里包含“防火墙告警回顾”,定期组织红蓝对抗,让操作员亲身感受一次“被黑”的后果——有一次某烟草厂模拟攻击导致切丝机反转,操作员吓得跳起来,从此牢记不能乱插网线。
还有供应商管理。现在很多设备是厂商远程维护的,合同里必须写明安全责任,比如“远程连接须经甲方批准并全记录”。否则出事了互相甩锅。说句难听的,2025年了,出事找不到人背锅的情况仍比比皆是。
好吧,我就直说了:工业网络安全这事儿,光靠技术扛不住,得靠管理兜底。技术给你武器,管理告诉你怎么不扣动扳机却击中自己。别等上了勒索团伙的红榜才后悔。
最后留个问题:你的PLC今天更新密码了吗?不是默认的“admin”吧?😅
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:为什么你的PLC还在“裸奔”? https://www.dachanpin.com/a/tg/65564.html