为什么工业场景偏偏认准了MQTT?
工业现场的环境,懂的都懂。 多数情况下,你面对的不是带宽拉满的办公网,是满车间电磁干扰、动不动就断个几秒的无线信号,还有一堆算力、带宽都抠抠搜搜的低端采集终端。 原来大家用HTTP拉数据,每传几个字节就要建三次握手,光是包头就比数据本身还大,一趟下来不仅带宽占得多,断一次重连就得卡半天,几十台设备就能把局域网给堵死。 MQTT不一样,它是基于发布订阅模式的轻量协议,最小的数据包才两个字节,overhead比HTTP小了快一百倍,哪怕是2G网络都能跑得动。 更何况它天生就处理断连,断了之后自动重发,不会丢数据,正好戳中工业场景的痛点。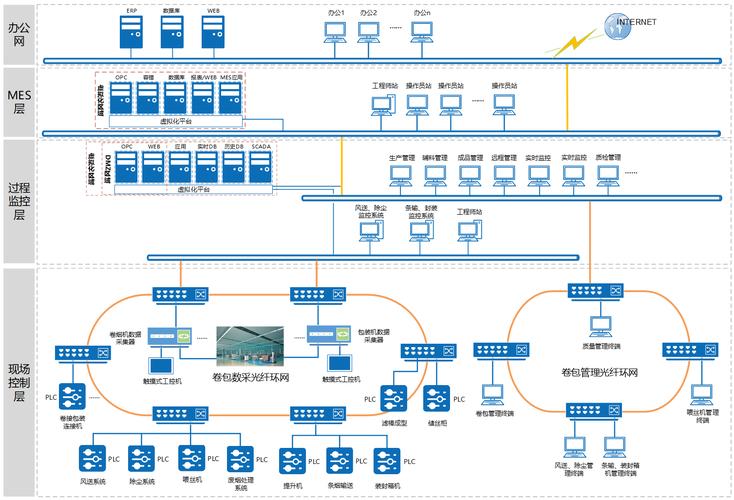
工业级MQTT协议应用的必踩坑总结
说实话,不是用了MQTT就一定能成,我见过好多项目,方案选错,直接烂尾。 第一个坑,乱用公共MQTT代理服务器。很多新手图方便,直接用网上免费的公共broker,测试的时候没问题,真上线了,延迟波动大不说,数据还容易丢,更要命的是生产数据全走别人的服务器,安全根本没保障。❗ 记住,工业项目要么本地部署私有broker,要么用正规工业级云服务,千万别省这点钱。 第二个坑,QoS等级乱开。很多人觉得QoS越高越可靠,上来全给开QoS2,结果直接把带宽占满,设备都卡了。💡 正确的做法是:普通的状态上报、温湿度数据,用QoS1足够,只有下发的控制指令、重要的告警信息才用QoS2,既稳定又省带宽。 问:我们生产数据是核心机密,MQTT传输会不会被窃取? 答:这绝对是工业场景最关心的问题之一。很多人觉得MQTT轻量就没有安全能力,完全是误区。现在主流的工业MQTT方案原生支持TLS/SSL加密传输,还支持客户端证书认证、设备身份鉴权,只要你不瞎用公共服务器,安全性比传统的HTTP明文传输高太多。我们做项目的时候,一般会再加一层应用层的数据加密,双重保障,哪怕数据被截走了,对方也解不开。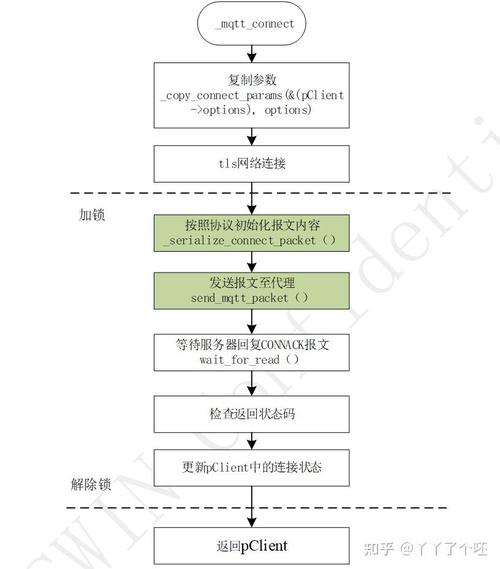
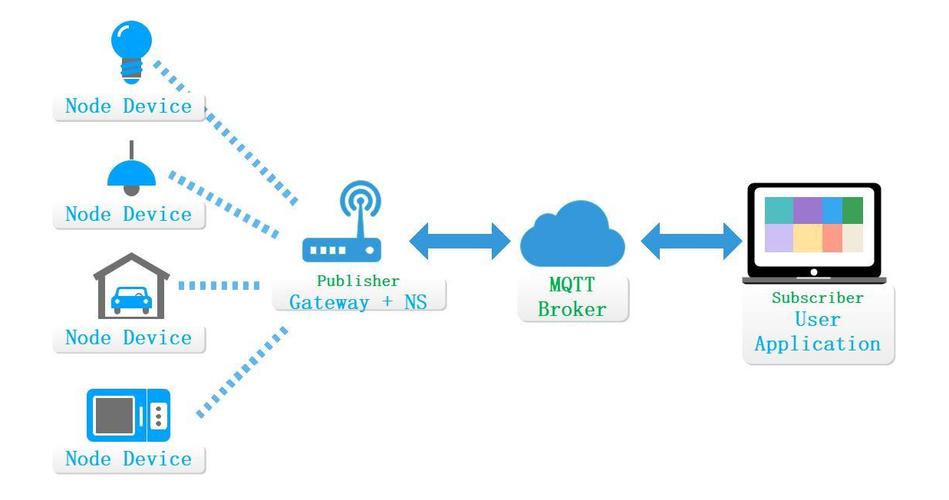
当前最落地的几个MQTT协议应用场景
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:MQTT协议应用:工业设备联网的落地方案与避坑指南 https://www.dachanpin.com/a/tg/70988.html