
别把“工业供应链安全”只当大企业的防火墙
很多中小制造企业的老板一听到“工业供应链安全”这几个字,第一反应是:这是华为、宁德时代那种年营收千亿的巨头才要操心的事,我一年营收才几千万,凑啥热闹? 真不是。 现在的情况是,头部客户从2023年开始就把二级、三级供应商的安全能力纳入考核,比如特斯拉的供应商手册里明确要求,所有一级供应商必须完成三级供应商穿透核验,任何一个环节出了质量、合规问题,直接连坐追责,没有任何商量的余地。去年长三角有3家给新能源车企做结构件的中小厂,就是因为上游二级供应商的环保资质过期,直接被踢出了合格供应商名录,之前投的几百万的生产线改造钱,全打了水漂。
现在最容易漏的三个安全窟窿,90%的厂都踩过
做了这么多年制造端的咨询,我见过太多厂的供应链安全管理,要么是完全没概念,要么是做了一堆表面文章,真遇到问题的时候才发现,窟窿比想象的多太多。 ❗ 第一个最普遍的漏点:只查一级供应商的资质,完全不碰二级外协环节的风险。很多厂的采购合同里只跟一级供应商签了质量协议,但一级供应商自己找的外协加工厂、原料贸易商,资质、生产环境、质检能力根本没人核查。去年广东一家做新能源结构件的厂,给宁德时代供的电池箱体,就是因为一级供应商找的焊接外协厂没做焊前探伤,整批箱体的焊接强度不达标,最后被取消了一年的供货资格,损失快2000万。 ❗ 第二个容易被忽略的点:把工业供应链安全窄化成“质量不出问题”,完全没考虑信息泄露的风险。很多厂的采购岗觉得,只要零件尺寸达标、材质合格就万事大吉,却没意识到,你给客户做的定制化精密模具的3D图纸、特殊工艺的参数表,一旦在供应链流转过程中被泄露给同行,损失的可能是几年攒下来的核心竞争力。我之前接触过深圳一家做消费电子结构件的厂,把客户的外壳3D图纸发给外协打样厂,结果打样厂把图纸卖给了客户的竞争对手,最后客户直接把整个供应商群都拉黑了,跟了三年的合作关系说断就断。 ❗ 第三个最疼的坑:没有关键物料的双供应商备份机制。很多中小厂图采购流程省事,某个核心零件、特种原料就固定找一家供应商拿货,一旦那家厂因为环保检查、疫情封控、上游原料断供停产,自己的生产线就得跟着停摆。去年江浙一带阶段性限电的时候,多少做注塑的厂因为唯一的原料供应商被限电停产,自己的生产线空转了半个月,光产能损失就够疼的。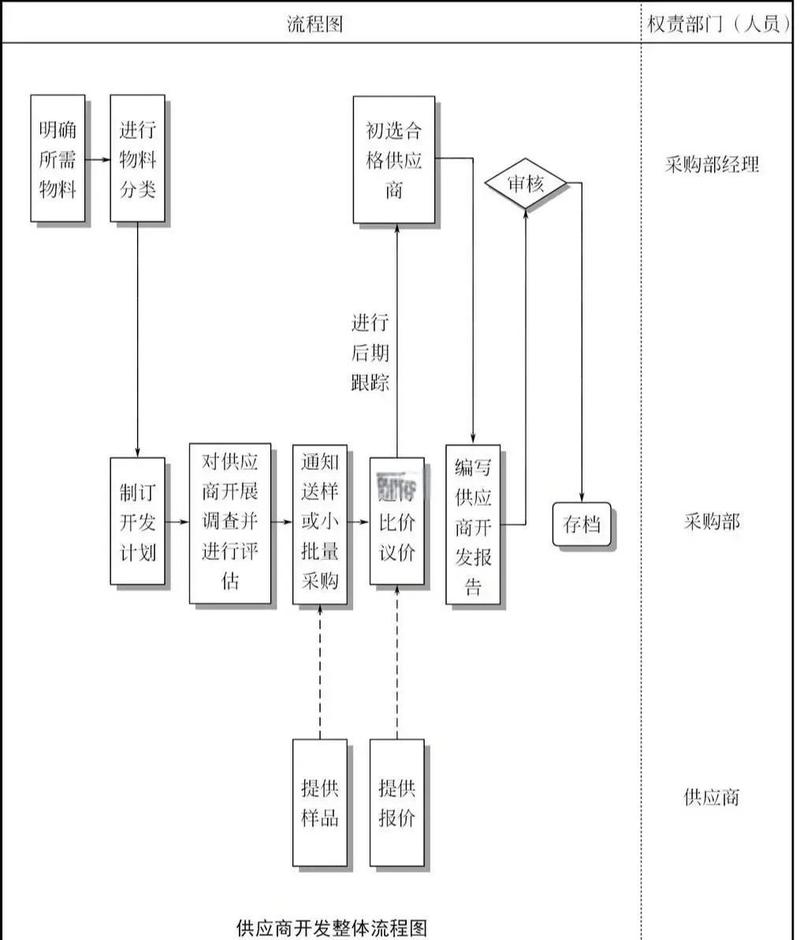
2024年落地工业供应链安全,别搞花架子
说实话,我见过太多厂一提到做供应链安全,就想着买个几百万的ERP系统,找咨询公司做一堆厚厚的报告,最后报告锁在柜子里根本没人看。纯纯的形式主义。 💡 落地的第一步,先把占你采购额80%的那20%关键物料列出来——就是那些一旦断供,整条生产线就得停转的物料,比如高精度密封件、特种合金钢材、定制化电子控制模块,先把这些物料的供应商从一级到三级全部摸透,把每个批次的质检报告、原料溯源码整理成动态更新的共享台账,不需要买复杂的系统,用个免费的在线文档就行,采购、生产、质检岗随时能查。 💡 别搞完美主义。很多厂一开始就想把所有上百种物料的供应商全部摸透,搞了三个月就坚持不下去了。先从占你采购额80%的那20%的供应商开始查,把这些管住,就解决了80%的风险。 别等出事了才后悔。 真的,不值当。 上周那个苏州的齿轮老板,现在已经把所有关键热处理环节的供应商全部摸了一遍,每批原料都要求供应商提供溯源码。他说之前总觉得供应链安全是虚的,赔了120万才明白——这东西根本不是什么高大上的管理概念,就是帮你少赔点钱,少丢点客户的实在事。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业供应链安全:中小制造企业2024年必须补的实操课 https://www.dachanpin.com/a/tg/72185.html


