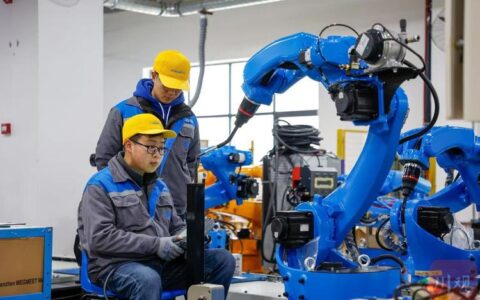
上周去了趟客户现场,一个做精密铸造的厂子。生产线全自动化,机械臂上下翻飞,看着特带感。直到我瞥见控制柜旁边那台工控机——屏幕右下角赫然挂着一个小图标:Windows XP。当时我心里就“咯噔”一下。问他们负责人多久没打过补丁了,他挠挠头:“补丁?那玩意儿不能打,打了软件就不干活了。”听完这话,我盯着那条一刻不能停的浇铸线,后背隐隐发凉。
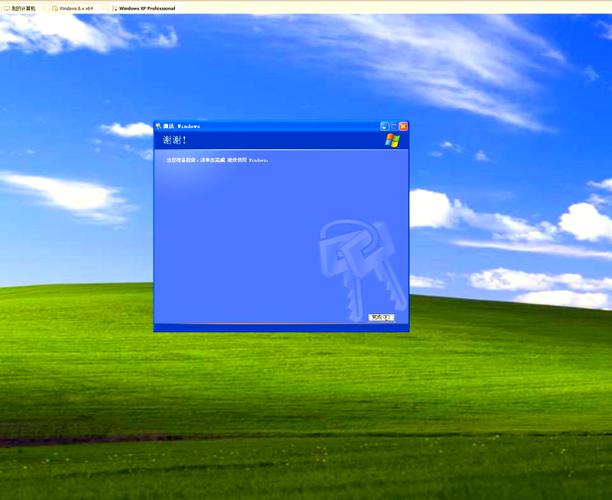
这不是段子。类似的事儿在制造业里,遍地都是。工业网络安全喊了这么多年,可真正当回事的,有多少?直到勒索病毒把产线搞瘫,大家才慌神——但那时候,黄花菜都凉了。
老系统,新靶子
工业网络跟咱们写字楼里的办公网,根本是两个宇宙。办公网里,你电脑卡了,大不了重启。生产线上呢?一个错误的指令可能让几十吨的钢水凝固在炉子里,或者让化工反应釜压力失控。所以工控系统(ICS)尤其是那些运行了十几二十年的DCS、SCADA,往往被供起来——不打补丁,不装杀软,不升级,甚至不联网……但“不联网”已经是个笑话了。现在还有几个工厂能做到物理隔离?MES、ERP、远程运维,全都要从OT网络抓数据。隔离?早就千疮百孔了。
这些老古董在设计之初,根本没考虑过安全。协议是明文的(比如Modbus TCP、EtherNet/IP),身份认证约等于零,谁发指令都执行。工业网络安全里最大的雷就是——你以为隔离了,其实早被IT/OT融合击穿了。2017年WannaCry那波,不知道多少工厂中招,生产线直接停摆。直到今天,你去Shodan上搜搜,暴露在公网的VNC、远程桌面、甚至PLC编程端口,一抓一大把。那些工程师为了远程调试方便,随便开个端口映射,连密码都是弱鸡……唉,说起来都是泪。
黑客的“降维打击”
谁说搞工业网络安全的黑客都得是顶尖geek?错了!现在很多攻击工具都商品化了。暗网上买套勒索软件包,针对工业环境稍微定制一下,就能开干。最可怕的是,攻击目标变了——不是偷数据,而是破坏物理世界。2021年Colonial Pipeline输油管道那事儿还记得吧?一个简单密码泄露,导致美国东海岸燃油供应瘫痪。那还是IT系统。如果换成化工厂、发电站呢?炼钢厂呢?不敢想。
更魔幻的是,有些攻击可能都不是冲你来的,你就是被殃及的池鱼。NotPetya当年本来瞄着乌克兰,结果让马士基的航运系统跪了几天,损失上百亿。工业网络就像一栋老房子,到处是缝隙,却承载着最要命的生产流程。
IT跟OT,鸡同鸭讲
这话题我太想吐槽了。在企业里,IT团队和OT团队简直是两个物种。IT的人觉得OT那帮人思想僵化,抱着老古董不放,什么安全基线、补丁管理,一概不懂;OT的人觉得IT只会瞎折腾,“你断我网试试?生产线停一分钟赔多少钱你算过没?”——两边都委屈,但风险就这么在夹缝里滋生了。
于是,工业网络安全就尴尬地悬在那里:谁都不愿担责,谁都不敢大动。结果呢,防护基本靠“祈祷”。等出了事,互相甩锅。说实话,我见过太多会议,安全方案讨论得热火朝天,最终因为“不能停机”而无限期搁置。安全?先保证今天产能达标再说吧。
问:工厂已经运行这么多年了,从来没出过事,是不是我有点过度焦虑了?
答:这话好比开了二十年车没出事故,就说安全带没用。安全不是取决于你过去多幸运,而是未来威胁有多疯狂。现在的网络攻击自动化程度极高,扫描探测根本不需要人盯着。你只要有个漏洞没补,一天之内就有可能被脚本小子盯上。工业系统一旦被勒索,不光数据加密,产线也得停,那损失是实打实的每小时几万、几十万。而且,工业系统恢复起来极其麻烦——不是简单从备份还原就行的,还得考虑工艺连续性、机械复位、安全联锁……所以千万别赌运气,那玩意最不靠谱。
问:那我勒紧裤腰带买了工业防火墙,是不是就万事大吉了?
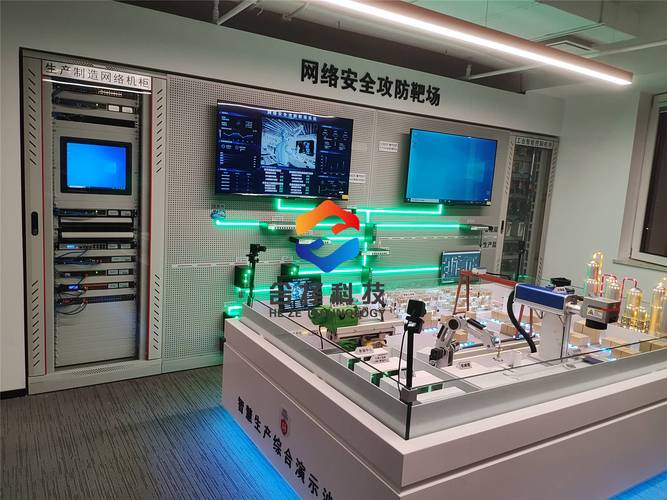
答:想得美。工业防火墙只是基础中的基础,它能帮你做网络分段、协议深度检测,挡住一大票低层次攻击。但真正的风险往往来自内部——不管是无意的错误配置,还是恶意的内部人员。而且现在攻击面早已超出传统网络范畴:U盘摆渡、无线设备、甚至供应链攻击(比如被人提前植入后门的PLC模块)。单靠盒子解决不了根本问题。你得有持续的资产可视性、异常行为监测、定期的攻防演练,最重要的——建立OT和IT协同的应急响应流程。安全是动态过程,不是静态产品。
说到资产可视性,又是一个坑。你随便问个车间主任,“你们工控网里到底有多少设备在跑?”十个有九个答不全。很多老旧PLC、HMI压根没文档,IP地址都是胡乱分配的,谁也不知道哪个设备还“活着”,但就是不敢断网排查。这种情况下,出了事能抓到元凶才怪。💡 我常跟客户说:先别急着砸钱买盒子,先花力气把家底摸清楚。哪些资产?跑的什么固件?开了哪些端口?谁在什么时候访问过?没有这些基础数据,安全就是空中楼阁。
最近几年,随着IEC 62443标准的推广和国内等保2.0的强制要求,情况略有好转。但合规不等于安全啊,朋友们。我见过不少项目,拿着等保测评报告当免死金牌,结果该有的分段、审计还是个花架子。攻击者才不管你过没过等保。✅ 真正有效的工业网络安全,得是从架构设计阶段就嵌入,贯穿设备采购、工程实施、运维监控的全周期。亡羊补牢式的安全,在工控领域代价实在太大了。
再说个挺有意思的现象:这两年AI攻击也冒头了。攻击者用机器学习生成专门绕过传统规则引擎的异常流量,或者精准的钓鱼邮件诱骗工程师开启远程通道。工业网络里那些“岁月静好”的日子,真的一去不复返了。可悲的是,很多制造企业还在用十年前的安全思维对付2025年的威胁……
有时候跟同行聊天,大家都有种无力感。工业网络安全这块,坑太多,水太深。但越是这样,越不能躺平。毕竟,那些轰鸣的机器,滚烫的铁水,不会给我们第二次机会。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全,真的不是IT安全那么简单 https://www.dachanpin.com/a/tg/54678.html