说实话,我们这行的人,十年前提起“工业网络安全”,多半会摆摆手——那不是IT部门的事吗?工控机跑在隔离的专网里,Windows NT照样转得欢,谁会盯上这些傻大黑粗的设备?但现实啪啪打脸。就在上个月,某汽车零部件厂的产线突然停产,PLC全部锁死,屏幕上弹出一行英文:支付比特币,否则别想恢复。厂长当时就懵了,车间主任直跺脚——他们连IT部门电话都没存。
这事儿一点都不新鲜。2025年了,针对制造业的勒索攻击比去年翻了近三倍。可你去车间走一圈,工程师们还是习惯把调试笔记本直接插到工控交换机上,U盘在办公网和工程师站之间来回倒数据,密码?要么没设,要么贴在显示器上。这就是现实,赤裸裸的现实。
OT与IT的鸿沟:谁该为安全买单?
工业控制系统(ICS)的安全,卡在两个世界的夹缝里。搞自动化的工程师懂梯形图、懂PID整定,但不懂TCP/IP的三次握手;搞网络安全的专家熟读NIST框架,但进了车间连急停按钮都找不到。这事儿矛盾了好多年。记得有次去一家化工厂调研,控制工程师老张一脸不屑:“你们那套杀毒软件一装,HMI直接卡成幻灯片,负不负责?!”我竟无言以对。是的,OT环境讲究实时性、确定性,传统IT安全的全盘扫描、威胁检测会拖垮老旧的工控系统。而很多关键基础设施的PLC、DCS控制器,寿命动辄15-20年,厂商早停止更新补丁了,漏洞就像敞开的大门。
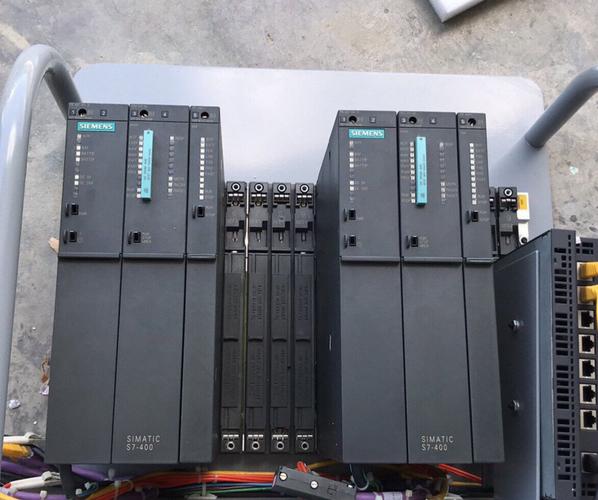
更头疼的是,连“资产”都摸不清。很多工厂连完整的网络拓扑图都没有,更别说自动发现工控协议了。去年帮一家水处理厂做风险评估,光是用被动侦听工具分析流量,就揪出了十几台私自接入的工程师站和几台仍在运行的Windows 2000服务器。负责人惊出一身冷汗:“这些玩意儿还能用?!” 不光能用,还跑着关键工艺!这种“影子IT”,在行业里比比皆是。
话说回来,出了事,到底谁来背锅?我问过不少企业主,他们也很苦恼:OT团队觉得安全是额外负担,IT团队觉得生产是老虎屁股摸不得。于是,网络安全就变成了“责任风暴”中没人接的球。
问:我们厂规模不大,黑客看得上吗?投入安全值不值?答:❌ 这个念头最要命。现在的攻击都自动化扫描,锁定有漏洞的工业协议(像Modbus、S7、EtherNet/IP),根本不挑食。一旦中招,中小企业的数据备份和容灾能力更弱,复产周期更长,损失比例反而更大。再说,供应链攻击了解一下?攻击者通过小供应商的网络渗透到整车厂、大型化工集团的案例屡见不鲜。去年就有一家注塑机供应商被黑,导致下游多家汽车厂停产——黑客压根没盯整车厂,只是拿你当跳板!这账怎么算?所以,安全投入不是消费,是保险。哪怕先做基础的网络分段与访问控制,成本并不高。
从合规到实战:洋葱式防御真的够了?
现在圈内流行所谓的“洋葱式防御”:外围防火墙、工业DMZ区、端点保护、网络监控……一层套一层。看着挺美,可实践中,惨痛教训真不少。比如,防火墙规则配了两年没更新,因为怕影响生产不敢动;白名单软件控制只开了学习模式,从未切换到强制模式,等于裸奔。还有一个典型笑话:某企业花大价钱部署了某知名工业防火墙,入侵检测天天报警,但操作员把告警声音关了——因为“太吵了,影响倒班睡觉”。你能说什么呢?除了苦笑。
真正的难点在于,工业网络安全不能照搬IT那套“检测-响应”模式。生产连续性大过天,你不可能因为一个可疑流量就切断整个生产网。于是,被动监测、协议深度解析、行为基线分析这些“软招数”成了主流。最近有个进步,AI驱动的异常检测开始落地了,不再依赖静态特征库,能识别出偏离正常工艺行为的指令流。比如,某台包装机突然向数据库发送大量请求,这明显不是PLC该干的事,系统直接告警并隔离端口。不过,别急着上AI,数据基础才是根本——你连正常行为都刻画不清,AI只能误报满天飞。
还有一个常被忽略的维度:人员。再牛的技术,架不住人犯二。U盘混用、远程维护通道开启后忘记关闭、密码共享……这些是攻击者的最爱。我的建议粗暴但管用:把安全要求融入标准作业流程(SOP),每天班前会强调。对,就是像强调戴安全帽那样强调网络安全。此外,红蓝对抗演练比任何培训都有效——找个小团队模拟钓鱼邮件或物理入侵,保证一辈子忘不了。不信你试试?保证试过后,员工看到陌生U盘都想绕着走。
问:工业网络安全的未来趋势是什么?我们要跟风吗?答:大可不必盲目追新。几个扎实的方向值得关注:一是零信任架构在OT的适度应用,核心是“永不信任,持续验证”,但OT内网很难一步到位,可以先在远程访问、工程师站等关键节点落实;二是5G专网和边缘计算带来的新安全挑战,需要端到端的加密和切片隔离;三是供应链安全的数字化,用软件物料清单(SBOM)管理风险。另外,IEC 62443标准的真正落地,从纸上到实践,仍有艰难的路要走。不过,最朴素的建议还是:做好网络分段、资产管理和备份恢复这三件套,你就跑赢了80%的同行。
亡羊补牢,别再等下一场“意外”
写到这里,想起年初在德国汉诺威工博会上,一家安全厂商展示的攻防沙盘:攻击者通过办公网一封钓鱼邮件,跳板到MES服务器,最后直接下发指令让机械臂疯狂挥舞,差点打碎防护玻璃。看得人后背发凉。可更让人唏嘘的是,演示用的PLC漏洞已经公开了整整九年,厂商仍未强制修补。这种情况,我们还要容忍多久?
有些事,光靠技术解决不了。管理层意识、组织壁垒、投入优先级……桩桩件件都棘手。但起步并不需要完美方案。哪怕只是把生产网划分几个VLAN,禁止办公网直接访问;哪怕只是强制所有工程师用专用U盘,拷贝前先扫描;哪怕只是备齐关键控制器的固件和参数文件,锁在保险柜里——这些微小举措,在关键时刻真能救命。不要等公告栏贴出停产通知那一天,才想起我这番话。
最后说个真事。有位同行,他们厂去年中了勒索病毒,全厂停摆三天,直接损失八百万。事后老板咬着牙拨了三百万做安全整改。他苦笑着跟我说:“三百万,买老子一个心安。可要是早两年花三十万做预防,何至于此?” 喏,道理就这么简单,可人类从不汲取教训,直到痛在自己身上。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:从“不会发生在我身上”到亡羊补牢有多远? https://www.dachanpin.com/a/tg/60499.html