为什么制造行业突然都在抢着做软件物料清单?
现在的工业产品,早就不是纯硬件堆出来的时代了。 一台新能源汽车,代码量超过1亿行,大大小小上百个ECU,每个都带软件。一台六轴工业机器人,光是嵌入式软件的组件就有上千个。哪怕你做的是一个普通的联网注塑机,控制面板里的系统软件也藏着N多开源组件。 以前我们做硬件BOM,一个螺丝一个零件都列得清清楚楚,软件从来都是“黑盒”,没人管里面装了啥。 这两年出的事儿还少吗?某车企因为开源组件漏洞,召回三十多万台整车,直接亏了十几个亿。某装备厂商因为用了无授权的商业软件,被作者告上法庭,赔了两百万还停了产。 说白了,软件物料清单就是把软件的“黑盒”拆开,给每一个软件组件做“身份证”,记录它的版本、版权、许可证、漏洞信息,出问题能第一时间找到,合规能拿出证据。
工业领域做软件物料清单的常见坑
说实话,我见过太多企业踩坑,钱花了不少,最后做出来的软件物料清单根本没用。 ❗ 第一个坑:只理自己开发的软件,不管供应商的 很多企业觉得,我自己写的软件我列出来就行,供应商给的固件我犯不着管。出了问题,背锅的绝对是你,因为你是最终产品的提供商,客户找的就是你。 ❗ 第二个坑:做一次就扔在一边再也不更新 软件漏洞是天天爆的,去年的Log4j2,前年的Spring,哪一个不是埋在老版本软件里的雷?你一年前做的软件物料清单,现在版本早就变了,漏洞爆了你都不知道哪里有问题,等于白做。 ❗ 第三个坑:用Excel人工管理 别不信,真的很多小企业这么干。几千个软件组件,版本变一次就要改一次,人工怎么可能不出错?我见过一个企业,Excel里错了三百多个版本号,去年漏洞爆了之后,全公司翻了三天,都没确认清楚自己的产品里有没有问题,白白耽误了召回的最佳时间,亏了一大笔。 问:软件物料清单不就是列个清单出来就行?有那么复杂吗? 答:还真不是你想的那么简单。 软件和硬件不一样,一个应用软件里能嵌套上百个开源组件,一个开源组件里又能嵌套好几个别的组件,不经过自动化扫描,你根本不知道里面藏了多少东西。而且你还要记录每一个组件的许可证类型,哪个能商用,哪个不能闭源使用,哪个需要开源自己的代码,这些错一个都是合规风险。不是你写个“用了某某软件”就算完的。
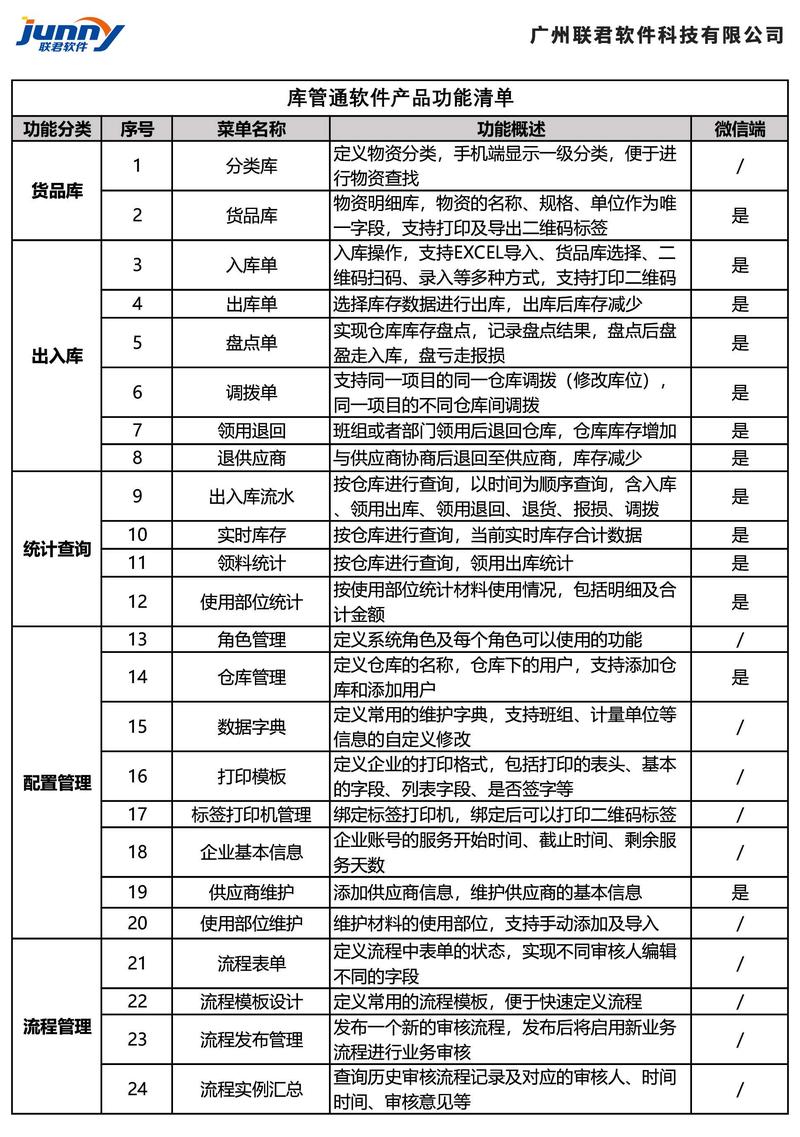
制造企业落地软件物料清单从哪一步开始
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:软件物料清单:制造企业必须补上的数字化供应链一课 https://www.dachanpin.com/a/tg/70638.html