上个月去东莞一家做新能源汽车零部件的加工厂做工控改造,老板拉着我吐槽了快一小时。说去年差点丢了头部车企的供应商资格,原因就是他们的生产数据交互没有按要求用国密加密。
真的亏不起。
前几年谈工控安全,大部分工厂老板都没概念,不就是装个杀毒软件吗?能省则省。这两年不一样了。
一方面供应链端的要求压过来了,另一方面,工控入侵的真案例就发生在身边。去年珠三角某五金厂的核心冲压工艺参数被竞争对手盗走,就是因为他们云端存储的工艺图纸没有加密,用的还是国外老牌算法,早就有公开漏洞被人利用。
问:我们就是小加工厂,接小单做,也要搞国密改造吗?
答:还真不一定全工厂都改,但只要你给头部车企、新能源厂做配套,只要你的生产数据要联网传给客户,那这个就是硬性要求,没有讨价还价的余地。2023年下半年开始,国内主流主机厂的新供应商准入,几乎都把国密算法应用要求写进了合规条款,过不了就进不了门。
除了客户要求,政策层面也在推,等保2.0对三级以上工业信息系统,明确要求使用国产密码算法做加密和认证,现在各地工信都在推安全改造补贴,就是逼着大家换。
说白了,以前工控系统大多是封闭的,没人盯着,现在全联网了,核心数据就是工厂的命,不用自己靠谱的加密算法,真的把命握在别人手里。
很多人一听到国密,就觉得要把所有设备全换了,成本高到离谱。其实不是,现在落地已经很灵活了。常见的三种方案适配不同场景:
1.
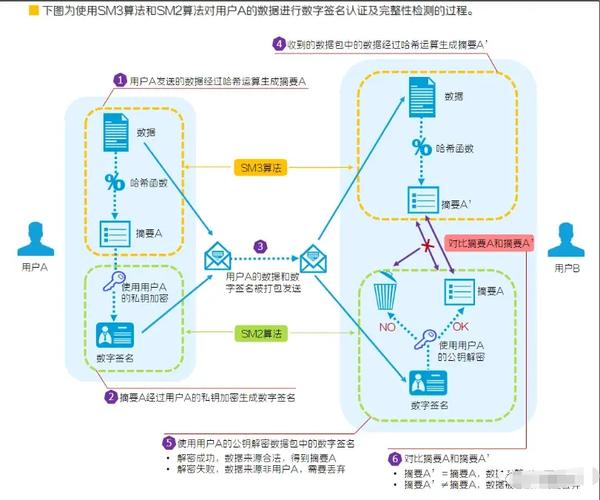
:新上的PLC、工业网关、SCADA系统,直接买内嵌国密SM2、SM4算法芯片的型号,一次到位,性能损耗几乎可以忽略。
2.
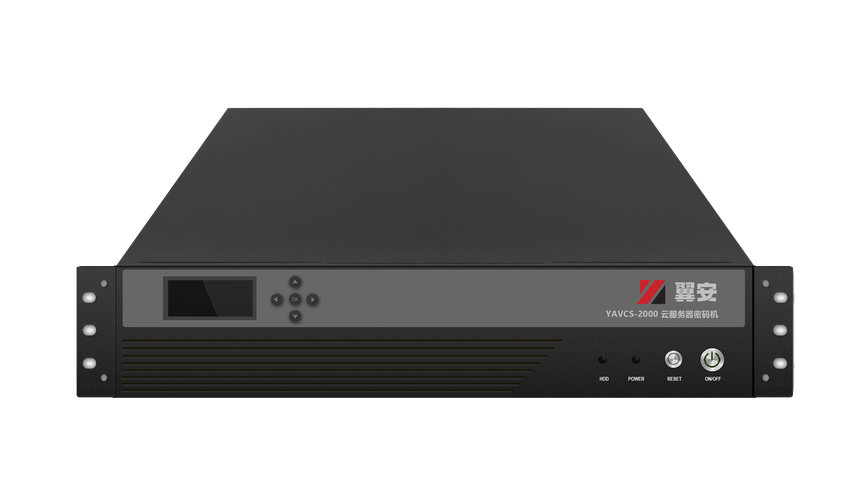
:老设备不想换,就在数据出口加一层国密加密网关,所有对外传输的数据都由网关做加解密,不用改动原有设备的程序和硬件,成本低,改造快,一周就能做完。
3.
:核心工艺参数、客户定制图纸、配方这些敏感数据,存在本地或者云端,用SM4国密算法做加密存储,就算存储介质被偷、或者云服务器被攻破,对方拿到的也是乱码,根本解不开。
问:国密算法会拖慢工业控制系统的通讯速度吗?本来生产线上的反应就要求毫秒级,延迟高了会不会出问题?
答:这个担心其实早就解决了。现在国密算法已经做了大量针对工业场景的轻量化优化,加上专用硬件芯片加速,延迟一般都在1毫秒以内,远低于工业控制允许的上限,哪怕是高速生产线也不会受影响。只有那种十几年前的极低性能单片机,才会出现性能不够的情况,这种设备一般也不联网,不碰敏感数据,不用改就行。
说实话,现在方案已经成熟到,只要你想做,厂商上门一天就能摸完场景,给你出改造清单,没有那么多复杂的弯弯绕绕。
💡 第一个坑:为了凑合规全加密,浪费成本。很多工厂上来就要给所有传感器数据都加密,其实完全没必要。只有核心工艺数据、身份认证、对外交互的数据需要加密,普通的温度、电压这些公开数据,根本没必要,白白增加设备负载。
❗ 第二个坑:只用软件国密,不用硬件。有些厂商为了省钱,给你做纯软件的国密加密,没有硬件芯片保护,密钥很容易被窃取,等于白做。关键节点一定要上国密硬件模块,这个钱不能省。
✅ 第三个坑:改造完就不管了。国密算法的密钥也要定期更新,也要做日常漏洞巡检,不是装完就一劳永逸。很多工厂改完就丢在一边,密钥用三五年都不换,照样有风险。
不过话说回来,现在国密改造的门槛真的很低了,中小工厂花个几万十几万就能搞定核心区域的改造,很多地方还能拿30%左右的政府补贴,算下来自己花不了多少钱。
换回来的是供应链准入资格,还有核心数据的安全,怎么算都划算。我前两个月接触的一个佛山的陶瓷厂,改完之后老板说,之前天天担心配方被偷,现在终于睡踏实了。
这就够了。对吧?
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业控制系统中的国密算法应用:从合规到实战安全升级 https://www.dachanpin.com/a/tg/70632.html