他跟我吐槽,之前公司在工业网络安全上的投入,全是为了应付上级检查:买了个大几万的安全审计系统,装在机房里从来没人登过;给所有的OT设备设了统一的初始密码,就为了过等保的时候能打个对勾。结果病毒顺着车间里一个接了外网的调试电脑飘进OT网,整个系统直接瘫了。
别拿IT安全那套往OT网生搬,这是最多人踩的第一坑
我接触过的制造企业里,至少有六成的工业网络安全建设,是直接把IT团队的办公网方案硬套到生产网上的。给PLC装杀毒软件?给OT网串上默认开全量检测的下一代防火墙?要求所有生产终端必须每周自动更新系统补丁?
这些操作放在办公网里没毛病。放到OT网里,全是定时炸弹。
问:我们厂的IT团队刚把办公区的防火墙升级到下一代,直接串到OT网交换机前面不就完事了?为啥运维部死活不同意?
答:你真敢试?去年有个长三角的光伏厂就这么干了,防火墙默认开了深度包检测规则,把PLC和SCADA之间的周期性心跳包给判成异常流量拦了,整条电池片串焊线直接停了8小时。OT网的核心是“稳”,不是“堵”——你堵错一个包,几百万的设备直接给你亮红灯。
很多人搞混了两个网络的优先级:IT网出问题,最多是办公文件丢了、内网弹广告;OT网出问题,是整条产线停转、工件报废、交付逾期,甚至可能出安全事故。
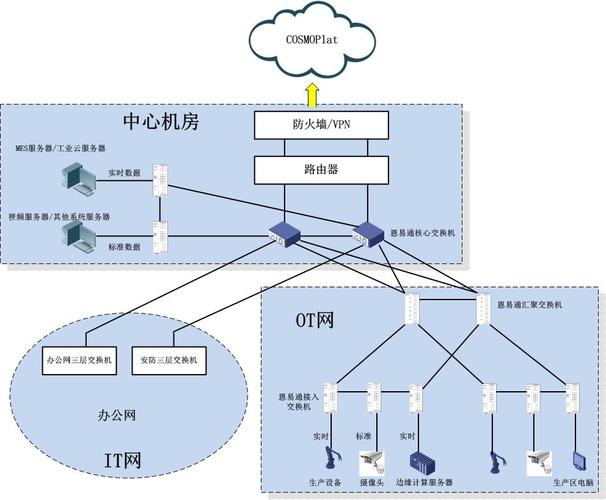
说实话,我见过太多厂的工业网络安全建设,完全是走流程:买最贵的防火墙,贴最红的等保标识,然后把所有OT网的访问权限都锁死——结果生产部的人嫌麻烦,直接从PLC拉了根网线到自己工位的电脑上,就为了能远程看个参数,连个密码都不设。你说这安全措施做了有啥用?
别等合规检查来了才补窟窿,日常的三个小动作就能挡掉80%的风险
别一上来就谈什么零信任架构、工业蜜罐、全流量威胁检测,对绝大多数制造企业来说,把最基础的动作做到位,就能挡掉绝大多数的风险。✅ 每周抽10分钟把所有OT设备的账号权限拉一遍。别觉得麻烦,我见过有个厂的离职运维工程师的账号,半年了还能登SCADA系统,要不是偶然发现,指不定哪天就出大事。
✅ 把所有跨网传输的工艺参数、设备日志,单独走一条物理隔离的光纤通道。别总想着省那点网线钱,之前有个食品加工厂就是因为IT网中了病毒,顺着共享文件夹飘到OT网的MES服务器上,把所有的生产配方都给加密了。
❗ 别随便给OT系统打官方推送的补丁。真的,上个月有个做高端轴承的厂子,跟着IT部的提示给WinCC系统打了个累积更新,结果直接把和老型号PLC的通信驱动给搞崩了,调试了三天才恢复生产。
问:我们是做小型机加工的厂子,预算有限,根本买不起动辄几十万的工业安全网关,有没有低成本的落地方法?
答:太有了。你先把所有连过OT网的U盘、移动硬盘全部做个登记,但凡要插OT设备的存储介质,必须先在专门的隔离机上查完毒再用——就这一个动作,就能挡掉至少60%靠U盘传播的OT恶意代码。别上来就谈什么高大上的技术架构,对中小厂来说,把最基础的物理管控做到位,比买一堆用不起来的贵价设备有用10倍。

不过话说回来,也别觉得工业网络安全是个无底洞,要砸几百万才能做起来——核心是别本末倒置,先把那些看得见、摸得着的漏洞堵上,再慢慢往上叠技术能力。
💡 给所有正在做等保测评的厂子提个醒——别为了过检,把所有OT设备的访问日志全关了,就为了让安全扫描器扫不出来漏洞。这种操作相当于你为了不让保安发现你家门没锁,直接把保安室的监控给拔了,等真进了贼,连是谁偷的都查不出来。
现在的工业网络安全,早已经不是“防外人”的事儿了
很多人对工业网络安全的认知,还停留在“防黑客从外网攻进来”的阶段。真不是。
现在的绝大多数OT安全事件,根本不是什么远在千里之外的APT组织搞的鬼。要么是设备出厂的时候就带了默认的后门账号,只要联网就能被扫到;要么是上了工业互联网平台之后,云侧的权限管控没做好,别的客户都能看到你家的设备运行参数;要么是内部员工图省事,把生产网的账号密码随便发给第三方运维的工程师,对方的电脑中了病毒,直接顺着权限把OT网给穿了。
我上次跟一个做智能机床的厂家技术总监聊天,他说现在他们的客户问的最多的问题,根本不是机床精度够不够、切削效率高不高,是你这机床连上网之后,会不会被人远程改了切削参数,把整批工件全做废了。
别侥幸。
那些总觉得“我们厂规模小,黑客根本不会盯上”的管理者,往往在产线停摆、订单逾期、面对客户索赔的时候,才会反应过来之前省的那点安全投入,连一天的产能损失都补不上。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:别等产线停了才补窟窿:离散制造场景下的工业网络安全落地避坑指南 https://www.dachanpin.com/a/tg/72029.html