
先讲个让我后背发凉的事

2010 年震网病毒把伊朗纳坦兹的离心机搞废了一千多台。当时国内很多工厂的反应是:那是核设施,离我们远着呢。
十几年过去。我进车间,还是能撞见同样的画面——一台跑着 Windows XP 的工控机,屏幕上开着组态软件,网线另一头,径直连到办公区的接入交换机。中间什么都没有。防火墙?没有。网闸?没有。VLAN 都没划。
不是段子。上个月在一家做汽车内饰件的厂子里,我亲眼见的。他们的 MES 服务器还兼着文件共享,车间主任用那台机器下载过电影。
❗ 这类环境的攻击面,比大多数人想象的大得多。
台账都做不明白,谈防护就是空谈
经常有人上来就问我:哪家的工业防火墙好?
问早了。也问反了。
你先回答我几个问题:厂里有多少台 PLC?多少台 HMI?多少台带以太网的变频器、伺服驱动器、智能仪表?哪些跑 Profinet,哪些跑 Modbus TCP,哪些是老串口设备加了个串口服务器硬转上来的?
答不上来,对吧。

工业网络安全的第一步从来不是买设备,是数数。这话听着土。可它就是真话。一个连资产清单都没有的工厂,装再贵的流量探针,也只是在漆黑的仓库里扔石头听响。
我见过做得比较扎实的一家水泥厂。他们花了三个月,把全厂两千多个 OT 资产逐个摸底,每台设备贴标签,记录型号、固件版本、通信协议、责任人、生命周期状态。Excel 表,密密麻麻。丑是丑了点。但后来出过一次勒索病毒事件,办公网中招一大片,产线纹丝未动——因为那堵墙的位置,是他们自己画的,不是厂商推销出来的。
问:我们厂规模不大,就两条线,也需要这么大规模摸底吗?
答:不需要那么隆重,但底线是同一件事。哪怕拿张 A3 纸,把每个 PLC、每台交换机、每台工控机的位置和 IP 手画出来,也比脑子里的印象强。很多事故的根因不是攻击有多高明,是没人知道那台机器还开着 502 端口,也没人知道它三年前就停机不用了、网线还插着。
墙,不是隔开就完事
Purdue 模型把工业网络分成 0 到 5 层。三级到四级之间那个位置,是绝大多数工厂的安全命门。
现实的困境在于:业务部门要数据。生产报表、OEE、能耗分析、质量追溯,都要从车间往上抽。IT 的人说,给我一个数据库账号就行。OT 的人说,你别碰我的 PLC。两边吵,最后往往是最省事的那个做法赢了——直接把车间交换机接到办公网。
这一接,办公电脑上的一个钓鱼邮件,就可能是产线的停机按钮。💡 说实话,我在不止一家工厂的交换机机柜里,看到过被压在配线架底下的、用来做 IT/OT 互通的临时跳线。临时了三年。
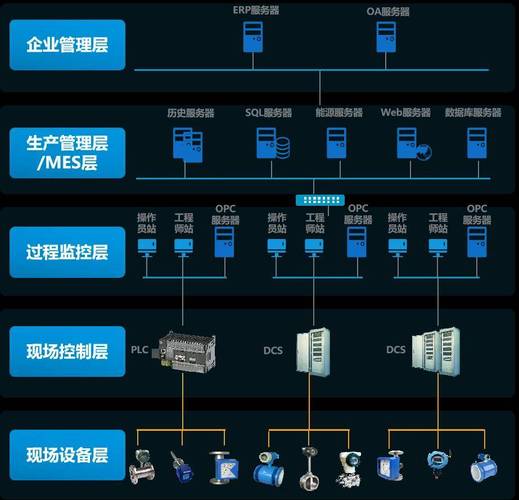
更靠谱的做法是分区与管道(Zones and Conduits)。按功能、按风险等级划成若干安全区,区与区之间只留必要的、单向的、或者强管控的通道。数据往上走,走镜像、走单向网关、走 OPC UA 只读服务;控制指令往下走,走白名单策略,非授权写入一律拦掉。
单向网关这玩意儿,不少人觉得是噱头。我用过几次,效果确实实打实:物理层只允许数据从一个方向流,反向连握手都建立不起来。对那种纯数据采集的场景,几万块钱换来的是结构性的安全,而不是靠策略配置、可能被绕过的软防护。
但要注意,分区不是越细越好。划得太碎,生产运维会骂娘。改一个工艺参数要穿三道审批,车间主任能跟你急。安全方案落不了地,等于零。
问:老设备厂商都停产了,固件补丁根本打不了,怎么办?
答:这是 OT 安全里最普遍、也最没有标准答案的问题,别指望什么灵丹妙药。补偿性控制是主线——用虚拟补丁(IPS 里针对特定漏洞的特征过滤)、应用白名单锁死工控机可执行程序、用工业防火墙做协议级深度包检测(DPI),只放行合法的 Modbus 或 Profinet 功能码,其余全丢。实在不行的,物理隔离,或者干脆把它从网络上摘下来,只留本地串口操作。记住一点:补丁不是唯一手段,隔离和最小权限往往更有效,也更便宜。另外,把这台设备的网络访问路径记录在案,谁在什么时间连过它,要有日志。
标准是死的,产线是活的
IEC 62443 是目前工业信息安全领域最成体系的一套标准,从产品、系统到运维流程都有覆盖。国内还有等保 2.0 里的工业控制系统扩展要求,以及《工业控制系统信息安全防护指南》。
标准要读。但别指望照抄就能安全。
我见过拿了认证却依然把调试笔记本随便插的工厂。也见过没什么认证、但流程管得死紧的小厂子——外协人员进场必须用厂里提供的干净笔记本,USB 口全封,临时接入的调试设备上线前登记,离场立刻断。
更现实的问题在供应链。设备厂商的远程运维通道、系统集成商的调试账号、第三方维保的临时访问,这些口子往往比对外暴露的 Web 服务更危险。2021 年某水厂的攻击事件,入口就是被滥用的远程访问。
❗ 记住一句话:安全边界不在你的机房,在每一个能连进来的人手上。
问:预算只有二十万,先花在哪?
答:我给个排序。第一,资产测绘和网络分区,这一步可能十万都花不到,买一台像样的工业防火墙加一台镜像交换机;第二,远程接入管控,堡垒机加多因素认证,这个性价比极高;第三,工控机与服务器的应用白名单、终端防护和离线备份。别一上来就买态势感知大屏。那东西好看,但很多工厂连基本分区都没有,大屏上全是红点,你也分不清哪个是真事、哪个是误报。

新变量:5G 专网、边缘盒子和没打补丁的树莓派
这两年进工厂,明显感觉网络边界在往外扩。5G 专网、边缘计算网关、AI 质检盒子、AGV 调度服务器……新设备一年比一年多,很多是项目制采购,装完就走,没人管它的固件版本,也没人管它默认的账号密码。
说句不好听的。过去 OT 网络相对封闭,是物理隔绝帮了大忙。现在这种天然的屏障正在快速消失——设备要联云,数据要上平台,远程诊断要开放端口。
防线得重新画。
值得庆幸的是,行业也在往前走。OPC UA 自带的安全机制比早期私有协议靠谱得多,TSN 在推动确定性和安全性并行,边缘侧的安全模块也开始进入选型参数表。国产 PLC 和 DCS 厂商这几年的安全整改力度,说实话比我预期的大。
但最后还是那句:技术只是一半。另一半是流程、是责任、是有人真的每天早上打开日志看一眼。
看不到这个,再贵的方案都是摆设。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:一条被车间骂了三年的防线,到底该怎么修? https://www.dachanpin.com/a/tg/72805.html


