去年,一家中型钢铁厂的轧钢产线突然停摆,连紧急制动都没触发。不是机械故障,也不是供电问题,而是控制室的一台工程师站,屏幕弹出了一个从未见过的勒索界面。操作台后面,老师傅拍着桌子骂脏话——他干了二十年,头一次遇到这种事儿。后来查清,入侵路径是半年前为了远程运维临时开的VPN通道,没人记得关。
说实话,这种事已经不是新闻了。但每提一次,我都觉得憋闷。工业网络安全,怎么就总是“亡羊补牢”?
工控系统:设计之初就没想过“外面有恶人”
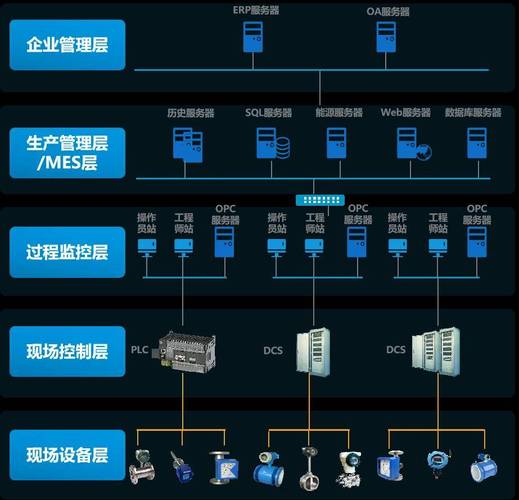
二十年前搞工厂自动化,工程师脑子里转的是“可靠性”和“实时性”。网络是孤岛,协议是私有的,谁管安全?Profinet、Modbus TCP、EtherNet/IP,这些协议当初设计时,连个像样的认证都没有。只要混进控制网,一条伪造的指令就能让PLC停转,比物理破坏快多了。更头疼的是,这些老旧系统根本没法打补丁。一重启就影响生产,谁敢?
⚠️ 很多厂直到现在还迷信“物理隔离”。我亲眼见过,一个控制网络里,交换机上一根网线被谁误插到了办公网的口子,半天没人察觉。所谓隔离,脆弱得像薄冰。
而且OT环境跟IT完全不同。IT里可以周期扫描、装杀软、随时拉黑IP。到了生产网,你敢对一台运行Siemens S7-1500的控制器做全端口扫描?可能会触发IO错误,导致设备急停。这就是为什么工业网络安全必须慎之又慎。
从“白名单”到“动态防御”:真能防住吗?
记得第一次接触工业入侵检测系统(IDS),工程师跟我说他们的引擎只监测DNP3和Modbus的异常指令,不拦截,怕影响流程。我当场就有点泄气。就像装了个只会叫的看门狗,贼都已经进门翻东西了,它才汪两声。不过话说回来,总比没声强。这几年,基于流量基线自学习的方案逐渐落地,能识别出偏离正常模式的报文,至少对“震网”那种篡改逻辑的行为有了一定感知。
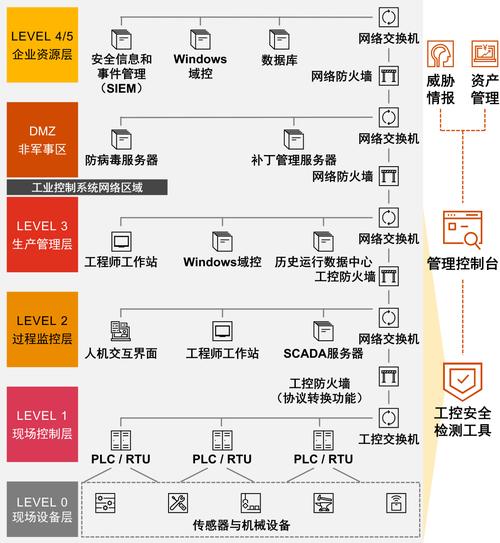
但我总觉得差点意思。有些方案商还在推“纵深防御”那套老词儿,说白了就是堆盒子:工业防火墙做区域隔离,DMZ接IT/OT边界,再配个审计平台。可真实的情况是——很多工厂连控制网的资产台账都拿不出来。哪台PLC跑什么固件版本?不清楚。哪个端口开放着?不知道。这种情况下讲防御,有点空中楼阁。
问:都说要上“白名单”机制,但万一紧急情况需要外接设备怎么办?
答:这问题太实际了。白名单原则上是只允许已知可信应用和USB设备运行,但现场检修时,免不了要插厂家工程师的笔记本。有些厂的做法是设置“运维窗口”:比如提前申请一个12小时的临时权限,通过堡垒机录屏审计,到期自动回收。麻烦是真麻烦,但确实有效。关键是流程必须有人盯,不能全靠系统自动化,人祸往往出在流程空转上。
问:部署工业防火墙,会不会增加延迟,导致机床抖动?
答:早年的“网关式”防火墙,确实容易让实时通信产生抖动。但现在主流的是透明桥接模式的工业防火墙,处理时延能做到微秒级,对I/O刷新的影响基本可忽略。而且很多厂只需要对跨区的Modbus TCP做报文深度检查,合理配置策略就不会卡顿。不过有一点要特别小心:千万别在EtherCAT或者Sercos III这类硬实时总线上串防火墙,那是要出乱子的。
等保2.0推一把,但“温差”依然刺骨
国内等保2.0专门扩展了工业控制系统安全扩展要求,这是好事。至少明确了“安全计算环境”、“安全区域边界”这些硬杠杠。但执行层面,什么妖魔鬼怪都冒出来了。我见过一份测评报告,某厂的DCS系统被列了一大堆“高风险”,原因竟是操作系统没有安装最新补丁——可那套系统是十年前投产的Honeywell Experion,厂商明确声明不支持打补丁,否则不负责质保。
这种一刀切,搞得工控负责人里外不是人。一边是合规审查的压力,一边是生产不能停的底线。结果呢?不少厂搞起了“两张皮”:应付测评时拉块牌子说“已整改”,实际运行该怎样还怎样。❗ 说实话,这比不做还危险,因为它制造了安全的假象。
💡 我经常跟同行唠叨:工业网络安全,三分技术,七分管理。这里的“管理”不是写制度,而是真金白银的重视。比如定期的工控安全评估,不是买一套扫描器跑个报告,而是懂工艺、懂控制的专家去现场一根线一根线地理,弄清楚数据流向到底是怎么走的。这种活,AI代替不了。
最近有个趋势值得关注:威胁情报开始下沉到OT层。比如某个跨国化工巨头,把针对特定PLC漏洞的IoC(入侵指标)直接推送到工厂侧的防火墙,几分钟内就能全局免疫。这个路子如果在国内也能共享开来,会比各自为战强太多。但数据主权、商业机密,都是现实障碍。
还有一点挺讽刺的。很多工厂花大钱上安全系统,却舍不得给操作员做个反钓鱼演练。现在攻击者早就学精了,先给维修部门发个伪装成变频器固件升级包的邮件,诱饵背后藏着远控木马。员工一点,整个隔离网络就成了透明。所以说,最坚固的防线往往是人,最脆弱的也是人。
写到这里,想起去年参观一家汽车厂,他们的安全总监说了一句话,我记到现在:“我们不是怕黑客偷数据,是怕黑客让我们停线。停一分钟,损失十几万,比数据泄露肉疼得多。” 这种痛感,才该是推动工业网络安全前行的真正动力,而不是合规表单上的一个个勾。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:当漏洞成为停产按钮 https://www.dachanpin.com/a/tg/58864.html