工业网络安全:别再让IT思维害了OT系统

先讲个真事儿。去年去一家化工厂做评估,工控机跑着Windows XP,补丁停留在2014年,网线一插直接上外网——问他们为什么不隔离,答曰“这样远程维护方便”。我当时差点把键盘摔了。你以为这是段子?不,这几乎是国内中小型工厂的日常。

IT那一套,搬到OT就是灾难

很多人——尤其是老板——总觉得工业网络安全就是把办公室那套防火墙、杀毒软件搬进车间。大错特错。工业控制系统(ICS)最怕的不是数据泄露,是停机。 你IT系统打个补丁重启,顶多邮件晚收五分钟;OT这边PLC一重启,整条产线就瘫了,一小时损失几十万。所以OT安全的核心原则是:可用性第一,完整性第二,保密性第三。 这和IT完全颠倒。
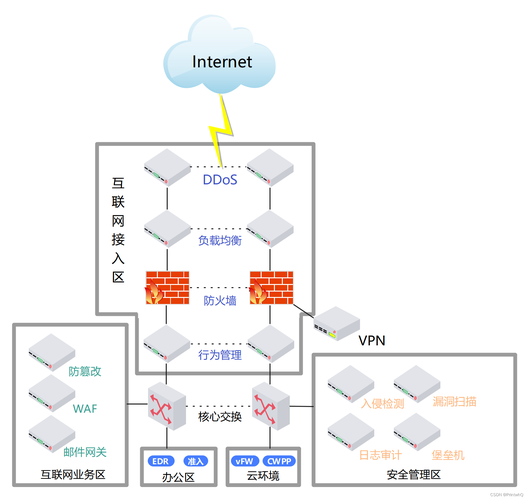
工业控制系统层级架构OT网络安全示意图
工业控制系统层级架构OT网络安全示意图
我见过最离谱的是某汽车装配厂,网管把车间网络划进公司办公网,还部署了终端准入控制——结果一台老化验设备的ARP响应稍微慢了点,直接被系统当非法设备踢下线,停产三小时。网络工程师还委屈:“我这都是照IT规范做的啊。” 照个头,OT设备很多嵌入式系统,连个像样的防火墙都跑不动,你玩那套802.1X,它压根儿不认识。 问:那OT系统是不是打补丁就绝对不能做? 答:能做,但方法完全不一样。你得先把控制系统离线,或者在维护窗口期做——可很多厂根本没有维护窗口,全年连轴转。这时候就要靠补偿控制:比如网络分段、应用白名单、单向网关。微软那永恒之蓝漏洞闹得最凶的时候,我们直接在某石化公司的DCS和上位机之间加了个工业网闸,物理隔离,病毒再牛逼也进不去。补丁?到现在都没打,但不影响安全。

那些看似“傻瓜式”的操作,其实最管用

有时候最简单的招数反被忽视。去年给一个大型钢铁厂做应急响应,他们花了上百万买高级威胁检测设备,结果攻进来是因为——车间角落里一台没人管的HMI,远程桌面端口直接映射在公网,密码是admin123。 安全最怕的不是技术不够先进,是管理上的灯下黑。 我常跟业主说,你先把这几件事干了,比买啥盒子都强:
  • 盘点所有资产,工业交换机、PLC、HMI、传感器,一个都别漏;
  • 梳理网络拓扑,搞清楚谁跟谁通,控制流量和办公流量混没混;
  • 把不必要的端口和服务关掉,尤其是Modbus、S7comm这些协议,没加密也没认证,明晃晃开着就等于裸奔。
💡 说个窍门:用nmap扫工业网段?千万别!很多老设备连TCP三次握手都扛不住,一扫就挂。得用被动监听,比如mirror端口抓包分析。
工业交换机端口镜像被动监测网络流量
工业交换机端口镜像被动监测网络流量
问:现在都在谈工控安全合规,等保2.0到底有没有用? 答:合规是底线,但别把它当天花板。等保2.0对工业控制系统专门提了要求,比如“安全计算环境”、“安全区域边界”,方向没错。可很多企业就为了拿个证,买个盒子摆那,策略配得稀碎。我记得有次去检查,他们的工业防火墙规则是“any any permit”——这跟没装有区别吗?! 合规要落地,得结合现场工艺。 举个例子,等保要求做访问控制,你不能在MES和PLC之间直接架个传统防火墙然后写几十条ACL,因为OPC通信有动态端口,你封死了数据就上不来。这时候就得用工业协议深度包检测的墙,能解析Modbus功能码,只允许读线圈、禁止写线圈。这才能既满足合规,又不影响生产。

OT安全人才,比熊猫还缺

OT安全人才,比熊猫还缺
OT安全人才,比熊猫还缺
搞工业网络安全这五年,最深的感触是——没人。懂IT安全的,不懂PLC梯形图;懂自动化的,又觉得网络安全是玄学。我团队招个人,面试了十几个,能把西门子S7协议和TCP/IP分层说明白的,一个都没有。 说实话,我现在宁愿从工厂电工里挑苗子,也不找纯IT背景的。因为OT安全意识培养,得从工艺流开始,而不是从漏洞扫描开始。你得明白这个阀门关了意味着什么,那个温度传感器超限会不会引发连锁反应。不然你封个端口可能把应急停车信号给断了,那才是真要命。 ❗ 最近看到一种新攻击手法,叫“过程欺骗”。黑客不直接破坏系统,而是悄咪咪篡改传感器数据,让操作员看到的液位、压力全是假的,等你发现的时候反应釜早就超温超压了。这种攻击比勒索病毒可怕得多,因为它绕过所有传统检测手段。对付这玩意儿,光靠网络层安全不行,必须结合物理过程模型做异常检测,比如根据进料流量和出料流量,动态计算物料平衡,一旦偏差过大就报警。 写到这儿有点感慨。工业网络安全说到底,不是产品堆砌,是系统工程。你得懂工艺、懂网络、懂管理,还得会跟老板算清楚停产和整改的账。可国内现在,舍得花百万买豪华SUV的厂长,不舍得花十万给核心控制系统做安全加固。直到哪天真出事了——还记得乌克兰电网被黑吗?那是直接从SCADA系统下发断路器指令,整个地区大停电。 千万别等到那时候。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:别再让IT思维害了OT系统 https://www.dachanpin.com/a/tg/66229.html

赞 (0)
人机协作:工厂里那些‘不听话’的机械臂,正在教会我们什么?
上一篇 2026-07-28 12:09:29
产品生命周期管理(PLM):从图纸到报废,为何你的数据总在“流浪”?
下一篇 2026-07-28 12:47:11

相关推荐

  • 车轮上的暖光:那些被共享的温柔时刻

    小区门口的共享单车总带着夜露的微凉,张阿姨习惯清晨六点半扶住车把时,先擦一擦坐垫上的露水。她的膝盖不好,从前去菜市场要走二十分钟,如今车轮转过三两个街角,就能听见熟悉的吆喝声。车筐里偶尔会留着前一位使用者落下的购物袋,她总会细心收好,放在物业的失物招领处,像在传递一份无声的默契。 李师傅的网约车仪表盘上,贴着张泛黄的便利贴,上面是个稚嫩的笑脸涂鸦。那是上个月…

    2025-09-22
  • 为什么说靠谱的工业调试服务,是新产线落地的隐形护城河?

    很多工厂老板算项目预算的时候,把大头都给了设备、厂房,偏偏把工业调试服务的那点预算砍了又砍。觉得不就是拧拧螺丝调调参数?自己的师傅就能干,犯不着再花那份钱。我见过太多千万级的新项目,就栽在这十几万的调试费上。 别把工业调试当“收尾活”,它是风险防火墙 设备到货安装,只是把物理结构拼在了一起。可你的工厂有你的工厂的脾气。电压波动和标称的不一样,原料含水率比供应…

    投稿 3天前
  • 二维码(工业追溯)踩坑实录:从产线崩溃到全链路透明,我花了五年

    去年冬天,车间新上的一条产线因为追溯码读不出,直接停摆了四十分钟。主管老周冲过来吼:‘这个破二维码怎么又不行了!’我盯着终端上模糊不清的激光刻码,心里像吞了只苍蝇。说实话,工业追溯这件事,谁做谁知道,坑多到能填满整个厂区。但没办法,高端制造越来越卷,客户审计首先就要看你的追溯链路,没有这个,订单直接丢。 五年前我接手公司MES升级时,天真地以为二维码就是打印…

    2026-06-29
  • 循环经济:工厂里那些“变废为宝”的事,有多难?

    你知道吗?你开的车,发动机缸体可能是20年前的老古董翻新的。没错,再制造。这事儿说起来简单,干起来——全是坑。可偏偏,整个工业界现在像着了魔一样扑上去。循环经济,听着像环保口号,对吧?其实,它正在变成制造业最硬的骨头。 再制造不是翻新,是“心脏搭桥” 翻新?喷个漆换俩零件就完事了。再制造?得把旧件拆到只剩骨架,检测、修复、甚至升级到比新品还强。卡特彼勒的再制…

    2026-06-30
  • 2026年了,物联网设备数据漏洞频发,你的企业还在裸奔?北京嘉观律师事务所帮你堵上法律缺口

    2026年了,物联网设备数据漏洞频发,你的企业还在裸奔?北京嘉观律师事务所帮你堵上法律缺口 前几天我家的智能门锁突然半夜自己开了——没开玩笑,就那么咔嚓一声。吓得我抄起棒球棍蹲了半宿。后来查记录,发现是固件自动更新时的指令错误。虚惊一场?可我后背全是冷汗。这事儿让我琢磨:要是哪个黑客利用了这漏洞,我家不就成透明房子了?数据呢?开门记录、指纹信息,全上云了。这…

    投稿 2026-08-08

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息