最近跑了不下十家制造工厂,听得最多的一句话就是——数据安全,真的不能再拖了。
三年前你说要给工控系统做加密,老板们都摇头,说我一个开工厂的,哪来这么多黑客找事。现在呢?大大小小的攻击新闻刷遍朋友圈,上个月还有朋友工厂的PLC数据被锁,交了几十万赎金才开机。
更要命的是,之前用的加密算法大多是国外的,说给你停服务就停服务,留个后门你都找不到地方哭。现在推
,安全有保证。
之前工业互联网刚起来的时候,大家都盯着产能、效率,没人管安全。等到大规模联网了,才发现从设备数据到生产配方,全都是裸奔,随便一个小黑客就能把你整个工厂的核心数据偷走。
我见过最夸张的,一家汽配厂的核心冲压参数被竞争对手偷走,人家成本比你低十个点,直接把你订单全抢走。
换国密就不一样了,全套算法都是我国自主研发,没有后门,不会受制于人。
问:国密算法不就是给办公文档加密吗?工控系统低延迟要求高,能用得上?
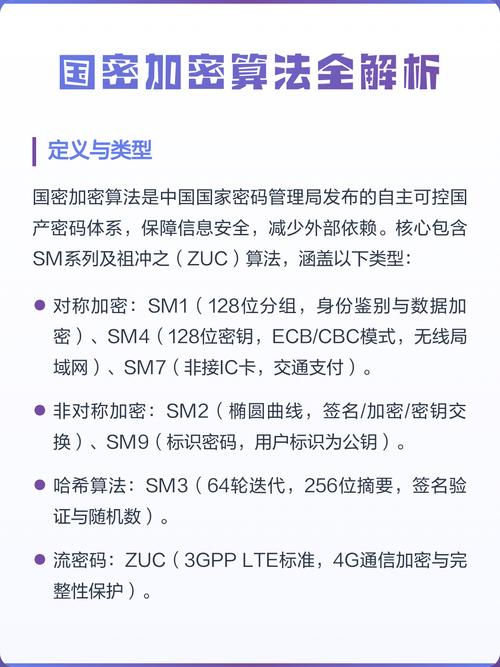
答:这绝对是最大的误解。国密是一整套完整的密码体系,从SM2非对称加密、SM3哈希算法到SM4对称加密,覆盖了工业场景所有安全需求。小到设备身份认证,大到生产数据传输存储、远程运维的通信加密,全搞定。而且现在国密算法的优化做得很好,延迟比很多国外算法还低,完全满足工业控制的毫秒级要求。
说实话,现在不光是安全需求,合规、政策、供应链都在倒逼你上国密。很多大车企的供应链准入,现在已经把「支持国密算法」写进要求了,你达不到,连门都进不去。
💡 我见过太多工厂,钱花了,改造完了,根本没达到预期效果,就是踩了坑。
❗ 第一个坑:上来就全量改造,不顾旧设备兼容性。
很多工厂有不少用了十年八年的老数控、老PLC,直接动核心系统很容易出问题,改到一半生产线停了,损失几十万都打不住。正确的做法应该是先改核心生产区、数据出口这些关键节点,慢慢往外扩,改一块稳一块。
❗ 第二个坑:只改上层软件,不改底层通信。
很多工厂给MES系统加了国密加密,结果底层PLC和传感器之间的通信还是明文传输,等于把大门锁了,窗户还开着,黑客随便进。✅ 正确做法是核心数据从产生到传输再到存储,
,一个环节都不能漏。
❗ 第三个坑:改完就万事大吉,再也不维护。
密码算法也要迭代,国密的应用方案也要跟着你的工厂升级,你改完一次放个五六年,照样有新漏洞。
问:我工厂的旧工控设备都是十年前的,硬件性能差,改国密会不会带不动,影响生产精度?
答:完全不用担这个心。现在主流的国密方案,要么是做了深度轻量化适配,资源占用极低,老设备的性能完全够;要么就是用外接硬件加密模组,加密计算全在模组里做,根本不占你原有设备的资源。我们去年帮东莞一家做出口五金的加工厂改造,三十多台2010年前后生产的旧数控车床,改完之后实测通信延迟不到1ms,连加工精度都没受任何影响,总花费不到二十万,还拿了当地的工业互联网改造补贴,等于自己只出了不到一半的钱。
不过话说回来,找对服务商很重要,那种只会做软件加密、不懂工业现场实际情况的,千万别找,改完出问题哭都来不及。
早就不只是满足合规和防黑客了,很多新的工业场景已经玩出花了。
比如现在火的数字孪生工厂,整个工厂的全要素数据都同步到孪生平台,用来做生产模拟、故障预测。如果孪生数据被黑客篡改,你模拟出来的结果全错,按照这个结果调生产,那损失可就大了。现在不少头部的新能源工厂,已经用国密SM2做每个孪生节点的身份认证,SM4做数据加密,每一笔数据的来源都可追溯,根本改不了。
还有工业设备的远程运维,之前很多工厂不敢让服务商远程连设备,怕核心数据泄露,现在用国密做身份认证和加密,只有授权的设备能连,就算数据被截获也解不开,放心多了。
那些做出口的制造企业,你海外客户现在对供应链数据安全要求越来越高,你用自主可控的国密算法做安全认证,本身就是核心竞争力,比你用国外算法的硬气太多。
现在很多地方政府对工业领域的国密改造都有补贴,少则几万多则上百万,说白了就是鼓励大家换自主安全的方案。与其等出事了再补救,不如早早布局,真不是什么赚吆喝的事,是真真切切给你的工厂买了一份靠谱的安全保险。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:国密算法应用:工业控制系统如何筑牢数据安全防线 https://www.dachanpin.com/a/tg/70250.html