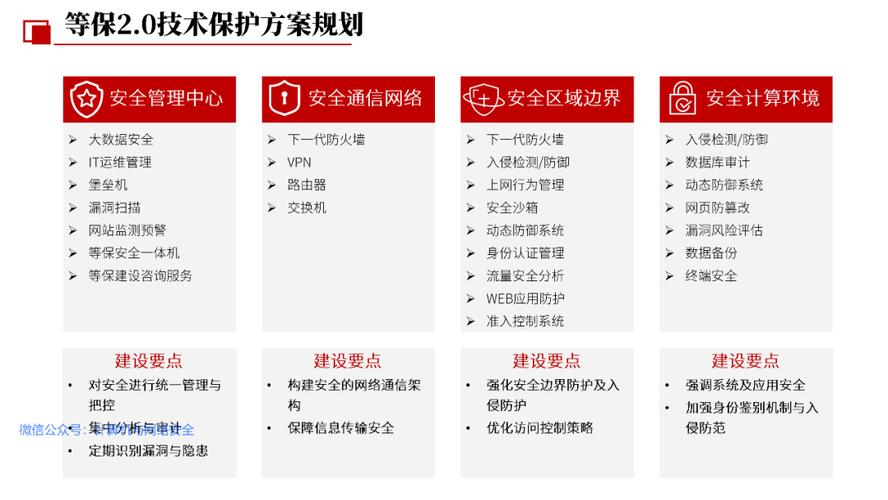
为什么现在制造圈都绕不开等保2.0工业?
放在十年前,工控系统大多是封闭的,不和外网连,根本没网络安全这一说。 现在呢?工业互联网搞了,MES、ERP全打通,供应链要协同,设备要远程运维,OT网再也封不住了。 去年珠三角有家做新能源汽车零配件的工厂,工控系统被黑客加密,整条线停了三天,直接亏了快两千万,保险都不赔——因为合同里明确写了,没做合规等保的,网络安全事故不赔付。 现在政策卡的严,只要是涉及民生、能源、交通的制造企业,属于关键信息基础设施的,必须过等保,不然连生产资质都受影响。就算你不是重点企业,现在大甲方招标,都会把等保资质作为硬门槛,没有你连投标资格都拿不到。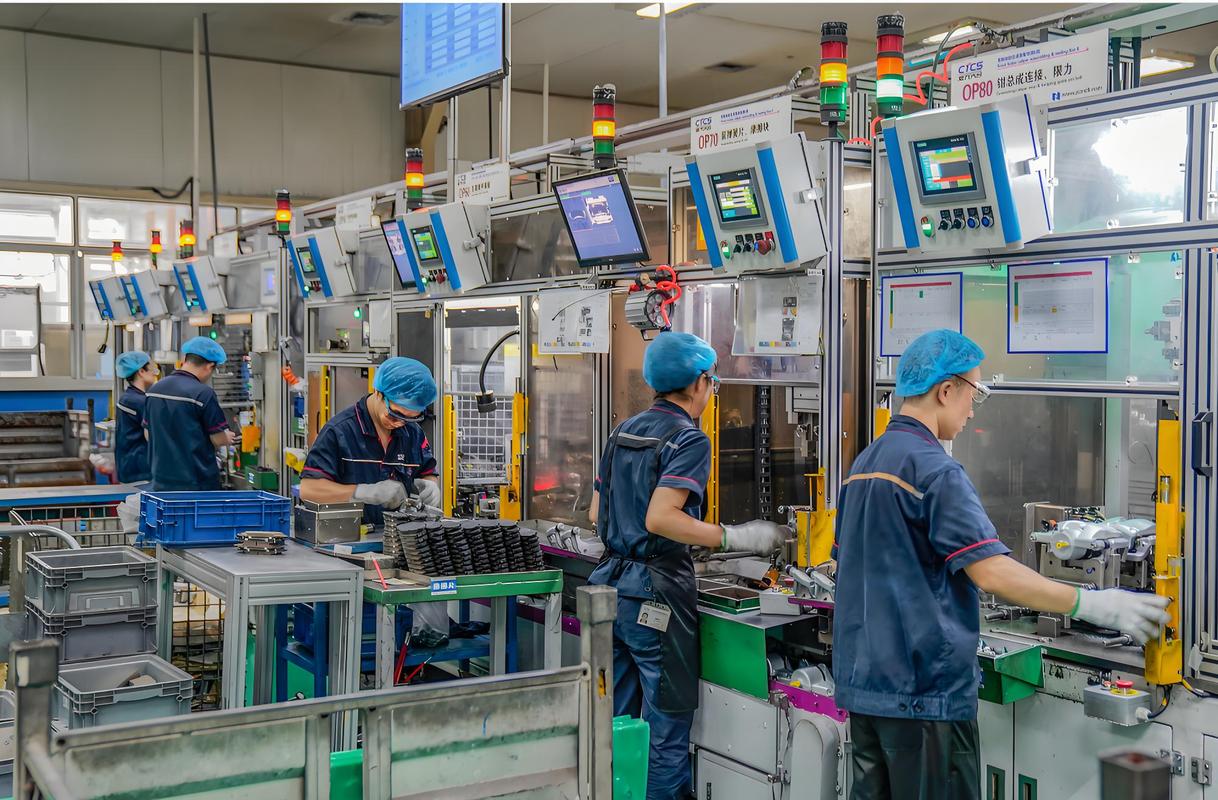
等保2.0工业落地最容易踩的三个致命坑
说实话,我见过太多工厂改造翻了车,大部分不是钱的问题,是方案错了。 第一个坑:拿IT等保的方案直接套工业场景 很多安全公司根本没碰过工控,上来就按互联网企业的流程给你装一堆检测设备,防火墙规则配的太死,直接把PLC和上位机的通讯断了,生产线说停就停,老板欲哭无泪。 第二个坑:只做材料不解决实际问题 为了拿证,凑一堆假拓扑假记录,实际该有的漏洞一个没补,该隔离的网还是混在一起,等于花钱买了张废纸,真出事儿了,该赔还是赔,资质也救不了你。 第三个坑:等出事儿了再想到做 很多老板觉得,我这儿从来没出过问题,花那冤枉钱干嘛?等黑客把你生产线锁了,再去花几百万赎金,再去整改,亏的钱十倍百倍都不止。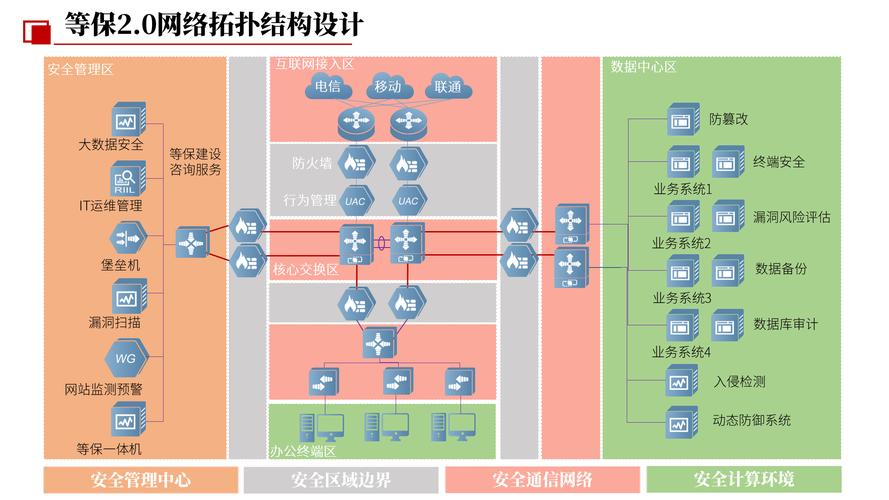
中小工厂做等保2.0工业的低成本落地思路
相关推荐
-
品牌营销:不止于传播,更是与用户的深度对话
在商业世界中,品牌营销常常被简单等同于广告投放与促销活动,许多企业将大量资源投入到曝光量的争夺中,却忽视了营销的本质价值。真正成功的品牌营销,从来不是单向的信息灌输,而是通过精准的策略设计,与用户建立起长期、稳定且有温度的连接,让品牌从单纯的商品符号,转变为用户生活中具有情感意义的存在。这种连接的构建,需要企业跳出 “流量思维” 的局限,深入理解用户需求,用…
-
工业服务化(PaaS)正当时:从设备供应商到服务商的惊险一跳
干了二十年设备销售,最近突然觉得自己像个门外汉。不是不懂机器,是不懂这场静悄悄的革命——工业服务化(PaaS)。客户不再满足于买台数控机床回去,他们要的是设备永远不停机,要的是产能可预测,要的是你比他们更早发现故障隐患。听见没?这就是服务化的索命连环call!我看着仓库里那堆卖不动的备件,后背发凉。 说实话,以前我们怎么搞售后?等客户电话打来,骂娘了,才派人…
-
短视频:新时代的视听浪潮与挑战
在当今数字化时代,短视频已然成为一种极具影响力的传播媒介,以其独特的魅力席卷全球,深刻地改变着人们的生活、娱乐和信息获取方式。它的兴起并非偶然,而是多种因素共同作用的结果,其发展之迅猛、影响之广泛,令人瞩目。 短视频的定义较为宽泛,通常指时长较短的视频内容,一般在几分钟甚至更短的时间内,以简洁明了的方式传达信息、讲述故事或展示创意。这些视频涵盖了丰富多样的题…
-
工业中间件:制造企业数字化转型的隐形骨架
不少制造企业老板都有过这种窝火的经历:砸了大几百万上MES、上ERP,招了专门的数字化团队,最后跑起来才发现,设备数据采不上来,各个系统之间各干各的,还是要工人手工填表格。问题到底出在哪?绝大多数情况,你漏掉了最核心的基础层——工业中间件。 工业中间件不是IT圈的普通中间件,是专门给工业现场量身做的 说实话,很多人听到“中间件”三个字,第一反应就是互联网行业…
-
品牌营销:让每一份用心都能被看见与珍藏
当我们在街角看到熟悉的品牌 logo 时,心里总会泛起一丝莫名的暖意;当我们在众多商品中毫不犹豫选择某一个品牌时,背后藏着的或许不只是对产品的认可,更是对这份品牌所传递情感的信赖。品牌营销从来都不是简单的广告投放与销量追逐,它更像是一场漫长的陪伴,是品牌用真诚与用心,一点点走进消费者心里,与他们共同编织一段段难忘的故事。 就像那家开在老巷子里的面包店,没有华…