软件物料清单:工业制造业躲过供应链暗雷的隐形防线

去年深秋去珠三角见一位做工业机器人集成的老板,他拍着桌子给我看刚出的罚单——因为出口的机械臂控制器被查出带未申报的开源漏洞,整批货扣在荷兰港口,光滞港费就赔了小一百万。 “早知道要个软件物料清单,也不会栽这跟头。”他一口烟圈吐出来,满是懊恼。

为什么现在工业圈都在抢着推软件物料清单?

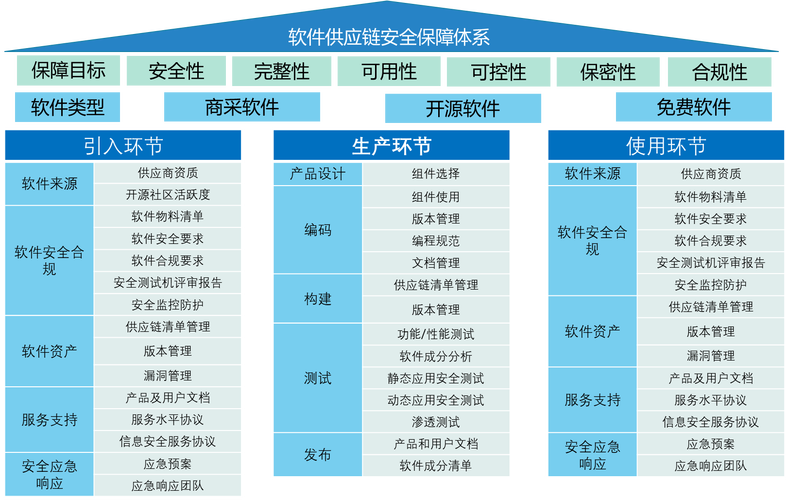
现在的工业设备早就不是几十年前全金属疙瘩的老样子了。一台普通的国产数控车床,里面至少嵌了几十上百个软件组件,超过一半都是开源或者第三方开发的。你找供应商买了一块控制板,对方只给你硬件,你能知道里面烧的代码用了哪些开源库?哪个版本?有没有版权问题?有没有已知漏洞? 大部分时候,你不知道。 2021年Log4j漏洞爆发的时候,国内多少工控厂商花了半个月才排查完自己所有受影响的产品?就是因为没有完整的软件物料清单,全靠研发回忆自己哪款产品用了这个组件,错漏百出,错过了最佳补救时间。
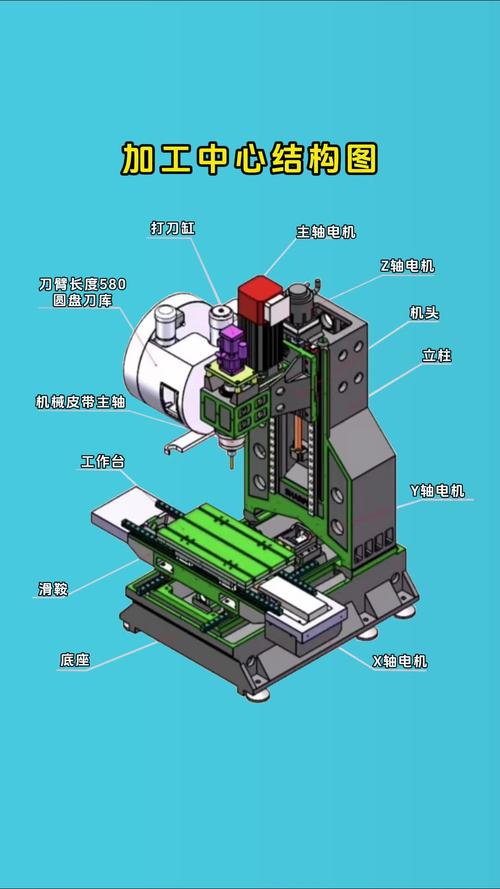
工业数控设备内部软件组件组成图
工业数控设备内部软件组件组成图
问:我们工厂只做结构件和硬件组装,不碰代码,还要管软件物料清单吗? 答:太要了。现在不管是欧盟的《网络韧性法案》还是国内最新的工控安全标准,最终产品生产商要为产品里所有软件安全负责。出了事儿,监管找的是你,不是千里之外的某个开源贡献者,也不是你上游的二级供应商。早做合规,早规避风险,总比货物被扣、罚款找上门再慌着补材料强。 说实话,很多人对软件物料清单的理解还停留在”应付合规检查”,其实真不是。你用的某个核心开源组件,作者突然宣布停更不再维护了,你能不能第一时间知道?有软件物料清单,点开就能看到所有组件的版本、维护状态、授权信息,分分钟就能完成风险评估,不用像没头苍蝇一样乱找。

落地软件物料清单,最容易踩的三个坑

我接触过不下二十家正在推SBOM(软件物料清单的通用简称)的工厂,大部分都踩过类似的坑,整理出来给大家避避: ❗ 坑一:只列顶层组件,漏掉嵌套依赖 很多上游供应商给你的SBOM,只写了自己开发的那几个模块,上游引用的开源依赖、依赖又套的依赖,根本不写。就像你买速冻饺子,只给你说面皮和猪肉,不说里面的添加剂、调味剂是谁生产的,有没有过期。 太坑了。 💡 坑二:只写组件名,不标具体版本 同一个组件,1.1.0版本有两个高危漏洞,2.3.1版本已经修复了,你SBOM里只写个”OpenSSL”,等于没写。真要排查漏洞,还是得全项目重新扫一遍,之前做的工作全白费。 ✅ 坑三:一劳永逸,从不更新 软件版本会更,组件会换,你今年换了一个第三方的通信模块,SBOM还是去年的旧版本,等出事儿拿出来,错得一塌糊涂,还不如没有。 问:我们就是几十人的小厂,没专门的安全团队,做软件物料清单会不会成本很高? 答:真不会。这两年国内针对工控领域的SBOM工具已经很成熟了,大部分都支持嵌入式软件、固件的自动化扫描,整个项目扫一遍也就几十分钟,生成的软件物料清单直接符合国际国内的标准,小团队花一两天就能摸清楚流程,成本比你交一次罚款低多了。
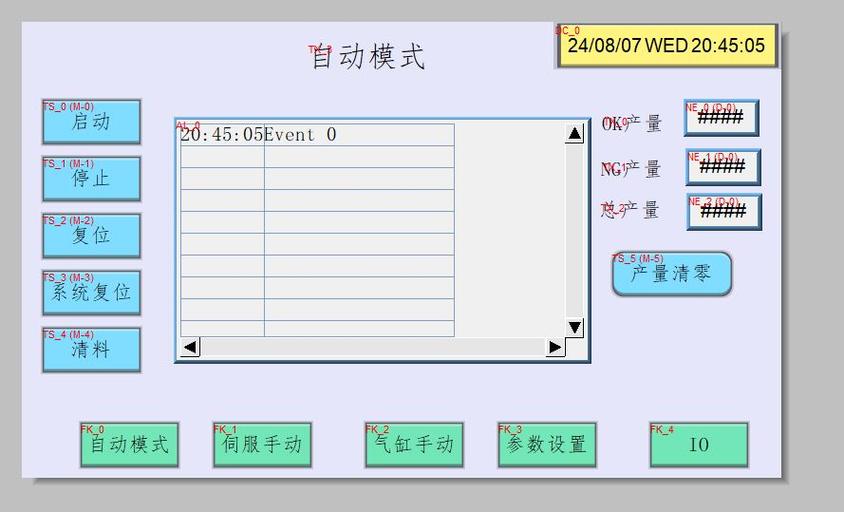
工业软件SBOM自动扫描工具操作界面
工业软件SBOM自动扫描工具操作界面

2024年最新实践:软件物料清单正在重构工业供应链

2024年最新实践:软件物料清单正在重构工业供应链
不过话说回来,今年我跑下来,发现头部企业已经不满足于把SBOM当合规文档了。 国内几家头部新能源车企,现在要求所有Tier 1供应商必须提交符合要求的软件物料清单,不光是查安全,还要做成本优化——同一个第三方软件组件,旗下十款车型都在用,集中采购统一授权,一年能省大几百万的授权费。 还有做工业设备售后的,设备卖出去十年,客户要做软件升级改造,原来要翻遍十年前的研发档案,找半天不知道原来用的组件授权能不能改,会不会侵权,现在点开软件物料清单,所有信息一目了然,半天就能出改造方案。 我上个月见一家做光伏逆变器的厂商,他们已经把SBOM直接接入了自己的供应链管理系统,上游供应商送货,第一步就是上传SBOM,系统自动扫风险,有漏洞或者授权不合规,直接打回去,根本不用人专门审核。 破折号——这才是软件物料清单该有的位置,它不是锁在保险柜里应付检查的废纸,是贯穿产品全生命周期的风险防线。 之前那个栽了跟头的机器人老板,现在给供应商的招标要求,第一条就是必须提供合格的软件物料清单。他说,这点投入,买个心安,也买个踏实,值。 现在工业产品里的软件占比越来越高,藏在供应链里的暗雷也越来越多。你看不见,不代表它不存在。早点把软件物料清单用起来,总比炸了自己产能再擦屁股强。 对吧。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:软件物料清单:工业制造业躲过供应链暗雷的隐形防线 https://www.dachanpin.com/a/tg/71024.html
赞 (0)
地缘冲突下的工业供应链安全:制造企业的破局之路
上一篇 1小时前
工业开源合规:制造企业数字化转型躲不开的必修课
下一篇 1小时前

相关推荐

  • 工业研发降本提效的核心:计算机辅助工程(CAE)实战指南

    很多制造企业做研发,到现在还在靠老办法:画完图开模做样件,拉去测试,不对就改,改完再做样件。砸几十万改一次模具,几百万砸进去听个响,你说心疼不心疼?现在新能源、航空航天、消费电子迭代速度快到离谱,试错试不起啊。 为什么制造圈现在都在抢着用计算机辅助工程(CAE)? 说白了,计算机辅助工程(CAE)就是用数值仿真的方法,在电脑上把你产品的各种工况先跑一遍,哪里…

    投稿 2026-08-17
  • 人工智能:重塑生活图景的科技力量

    人工智能已深度融入现代社会的各个角落,从日常出行的导航系统到购物平台的个性化推荐,从医疗诊断中的影像分析到工业生产里的自动化流程,其身影无处不在。这种以模拟人类智能为核心的技术,正通过持续优化的算法与不断升级的硬件,打破传统行业的边界,为人们的生活与工作带来深刻变革。它不再是科幻作品中遥不可及的概念,而是切实解决现实问题、提升效率与品质的实用工具,渗透到衣食…

    2025-09-10
  • 增强现实(AR)辅助装配:给工厂装配线装上透视眼

    上个月跑长三角调研,蹲在一家新能源汽车三电装配车间看了一下午。新来的95后学徒,戴个黑框眼镜,不到四十分钟装完一套电池模组,没出一个错。换一年前,这个学徒至少要三个月才能独立上手,错一个螺丝位置,整套模组直接报废,十几万打了水漂。 变化在哪?就是桌子上那副工业AR眼镜——增强现实(AR)辅助装配,不是展厅里的花活,是真的踩在生产线上了。 传统复杂装配的痛点,…

    投稿 1天前
  • 工业质保体系:别把它当墙上的证书,它是制造业的保命线

    不少制造业老板提起工业质保体系,第一反应就是“拿证拿订单用的”。钱花了,证拿了,证书往展厅墙上一挂,该怎么生产还是怎么生产。就是一张废纸。 为什么九成工厂的工业质保体系,都是摆设? 我跑过不下一百家制造工厂,见过太多奇葩操作:体系文件锁在档案室落灰,校准记录提前编好半年的,不合格品换个标签直接流去下工序,审核前一周全公司加班补记录。说白了,大家都把这玩意儿当…

    投稿 2026-09-13
  • 数字蝶翼:RPA 在时代褶皱里的诗意穿行

    键盘敲击声渐次隐入晨光,屏幕上流转的代码忽然舒展成透明的翼。那些曾被重复劳动缚住的指尖,正透过一种轻盈的技术,触摸到效率与诗意交织的新维度 —— 这便是 RPA,数字世界里沉默的织梦者,以代码为丝,在数据的经纬间编织着无形的网。 它并非冰冷的指令堆砌,更像被赋予灵智的银梭,在报表的深海、票据的丛林与表单的荒原间穿梭。当财务人员仍在数字迷宫中寻找出口,它已循着…

    投稿 2025-09-23

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息