我上个月在珠三角跑工厂,碰见一个做汽车动力总成零部件的老板,愁眉苦脸说上个月SCADA系统被仿冒接入,整条线停了8小时,直接亏了小两百万。就是因为远程运维的时候没做身份认证,被黑客钻了空子。现在但凡上点规模的工业改造,绕不开的话题就是安全,绕不开安全就绕不开国密算法应用。
说实话,放在十年前,很多工厂的工控系统都是离线跑,没人在意加密的事。现在不一样了,智能制造、工业上云、远程运维,哪一样不需要数据跨网传输?
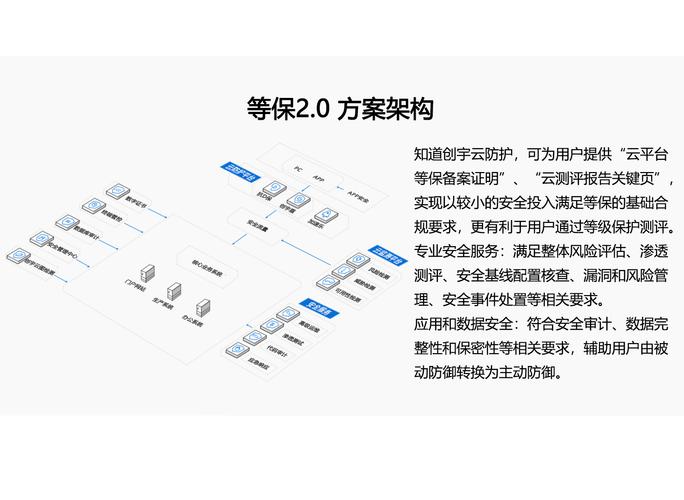
之前大部分工业系统用的加密算法,全是国外的,有没有后门?你说不清楚。关键信息基础设施用国外加密,等于把自家大门钥匙放在别人手里。现在《密码法》落地,等保2.0明确要求关键领域必须使用国密算法,这不是可选要求,是合规底线。
问:国内中小制造企业不上云就不用做国密改造了?
答:还真不是。哪怕你的产线全是本地运行,只要对接了上游供应商的ERP系统、下游客户的质量追溯平台,只要有跨网的数据交互,就有泄露风险。而且现在很多地方申报专精特新、智能制造示范项目,国密算法应用落地都是加分项甚至硬指标,没做连申报门槛都摸不到。
问:国密算法会不会拖慢工控系统的响应速度,影响产线运行?
答:这个问题太多人问了。早年确实有软件国密加密性能不足的问题,现在不一样了。国产工业级国密加密芯片早就把SM2、SM4算法优化到了极致,硬件加密的速度比传统RSA快30%以上,端到端延迟不到1毫秒。对于工业控制常见的毫秒级响应要求来说,这点延迟完全可以忽略,根本不会影响正常生产。
不过话说回来,确实有很多小厂做的软加密方案性能不行,选方案的时候一定要睁大眼睛。
用SM2国密算法给每台工业设备发唯一的身份证书,远程运维、外部设备接入的时候,先验身份,不对直接拦在外头。现在国内的风电、光伏场站,几乎所有新上的项目都标配了这个,防止黑客仿冒风机控制器下发错误指令。
✅
核心工艺参数、配方、客户定制数据这些工厂的命根子,用SM4国密算法加密存储,哪怕硬盘被偷、U盘被盗,没有密钥根本解不开。我接触过一个做高端美妆代加工的工厂,配方就是命,现在所有配方全存在国密加密的服务器里,老板说睡觉都踏实多了。
✅
产线到MES、工厂到工业互联网平台的传输链路,全用国密加密,防止数据在传输过程中被窃听、篡改。之前有个消费品工厂,促销活动的产能数据被竞争对手截胡,提前压价抢了大订单,损失惨重,改造之后再也没出过这类问题。
现在最新的落地实践,都是边缘侧加密,不需要改动原有工控系统的代码,直接在出口加加密网关或者在设备端加加密模块,改造周期短,对生产影响极小,哪怕是不停产的连续生产线,也能夜间调试完成。
❗ 第一个坑:一刀切全系统改造。很多工厂上来就把原有系统全换了,旧工控设备本身性能就不高,换完软加密之后卡得不行,被迫停线整改。正确的做法是外挂加密,原有系统不动,只对进出数据做加密处理,成本低,风险小,特别适合存量改造。
❗ 第二个坑:拿国密当门面。不少工厂为了应付检查,只在出口加了个加密,内部核心数据还是明文存,等于穿了个防弹衣露着心脏,真出事一点用都没有,白扔钱。
❗ 第三个坑:不看认证贪便宜。现在市场上不少小厂商,拿着自己改的非标准算法说自己是国密,根本拿不出商用密码产品认证证书,这种方案过不了合规检查,出了安全问题连追责都找不到地方。
💡 给大家提个醒,选国密方案,第一看认证,第二看工业级适配,不要光看报价。带正规认证的国密方案,其实比你想的便宜,一个中型工厂改造完也就几十万,还不够一次停线损失的零头。
说实话,很多人一开始觉得国密就是为了合规,我跑了这么多工厂才发现,国密算法应用最大的意义,是把工业数据的安全主动权握在我们自己手里。核心工艺、产能数据这些,都是制造业的命根子,放在别人的加密框框里,你能放心吗?
早改早踏实,这话真不是说说而已。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业控制系统的国密算法应用:从合规到安全防护的落地指南 https://www.dachanpin.com/a/tg/71018.html