上个月跑江浙一带调研中小汽配工厂,碰到一个老板拍着桌子骂娘。核心工程师带了模具设计图纸跳槽去竞争对手,他找了一周才搞清楚,那份图纸存放在哪、哪些人有权限拷贝,全公司没人说清。
互联网公司怕的是用户隐私数据泄露,最多罚点钱、丢点口碑。制造企业不一样。
你的核心工艺参数、模具图纸、供应链成本表、新车型定点信息……哪一个漏出去,三五年的研发投入直接打水漂。
说白了,工业数据安全,守的就是厂子吃饭的本钱。
问:我们就是个几十人的小加工厂,也需要做数据安全治理吗?
答:太需要了。去年我接触过一个给新能源车企做配套的五金加工厂,老板说我就做个简单的结构件,能有什么值钱数据?结果核心冲压公差参数被走掉的工程师带走,竞争对手报价比他低七个点,直接抢走了每年两千万的订单。越小的厂越没家底,漏一次就翻不了身,对吧?
不过话说回来,现在绝大多数制造企业的状态是什么?数据散在各个工程师的个人电脑里,车间共享文件夹权限全开,U盘随便插,PLC控制器直接连公网……说白了就是裸奔。
很多老板一听说要做数据安全,上来就问我买几百万的设备行不行。我每次都劝,先把基础的事做好,别买一堆没用的设备摆着看。
💡 先把这三件事落地,比花多少钱都有用:
1.
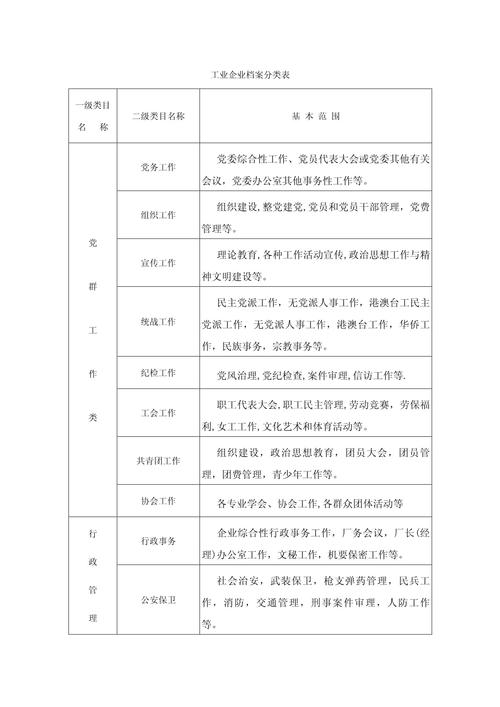
。把所有数据分个类:核心的工艺、图纸、客户信息归为一级,加密锁起来,只有核心岗位能碰;行政人事、普通办公文档归为三级,随便放。别搞一刀切,全锁了大家都没法干活。
2.
。设计部的图纸,采购部没必要看;车间的PLC运行数据,外面的销售没必要碰。别为了方便搞全公司共享,那等于把大门敞着给小偷进。
3.
问:数据安全治理会不会影响生产线效率,工人本来文化程度不高,越弄越麻烦?
答:这真的问到点子上了。我见过太多工厂,被厂商忽悠上了一套复杂的全流程系统,工人登个机床系统要刷脸输密码,干十分钟活五分钟验证权限,一线怨声载道,最后干脆把权限全开了,白花钱。说实话,完全没必要一刀切。核心设计、研发数据往死了管,车间实时生产数据只要不往外传,该怎么用怎么用,适配一线的操作习惯才是对的,不要为了合规折腾生产。
放到三五年前,一提数据安全治理,都是大型制造集团玩的东西,动辄几百万上千万的投入,中小厂想都不敢想。今年不一样了,很多做工业安全的厂商都推出了轻量方案,几万到几十万就能搭起来,适合绝大多数中小制造企业。
现在主流的玩法就是:核心数据统一存在本地加密服务器,按岗位开权限,所有下载、拷贝操作自动打隐形水印,离职人员一键回收所有权限,核心操作留审计日志。真出了事,分分钟就能查到是谁漏的。很多厂还加了轻量零信任访问,哪怕你在家远程办公,也得二次验证才能进核心库,不会因为一个账号泄露丢了全部数据。
❗ 我最后说一句,很多老板总抱着侥幸心理:我的厂小,没人看得上我的数据。可你反过来想,你抢了竞争对手的订单,他会不会挖你的人搞你的数据?你花两三年磨出来的工艺,人家花十万挖个工程师就拿走了,换你你干不干?
别等生产线停了、订单丢了才想起补窟窿。那时候,晚了。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:制造企业数据安全治理:别等生产线停了才补窟窿 https://www.dachanpin.com/a/tg/71020.html