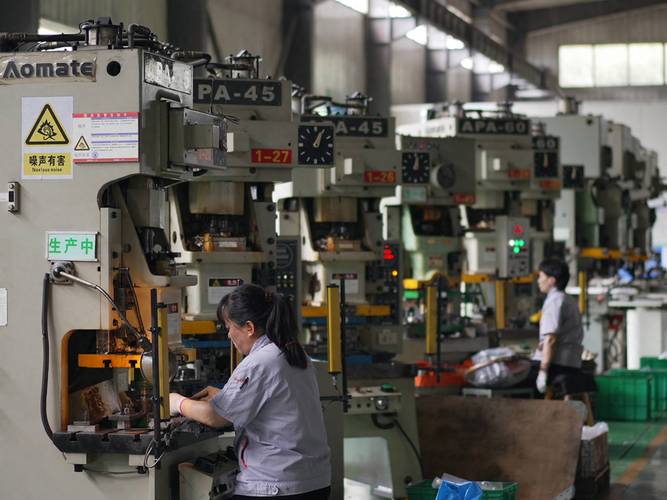
上周去苏州一家做汽车精密结构件的工厂做现场诊断,刚进主控室就看到运维小哥对着PLC的报警弹窗挠头——前一天晚上刚给产线加了个远程调试的4G模块,结果隔天就检测到来自境外IP的237次暴力破解尝试。
我当时一身冷汗。
这不是危言耸听。去年某长三角的光伏组件厂,就是因为给焊接机器人的控制网接了个临时的运维WiFi,被勒索病毒加密了300多台PLC,停线整整7天,直接损失1200万。说真的,现在但凡上过MES、接了云平台、开了远程运维端口的工厂,没有一个能拍胸脯说自己的工业网络安全防护是到位的。很多人还抱着十年前的老经验:OT网和办公网物理断开,就等于铜墙铁壁。
你以为的“安全”,其实全是漏风的墙
我跑过不下200家制造工厂,见过太多离谱的安全漏洞:
有的厂设备主任为了省跑现场的时间,私自从PLC控制网拉了个WiFi,手机连上去就能看实时参数,密码还是初始的123456;
有的厂为了给老板发手机端的生产报表,直接把OT网的数据采集口接到了办公网的交换机上,相当于把生产命脉和能上外网的电脑连在了同一张网里;
还有的厂新采购的五轴加工中心,出厂就自带厂商的远程回传模块,验收的时候根本没人注意关功能,设备从进厂第一天,就一直在往厂商的境外服务器传运行数据。
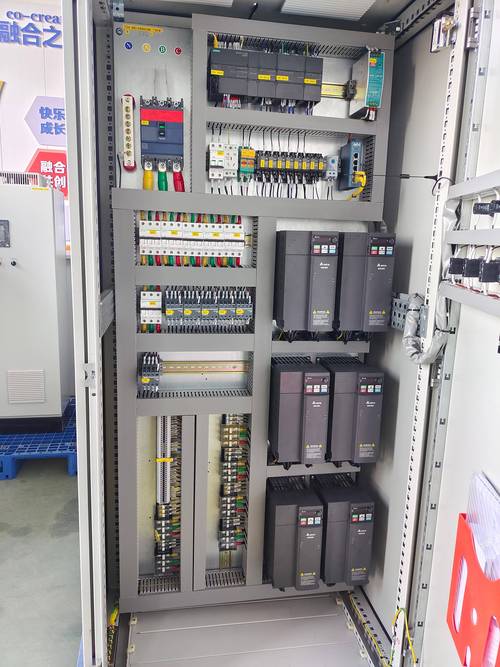
很多人对工业网络安全的认知,还停留在“只要不连公网就没风险”的阶段。但现在的攻击早就不是靠人插U盘传病毒的老套路了——只要你的网络里有一个能联网的口子,哪怕只是一个临时插上去的4G dongle,黑客就能顺着这个口子摸到核心的控制层。
这里肯定有不少做生产管理的朋友要问了,我直接把常见的疑问整理成问答:
问:我们厂的OT网和办公网完全物理断开,连网线都没接,真的会有安全风险吗?
答:别太天真。先不说有多少运维为了省麻烦,私自从OT网拉个WiFi给手机连,就说现在越来越多的智能设备本身带的联网模块——比如新采购的数控车床、在线检测设备,出厂就自带4G回传功能,厂商要远程收运行数据做预测性维护,很多企业验收的时候根本没注意关这个功能。相当于你家大门锁得死死的,窗户早就被装了远程开锁的装置。
还有个常见的误区:很多企业把IT网用的普通防火墙直接搬到OT网用,花了大几十万,结果根本挡不住真正的工业攻击。💡 对工业协议的解析能力才是OT侧安全设备的核心指标——普通防火墙根本识别不了Modbus、S7、Profinet这些专用协议里的恶意指令,比如有人发个“强制停机”的指令给PLC,普通防火墙看就是正常的工业数据流量,根本拦不住。
别等停线了才补窟窿,这几件事现在做还来得及
我从来不会给企业推那种动辄几百万的整体安全方案,毕竟大部分制造企业的利润都薄得像纸。真正有效的防护,从来都是先把最容易出问题的基础漏洞补上,这三件事哪怕预算只有几千块也能做:
- 先做全量的资产摸排。别光盯着你登记在册的设备,去查所有连在OT网里的东西——包括那个用来打补丁的老旧笔记本、运维私接的路由器、带USB口的操作员站,甚至连车间门口那个用来显示生产进度的电子屏,都算资产。我见过最离谱的厂,OT网里连了个员工用来刷短视频的热点路由器,被扫到的时候整个网已经被植入挖矿程序三个月了。
- 把网络分段做扎实。不是说把OT和IT网拉个网线隔开就完了,要按照产线、按照设备的重要程度做微分段——比如焊接机器人的控制回路,只允许和对应的PLC通讯,别的任何设备都不准访问;数据采集的网段,只能单向把生产数据传到MES系统,不准反过来从MES网下发指令到控制层。
- 给所有的远程运维端口套上“白名单”。不管是设备厂商要远程调试,还是自己的运维团队要出差的时候看产线数据,绝对不准直接把PLC的端口映射到公网上。必须走加密的运维隧道,还要做身份认证——谁登的、登了多久、做了什么操作,全留日志,半年不准删。
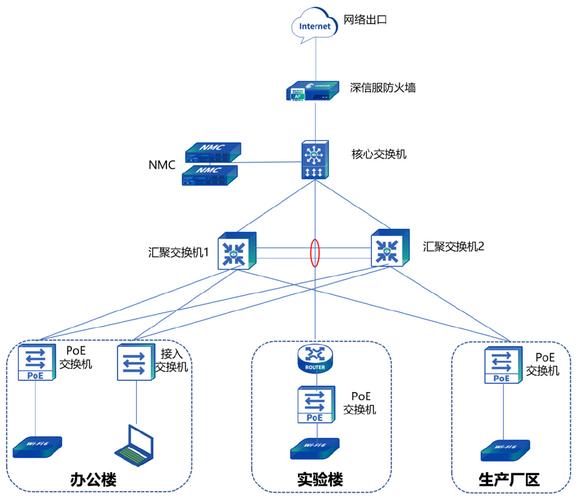
说到预算的问题,也是很多中小企业的痛点,我直接把大家问得最多的问题列出来:
问:我们是中小型制造企业,预算有限,买不起几十万的工业安全平台,能先从哪些地方下手?
答:先把最容易出问题的“非正规接入”掐掉。第一,所有OT网的端口,没有审批绝对不准接任何设备,哪怕是临时调试用的;第二,把所有设备自带的、厂商要求开的远程回传功能,全部改成只在企业内网通讯,不准连公网;第三,每周抽一个小时,扫一遍OT网里的未知IP——就用个普通的网络扫描工具就行,能发现大半私接的设备。这三件事加起来花不了几千块,能挡掉80%的常见攻击。
这两年的新坑,做制造的千万别踩
这两年制造行业的数字化速度快,新的安全坑也跟着冒出来,很多人根本没反应过来:
比如现在大家都在追工业大模型、数字孪生,恨不得把产线的所有实时数据都传到云端的平台做工艺优化、做故障预测。❗ 去年就有个做精密模具的厂,把整个产线的工艺参数传到第三方的工业大模型平台做工艺优化,结果平台被拖库,核心的模具加工参数被竞争对手拿到,直接丢了三个大客户。真的,别觉得把数据传到云平台就省事,数据出了你的厂门,安全责任根本不在你手里。
还有现在的工业勒索软件,早就不是加密你办公文档的套路了——现在的勒索团伙专门盯着OT网,加密你的PLC程序、你的SCADA系统的配置文件,你要是拿不出离线的、未被感染的备份,根本没法恢复生产。我上次去给一个食品加工厂做安全培训,问他们有没有给PLC做程序备份,设备主任说有,存在主控室的电脑里。结果我过去一看,那个电脑的U盘口早就被运维用胶带封死了,备份文件存在电脑的D盘,而那个电脑早就被普通的木马感染了——等于备份和原始程序在同一个被攻破的系统里,真中了勒索病毒,一起被加密,根本没用。
做工业的人都知道,产线转起来的时候,每一分钟都是真金白银。很多人觉得工业网络安全是花冤枉钱,是给IT部门找事做。等真的被攻击了,停个三五天,才会明白——你之前在安全上省的每一分钱,最后都会变成给勒索方交的赎金,连本带利。
别赌。
真的赌不起。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:别把产线命脉,赌在“物理隔离就安全”的老黄历上 https://www.dachanpin.com/a/tg/71249.html