上周去江苏一家做汽车冲压件的工厂,看完他们的安全台账直接头大——花了20多万买的下一代防火墙,连车间里跑的老款PLC数据明文传输都不知道。
很多工业圈的人聊起数据安全治理,第一反应就是“我们已经过等保了,没问题”。真的没问题吗?
为啥工业圈的数据安全总踩坑?
核心原因其实很简单:大家总把工业场景的数据安全,和互联网公司的安全逻辑混为一谈。互联网公司的系统全是云原生的,从一开始就内置了安全模块,数据从产生到存储全在自己的服务器上。但工厂不一样,车间里跑的设备,有20多年前的老PLC,有供应商自带的黑盒SCADA系统,甚至还有靠人工抄表记下来的工艺参数,这些东西从设计之初就没考虑过安全问题。
更离谱的是,很多企业的安全团队,根本不进车间。他们做的安全台账,全是对着IT网的办公系统写的,车间里的生产数据、核心工艺参数、客户的定制化模具参数,谁都能拷走——上次那家冲压件厂,外协的技术人员插个U盘就能把整条线的SOP导走,连操作日志都没留。
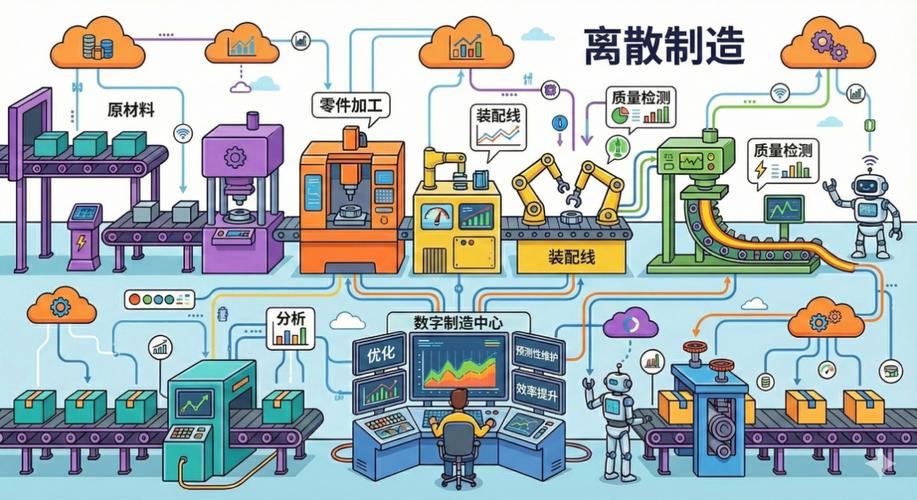
问:我们厂是离散制造,车间设备大多是2015年之前买的,连安全网关都装不了,做数据安全治理是不是得先把所有设备全换了?
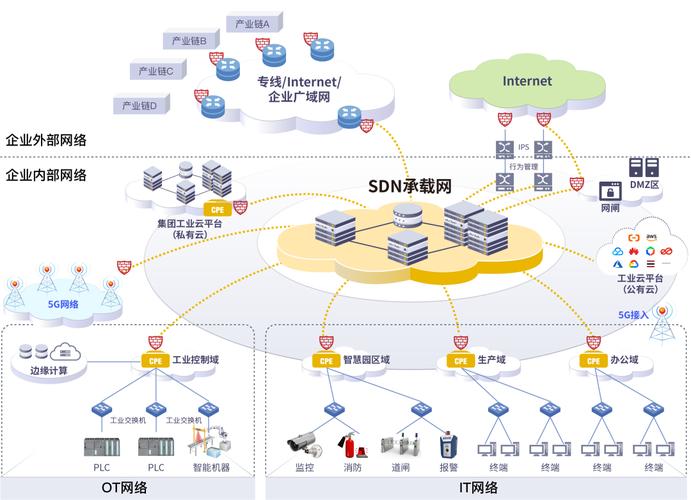
答:千万别!我见过太多老板一上来就拍板换几百万的新设备,最后换完还没跑俩月,安全策略没跟上,照样漏数据。现在主流的做法是先做数据资产摸查,不是摸设备,是摸数据——哪些数据是出了厂门就会要人命的?比如高端装备的核心工艺参数、整车厂的定制化生产BOM、给军工企业做配套的零件尺寸公差,这些数据先打标,哪怕是老设备,你在数据出口的地方加个单向的网闸,不让U盘随便拷,先把最高危的口子堵上,根本不用急着换设备。
钱花了。
事没办。
去年浙江一家做风电叶片的企业,花了小一百万上了所谓的“全栈数据安全平台”,结果平台只监测IT网里的办公文档,连生产网里的SCADA系统传的叶片应力测试数据,被外包服务商随便拉走当行业分析样本都没发现——等客户找上门要违约金的时候,才知道自己买的平台根本没接OT侧的数据源。
真正落地的工业数据安全治理,第一步从来不是买工具
我见过太多企业,把数据安全治理做成了“采购大赛”,比谁家买的设备贵,谁家的平台功能多,最后钱花了一堆,连自己家的核心数据存在哪都没搞清楚。
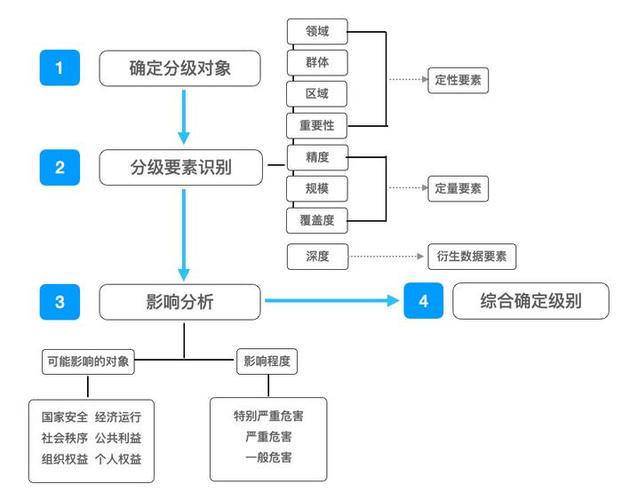
现在头部制造企业的最新实践,根本不是上来就买设备,而是先做数据分级分类的动态调整——不是去年摸一次资产就完事,是每个季度都要重新梳理哪些数据是高危的,哪些数据的敏感度下降了。
具体怎么分?其实没那么复杂:
- ✅ 一级数据:绝对不能出企业内网,比如核心配方、工艺参数、军工配套的涉密数据,传输必须加密,访问必须留痕,谁能看、看了什么、什么时候下载的,全要存半年以上的日志
- ❗ 二级数据:可以给合作方看,但不能公开传播,比如给客户的定制化交付报告,外发必须加水印,一旦流出去能溯源到具体责任人
- 💡 三级数据:可以公开传播,比如企业的宣传物料、公开的产能数据,完全不用额外管控
这里要特别提几个踩过无数坑才总结出来的注意点:别一开始就追求“全覆盖”,先抓最核心的20%高危数据,能挡住80%的泄露风险;别把OT网和IT网硬打通做统一监测,老设备扛不住监测流量,一跑就宕机——之前有个车企的焊装车间,就是因为装的监测agent占了太多PLC的带宽,直接停线3小时,损失两千多万;给外协人员的临时数据权限,一定要做“到期自动回收”,别等人家离职了,账号还能登生产系统。
问:我们之前做等保2.0测评都过了,现在要求的《工业数据安全管理办法》落地,是不是只要补几个文档就算完事了?
答:想啥呢。
等保是底线。
现在的监管要求,是你得能说清楚你手里每一类核心数据在哪、谁能碰、出了问题怎么溯源。去年有个做轨道交通信号系统的企业,等保过了两年,结果监管来抽查,问他们给地铁做的信号控制参数存在哪,他们翻了半天台账,发现一半的参数存在外包团队的私人云盘上,直接开了几十万的罚单——你说你等保做的再好,数据都放别人那了,有啥用?
别把数据安全治理做成“一锤子买卖”
很多企业做数据安全治理,全是为了应付检查。检查一来,全员加班补台账、做策略,等检查组一走,之前设的DLP策略直接关了,怕影响生产效率,负责安全的团队也裁掉一半,觉得这钱花的冤。
结果呢?去年去广东一家做消费电子代工厂的,当初为了过监管检查,花了俩月做数据摸查、做分级分类,结果检查完仨月,核心的手机结构设计图纸就被前员工拷走,卖给了竞争对手,最后打官司打了一年,赔了快三千万。
说实话,我见过太多工厂的老板,觉得数据安全治理是花钱的事,不能直接产生效益。
错了。
你算算账,一次数据泄露的损失,够你做十年的安全治理。
现在行业里的新玩法,早就不是安全部门单打独斗了——很多企业把数据安全的指标,和生产部门的KPI绑在一起,哪个车间的高危数据泄露风险高,就给那个车间的主任算绩效,大家一起盯着,而不是安全团队天天拦着生产干活。而且最近两年新出的轻量化监测方案,根本不用在老设备上装agent,直接通过镜像流量就能做数据流转的监测,完全不占生产带宽,特别适合那种有一堆老设备的离散制造企业。
上周江苏那家冲压件厂的老板给我发消息,说现在已经把最核心的冲压工艺参数全部做了加密,车间的U盘端口全封了,外协人员要拷数据,得走专门的审批流程,现在花的钱,还不到当初买那个没用的防火墙的三分之一。
挺好。
毕竟数据安全这事儿,从来不是给别人看的。
是给自己兜底的。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业场景下的数据安全治理:别再把等保当万能解药 https://www.dachanpin.com/a/tg/71417.html