上周跑苏州,跟一家做精密轴承的工厂IT总监撸串。
他吐槽,去年赶工业数据分类分级的合规要求,全团队熬了3个月,最后交的材料被经信局打回来——把车间走廊的温湿度采集数据,和核心的主轴磨削进给参数归成了同一类。
这不是闹着玩吗?
要知道那组磨削参数,是人家花了8年、测了几十万件零件磨出来的核心工艺,之前还有国外的供应商借着设备维护的由头,想拷走这部分数据来着。结果他们归成了“一般公开类”,连个访问权限校验都没加。
很多工厂从一开始就走偏了。
把这事全扔给IT部门,IT的人天天对着服务器和网线,连MES系统里哪个参数是工艺部压箱底的宝贝都不知道,能分对才怪。
就拿刚才说的轴承厂来说,之前的分类清单是IT一个人对着系统里的字段名写的,看到“温度”两个字,就默认是车间环境监测数据,根本没注意那是主轴轴承的实时工作温度——那可是直接关联设备寿命预测、核心故障预警的高价值数据。
问:很多中小制造企业说我们没有专业的工业安全团队,做工业数据分类分级是不是必须花几十万找咨询公司?
答:真没必要。我去年给宁波一家做汽车冲压件的200人规模的工厂做辅导,前后花了12天,核心就是拉上生产部、工艺部、IT、甚至车间干了15年的老技师一起开3次会——老技师能一眼认出哪些参数是咱们吃饭的本事,哪些是无关紧要的边角数据。哪用得着什么高大上的模型?
我陪几十家工厂做过落地,踩来踩去就那几个坑,提前给大家提个醒:
❗ 第一个坑:把所有生产数据都算成高价值核心数据。
比如车间门口的监控摄像头,拍的是厂区大门的进出情况,那就是普通的安防数据,根本不用按最高等级的核心数据标准做端到端加密。之前有个工厂把所有带“生产”两个字的数据全归成核心级,结果做日常生产报表都要走3层审批,耽误了不少事。
❗ 第二个坑:分级完就锁进保险柜,完全不碰业务实际。
分类分级的本质是帮你把数据分个类,哪些要重点保护,哪些可以开放出来做研发、做客户对接,不是让你把所有数据都锁死。我见过最离谱的工厂,把所有采集到的设备运行数据全归成“绝密级”,现在想调历史数据给数字孪生项目做训练,光权限申请就等了两周,进度拖得一塌糊涂。
❗ 第三个坑:把供应链环节的数据漏在分类范围外。
之前苏州有个做汽车内饰的小厂子,把主机厂给的最新车型的配套公差要求,随便存在部门的共享文件夹里,被离职的员工拷走卖给了竞争对手,最后赔了200多万。这就是典型的漏项——主机厂给的配套技术要求,那是带着商业价值的核心数据,根本不属于可以随便共享的范畴。
问:现在做工业数据分类分级,有没有可以直接参考的现成标尺,不用自己从零摸索?
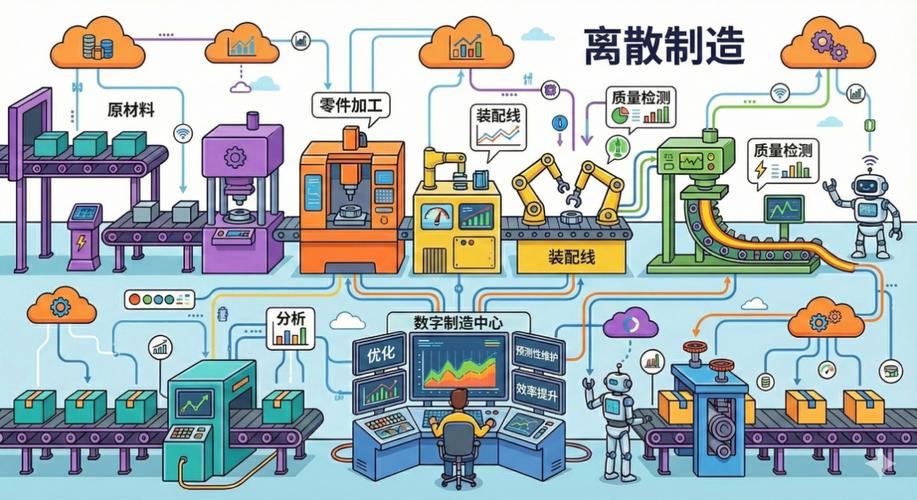
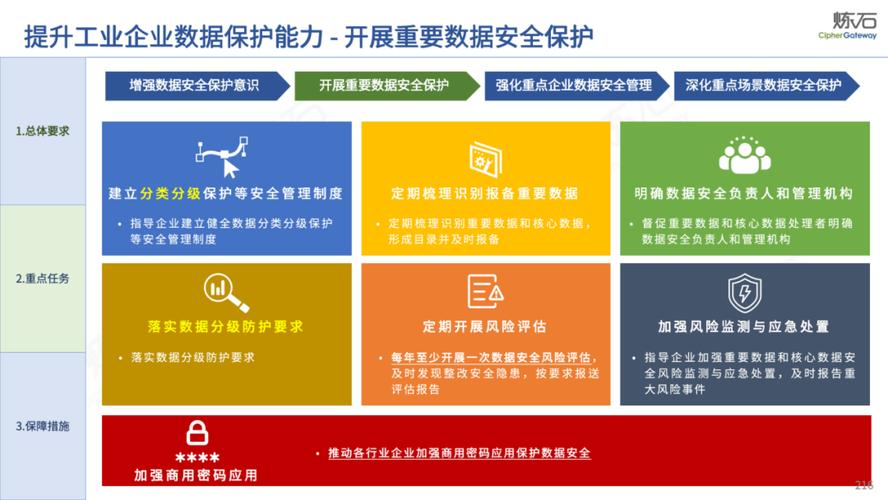
答:有啊!💡 2024年工信部更新的《工业数据分类分级指南(试行)》的补充说明里,已经把离散制造、流程制造的常见数据类目都列出来了——比如离散制造里的工艺参数、配方、供应链核心数据,基本是二级以上的保护等级;而车间的公共能耗统计、员工考勤数据,一般是一级。别上来就自己造轮子,先对着官方的标尺套,再结合自己的实际业务调就行。
说实话,我见过太多企业,为了应付检查,做的分类分级报告厚得能砸核桃,实际车间里的服务器密码还是123456。
这有啥用?
之前在重庆的一家做摩托车发动机的工厂,之前出过一次数据泄露事故——核心的曲轴加工参数被偷,直接损失近千万。后来他们扎扎实实做了工业数据分类分级,现在
,门儿清。
算完账他们自己都惊了:现在每年在数据安全上的投入,比之前乱买一堆防火墙、入侵检测系统的时候,省了近40%。原因很简单——不用给所有数据都上最高等级的防护,只给真正值钱的核心数据配最高级的防护,剩下的普通数据按常规标准管就行,钱自然就省下来了。
✅ 2024年之后,很多地方的经信部门对中小制造企业的合规检查,已经不看你写的报告有多厚了。
就问三个问题:
1. 你厂里最值钱的3类工业数据是什么?
2. 这些数据对应的防护措施是什么?
3. 上次做权限校验是什么时候?
能清楚答上来,就算过。
哪有那么多玄乎的要求?
说真的,那个重庆的工厂老板之前对这事抵触得不行,觉得都是额外的负担,结果算完账之后,现在逢人就推荐,说之前花的安全预算一半都打了水漂,现在把钱花在刀刃上,还能防住之前防不住的泄露风险,这买卖怎么算都值。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:别把合规当负担:工业数据分类分级的落地坑与实操指南 https://www.dachanpin.com/a/tg/71418.html