工业场景下的微隔离技术:别再拿传统防火墙凑数了

上周去苏州一家做汽车零部件的工厂做等保测评,刚进机房就被他们的网管员拉着吐槽——去年勒索病毒从办公网窜进生产网,停了3条冲压线,亏了快200万。 现在他们花大价钱堆了防火墙、入侵检测,结果还是怕哪天病毒再绕过来。 我翻了他们的网络拓扑图,当时就皱眉头。 整个生产网划了一个大C类网段,从最核心的MES服务器,到车间角落随便接的运维笔记本,再到每台冲压机的PLC,全在一个广播域里。 这哪是防护?这是给黑客铺了条高速公路啊。

为什么传统边界防护在工业场景里彻底失效了?

很多人对网络安全的认知还停留在“把好大门”的阶段:在办公网和生产网之间架一台高性能防火墙,把不需要的端口封了,就算完事。 错得离谱。 现在工厂要上MES、要做能耗采集、要把生产数据传到云端做数字孪生,办公网和生产网之间的数据交互早就不是以前那种“半年传一次报表”的低频操作了。防火墙的规则改了一轮又一轮,到最后为了不影响生产,索性把所有跨网段的流量都放通——等于你家大门上装了三把锁,结果钥匙直接贴在门把手上。 更要命的是横向扩散的风险。以前碰到的勒索病毒案例,90%以上都不是直接攻破生产网的核心服务器,都是先搞定一个最薄弱的终端——比如运维人员带进来的中了病毒的笔记本,或者随便接在交换机上取数的4G网关,然后顺着大网段一路横向扫描,摸清楚哪个是PLC、哪个是MES服务器,直接加密锁死。
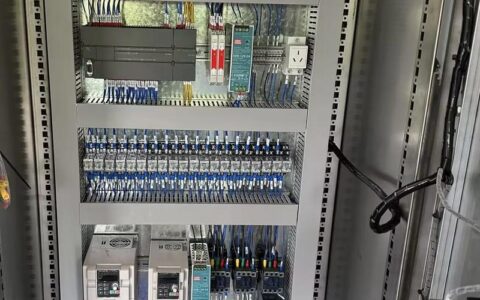
工业生产网传统边界防护漏洞示意图
工业生产网传统边界防护漏洞示意图
问:我们工厂已经把生产网和办公网做了物理隔离,是不是就不用考虑微隔离技术了? 答:先别急着拍胸脯。现在多少工厂的物理隔离是“假隔离”——运维人员为了传个工艺文件,拿U盘来回拷,或者临时接个4G网卡在生产网的交换机上取数。真等病毒顺着这些“隐形通道”钻进来,你那堵物理墙跟纸糊的没区别。微隔离技术管的不是你边界上有没有墙,是墙里面每一个设备、每一条产线、每一个PLC之间,到底能不能随便串门。就算病毒真的钻进来了,没有对应的访问权限,它也窜不到隔壁的冲压线,更碰不到核心服务器。

工业微隔离技术到底是怎么落地的?别听厂商吹得玄乎

很多厂商一上来就把微隔离吹成“零信任的终极解决方案”,说要给每个设备单独做身份认证,重构整个网络拓扑。拉倒吧。 产线停一秒都是真金白银的损失,哪个工厂敢为了上安全系统,把跑了五六年的生产网络推倒重来? 现在真正在工厂落地的微隔离,全都是走的“轻量、不侵入生产链路”的路线,根本不需要大动干戈: ✅ 第一步先做资产摸查。把车间里所有在线的OT设备列个清单:多少个PLC、多少个传感器、哪个设备平时要和哪个系统通数据,哪些端口是从来没有流量经过的。别上来就开阻断模式,先跑30天的流量镜像,把所有正常通信的基线摸透了再谈规则。 💡 别信那种“7天完成全网微隔离部署”的宣传,真这么赶,十有八九会把正常的生产流量给拦了,到时候产线报警停线,哭都来不及。 ✅ 第二步按照最小权限原则划隔离域。不用追求每个设备一个域,按照车间、按照产线、按照系统类型划大域就行。比如把整个冲压车间的设备划成一个域,焊接机器人单独划一个域,MES服务器、数据采集网关单独划管理域,域和域之间默认所有流量都不通,只开必须要的端口和IP。 ✅ 第三步持续做流量校验。等规则跑顺了,再把异常流量的阻断模式打开,只要碰到和基线不匹配的访问,直接拦下来记日志。
汽车零部件工厂微隔离域划分实景示意图
汽车零部件工厂微隔离域划分实景示意图
问:微隔离技术会不会影响现有生产系统的正常通信?我们之前上安全设备卡过MES的传输速率,现在还有心理阴影。 答:太懂这种阴影了。我见过太多工厂上安全设备,把本来毫秒级响应的PLC通信,硬生生拖到几百毫秒,直接导致焊接机器人出废品。现在成熟的工业级微隔离,都是把代理轻量部署在交换机或者OT安全网关上,不是串在生产链路里当“必经卡点”——说白了就是在旁边“看着流量”,不干扰正常通信。真要做阻断,也是针对那些从来没见过的异常流量,正常的工艺数据传输,半毛钱影响都没有。对了,选的时候一定要看有没有通过工业场景的电磁兼容认证,别拿IT机房那套微隔离设备往车间里塞,冬天低温夏天高温的,设备先扛不住。

现在落地微隔离技术的工厂,都拿到了什么实际好处?

别把微隔离当成个纯花钱的成本项,算算账就知道有多值。 去年宁波一家做家电注塑的工厂,3月份上了轻量化的微隔离,5月份就碰到一波勒索病毒攻击。病毒从办公网的一个财务电脑进去,本来按照以前的网段结构,10分钟就能扫到生产网的MES服务器,结果因为微隔离把办公网和生产网的域做了严格的访问控制,病毒横向窜了3个网段就被拦下来了,整个生产网连个告警都没弹出来。按照他们网管员的话说,那一次拦下来的损失,够把整个工厂的微隔离系统买三遍。 还有个隐形的好处,就是等保2.0的测评。以前他们为了过测评,花了十几万做整改,又是补日志系统又是补访问控制规则,折腾了小半年。现在微隔离自带的流量日志、访问控制记录、异常访问告警,直接就能凑够测评要求的80%的材料,一次就过了测评,省下来的整改费,直接把部署微隔离的成本给覆盖了。 ❗ 别觉得中小工厂体量小,黑客就不会盯上你。去年全国破获的工业勒索案件里,60%以上都是员工规模在500人以下的中小制造企业——人家根本不管你多大,只要能加密你的文件,就敢要几十万的赎金。 哦对了,上次碰到个网管员,说他们之前把所有安全规则都设成“允许所有”,就为了不影响生产。 这不等于买了个防盗门,钥匙插在锁孔上不拔吗? 微隔离技术从来不是什么高大上的黑科技,说白了就是给你的生产网络,装了一个个带锁的小房间。就算有小偷溜进了大门,他也撬不开每个房间的门,偷不到你最值钱的生产数据,更碰不到你那些动辄几百万的生产设备。 就这么简单。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业场景下的微隔离技术:别再拿传统防火墙凑数了 https://www.dachanpin.com/a/tg/71792.html

赞 (0)
别再给工控系统套防火墙了:工业零信任架构落地避坑指南
上一篇 1天前
别再把普通蜜罐硬套进车间:工业蜜罐的真实落地坑位与实战逻辑
下一篇 1天前

相关推荐

  • 变频驱动(VFD)到底怎么调才不烧钱?一位老电工的吐血经验

    说实在的,变频驱动(VFD)这玩意儿,现在几乎烂大街了。去车间里转一圈,到处嗡嗡响。但你真的用对了吗?省电?调速?别逗了,要是那么简单,就不会隔三差五炸机、烧电机、干扰得PLC抽风了。我在这行泡了二十年,有时候看到新手瞎搞,真是又气又好笑。好吧,今天不聊虚的,就扯扯那些手册上不写、厂家不说,但你肯定会碰上的破事儿。 选型的时候,你脑子进水了吗? 首先记住一句…

    2026-06-03
  • 工业数字平台:别再被概念忽悠,实战派说点真话

    工业数字平台这几年火得一塌糊涂。但说实话——真正用起来的,有几个? 跑了不少工厂,见了太多“展厅平台”,大屏酷炫,数据跳动,一到车间就哑火。你说这玩意儿没用?也不是。就是那股子“包治百病”的宣传劲儿,烦人。 平台选型:那些华丽的PPT背后 选平台像相亲。PPT里全是明星案例,博世、西门子、三一重工,仿佛签了合同你就是下一个灯塔工厂。醒醒吧。人家那是砸了多少钱…

    2026-06-21
  • 工业旋转设备状态监测(CMS):把故障掐死在萌芽里

    你见过一条年产值几个亿的生产线,因为一台几千块的水泵轴承烧了,停摆整整12小时吗?亏起来真的吓人。 为什么说状态监测(CMS)是工厂的“随身听诊器” 工业生产里八成以上的核心旋转设备,故障都是慢慢发展出来的,不是突然爆掉的。早年工厂怎么做?要么坏了再修——也就是事后维修,停线了才慌慌张张找配件找工人;要么到点大修——不管你设备状态好不好,到时间就拆开来检查,…

    投稿 2026-09-02
  • 平板:点亮生活的那束光

    在生活的漫长旅途中,总有一些事物悄然走进我们的世界,成为不可或缺的存在。于我而言,平板便是这样一位特殊的伙伴,它宛如一束光,在岁月的长河中,以独特的方式照亮了我的生活,温暖了我的心灵。 初次与平板邂逅,那份惊喜与期待至今仍历历在目。那是一个阳光明媚的日子,当我轻轻揭开它的包装,一块精致的屏幕映入眼帘,仿佛一扇通往全新世界的大门。从那一刻起,我知道,一段奇妙的…

    2025-09-15
  • 工业物联网落地的这些年,那些没人告诉你的真相

    上个月凌晨三点,我被电话吵醒——一台注塑机的主轴温度飙升,产线全停。赶到车间时,几个老师傅正对着配电柜皱眉。如果装了物联网传感器,这个故障原本在下午就该被振动分析揪出来。而不是等到半夜,拖着两个班的人熬到天亮。 工业物联网(IIoT)这东西,说起来玄乎。其实就是给设备装上“神经末梢”,让机器会说话。但真正用好的厂家,少之又少。很多企业砸钱上了平台,结果屏幕上…

    2026-06-27

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息