上周跟长三角一家做汽车零部件的厂的IT主管吃饭,他说去年Log4j漏洞爆出来的时候,整个团队熬了整整三周,把所有连了OT网络的设备挨个扒了一遍,最后发现17台2019年采购的焊接机器人,内置控制软件里嵌了带高危漏洞的日志组件。那时候整个人都麻了——要是当时漏洞被外面的人盯上,整条焊接线停摆,一天的损失就够抵得上小半年的利润。
很多制造企业到现在还觉得,软件物料清单是互联网公司、互联网产品才需要搞的东西,跟工厂里的设备、系统八竿子打不着。大错特错。
为什么工厂里的软件物料清单,比你想象的重要10倍
现在的工业设备早就不是十年前那种纯机械的铁疙瘩了。从高端数控车床到车间里跑的AGV小车,从SCADA监控系统到仓库里用的工业扫码枪,哪个不是嵌了一堆软件组件的?有行业统计显示,现在一套主流的工业PLC控制程序,平均会搭载32个第三方开源组件,其中近4成的组件没有任何可溯源的版本记录。也就是说,你买的设备里到底装了什么代码,连给你供货的厂商可能都说不清楚。
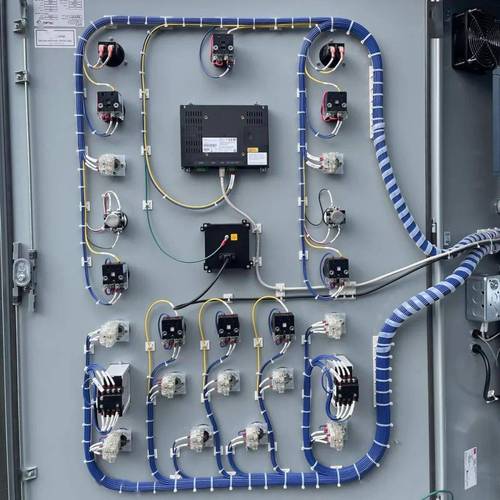
这种底数不清的状态,本质上就是在产线上埋了一堆看不见的炸弹。之前光伏行业的一次行业交流会上,有个厂的技术负责人吐槽,他们的MES系统里嵌了个已经停止维护3年的报表组件,被勒索病毒盯上之后,整个车间的生产数据被加密锁定,整整停了4天,直接经济损失快2000万。要是他们手里有一份准确的软件物料清单,能提前发现这个没人维护的组件,提前换掉,哪会吃这么大的亏?
说到这肯定有人要问了,我们厂已经运行了五六年的老设备,根本没有厂商给的软件物料清单,难道要全部停机拆解重新盘点?
问:我们厂已经运行了五六年的老设备,根本没有厂商给的软件物料清单,难道要全部停机拆解重新盘点?
答:完全没必要走极端。现在国内已经有成熟的OT侧静态扫描工具,不用拆设备外壳,只要在隔离网段跟设备做一次单次通信握手,就能把设备里跑的所有软件组件、版本号、开源协议全部扫描出来,整个过程不会触发设备的安全防护逻辑,单台设备的扫描耗时不超过15分钟。我们去年帮苏州一家做精密轴承的厂做过全量盘点,327台老设备,两个工程师花了一周就摸清楚了所有组件的底数,比之前人工翻纸质手册快了20倍。
别觉得软件物料清单就是个列软件名字的Excel表。现在工业级的软件物料清单,是要带全链路溯源信息的——哪个组件是哪个版本,有没有已知的公开漏洞,开源授权协议是否合规,甚至这个组件的维护团队是不是已经停更了,都要清晰标注出来。不然就算你列了一长串软件名字,也跟没做一样。
别踩坑:工业场景下的软件物料清单,跟互联网公司的根本不是一回事
很多人照搬互联网行业的SBOM经验到工厂里,最后完全落地不了,核心原因就是没搞懂两者的本质区别。互联网产品的SBOM逻辑是“发现漏洞就立刻打补丁”,但工厂的OT系统要求是7*24小时连续运行不能随便停机的。你总不能为了补个日志组件的漏洞,把整条冲压线停下来吧?那一分钟的损失都是大几万。
说到这又有人要问了,既然OT系统不能随便停机打补丁,那费这么大劲做软件物料清单的意义到底在哪?
问:既然OT系统不能随便停机打补丁,那做软件物料清单的意义到底在哪?
答:说白了,SBOM在工厂里的核心作用,从来不是让你第一时间冲上去打补丁,而是帮你算清楚风险的优先级。比如同样是Log4j的高危漏洞,你手里有准确的软件物料清单,就能第一时间区分:哪些组件是跑在隔离的办公网里的,哪些是直接连了生产网、能接触到核心工艺参数的,哪些是根本没有对外通信接口的内网设备。你完全可以先把最高风险的那10%的设备做临时的访问控制隔离,剩下的低风险设备,等下次年度停机检修的时候再统一打补丁,根本不用慌慌张张全线停产。

不过话说回来,现在很多工业设备厂商,卖设备的时候根本不主动给客户软件物料清单,总觉得这是自己的核心技术机密。这是什么离谱的想法。现在工信部都明确要求,2025年之前,所有进入工业互联网平台的软硬件设备,必须随货附带符合国标的软件物料清单,不然连基本的入网资质都拿不到。
说实话,之前碰到过一个进口数控系统的代理商,跟我们拍着胸脯说他们的系统是“全自研的,没有任何第三方组件”,结果我们的扫描工具一上去,扫出来19个开源组件,其中3个是有公开高危漏洞的,当时那个代理商的脸都绿了。真的,别拿“自研”当挡箭牌,现在哪有完全不用开源组件的工业软件?你藏着掖着,最后出了安全事故,损失的还不是买设备的工厂?
做软件物料清单的正确打开方式:别为了应付检查做个空架子
我们见过太多企业,为了应付监管检查,花几万块钱做了个软件物料清单的文档,锁在档案柜里,再也没人翻。这有啥用?说白了就是花了钱买了个心理安慰。真正能帮工厂避坑的软件物料清单,从来不是摆出来看的,是要嵌到日常的运维流程里的。
几个实打实的落地动作,照着做就不会错:
✅ 每次采购新设备、新软件的时候,把“必须提供符合国标要求的软件物料清单”写进采购合同的强制条款,不满足要求的供应商直接排除,别等设备都装完了再去找厂商要,人家根本不会理你。
❗ 每季度对生产网里的所有软件组件做一次动态核对,比如有没有员工私自装的带漏洞的工具软件,有没有哪个组件被爆出了新的安全漏洞,及时更新清单的风险标注。
💡 把软件物料清单跟工厂自己的OT安全平台打通,只要新的威胁情报库更新了,系统自动匹配清单里的组件版本,直接给对应的运维人员发风险提醒,根本不用人工挨个排查。
之前帮宁波一家做注塑机的厂做落地的时候,他们一开始也觉得这是个应付检查的事,结果用了三个月,系统自动识别到他们的车间数据采集网关里,有个组件被爆出了可以远程获取注塑工艺参数的漏洞,当时就把这个网关的对外访问权限关了。没过两周,就有同行的厂因为同类漏洞,核心的注塑工艺参数被竞争对手偷了去,直接损失几百万。那时候他们才反应过来,这东西真不是白做的。
其实哪有什么复杂的事。
你把工厂里的所有软件,当成你家里装修用的所有材料——哪个材料是环保的,哪个材料是容易着火的,哪个材料的厂家已经跑路了,你心里得有数。
软件物料清单,就是你家的装修材料明细单。
别等哪天房子漏了、着火了,你才想起来当初连自己家用了什么材料都不知道。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业软件物料清单(SBOM):把藏在产线设备里的”隐形炸弹”拆干净 https://www.dachanpin.com/a/tg/71804.html