钱打了水漂不说。
离合规截止日期只剩1个月,整个人快崩了。
很多人对“等保2.0工业”的认知还停留在“买设备、凑材料、过测评”的阶段,真到现场踩坑的时候,才发现之前的认知全错。
别把办公网的等保逻辑,硬套到工业控制网上
说实话,这是我见过最多的踩坑点。
不少企业的信息部之前做惯了办公网的等保,觉得工控区的合规就是把办公区那套防火墙、审计系统搬过来,把IP地址改一改,就能应付测评。
大错特错。
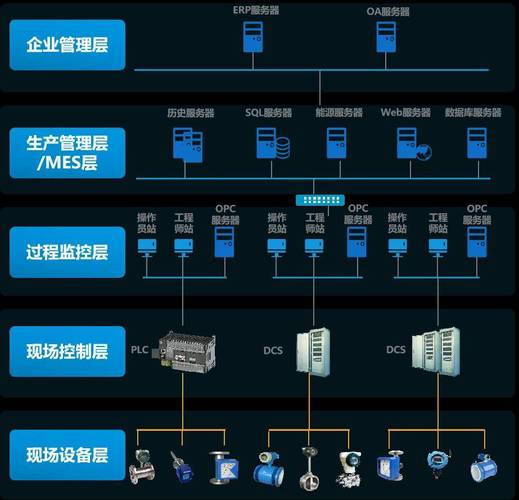
办公网的核心防护目标是防数据泄露、防外部渗透,流量是非实时的,链路卡个几秒,员工顶多刷网页慢一点,根本影响不了生产。但工业控制网的链路是“传感器-PLC-执行机构-生产设备”,所有控制报文的转发延迟必须控制在10ms以内,只要多串一个不做协议优化的检测设备,丢个几个报文,整条生产线的节拍直接乱掉。
之前碰到的某光伏厂,就是把办公网用的传统入侵检测系统直接串在PLC和SCADA服务器的链路里,因为系统自身的误拦逻辑,把硅片沉积环节的实时控制报文给丢了,停线2小时,损失近80万。
问:那我们之前做过办公网的等保三级,现在做等保2.0工业场景的合规,是不是只要把工控区的设备列个清单就能过?
答:真不是。我见过至少3成企业踩过这个坑。办公网的防护逻辑完全不能直接套用工控场景。比如你在办公网可以放开所有端口的访问权限,靠终端杀毒软件兜底,但在工控网,你只要给一个非授权设备开了PLC的编程端口,对方甚至不用植入病毒,只要改个参数,就能让整条生产线的产品全部报废。之前有个做锂电的客户,就是为了过等保,在SCADA和MES之间串了个传统的日志审计系统,结果每次数据同步的时候,系统要对所有报文做全量解析,直接把同步延迟拉到120ms,导致MES端的生产排程和现场实际进度对不上,批记录错了3个批次,整批电芯全部召回,损失小两百万。
那些测评员不会主动告诉你的实操细节
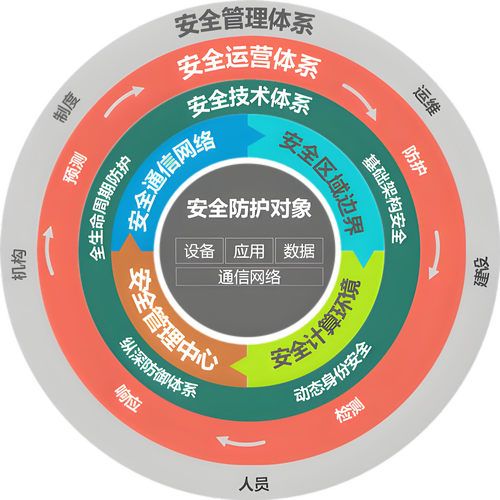
💡 首先,别上来就堆设备。很多企业一听到要做等保2.0工业合规,第一反应就是买最贵的防火墙、最先进的工业审计系统,堆上去就完事。错。测评的时候,测评员首先要看的是你的网络分区是不是真的物理隔离,不是说你在逻辑上划个VLAN就算隔离了——如果你的工控网和办公网之间连个独立的网闸都没有,逻辑路由是通的,你买再多的检测设备,测评项照样给你打0分。
❗ 还有个容易被忽略的点:你现场所有的运维操作,哪怕是工程师拿个U盘去PLC里拷个程序,所有操作日志必须存满6个月以上,且不能存在生产网络的本地服务器上。别以为把日志存在本地电脑就行,一旦电脑坏了、硬盘格式化了,日志没了,这个整改项你补都补不回来。
问:我们的生产线是24小时连轴转的,根本停不下来做网络改造,等保2.0工业的合规要求是不是必须要停线才能做?
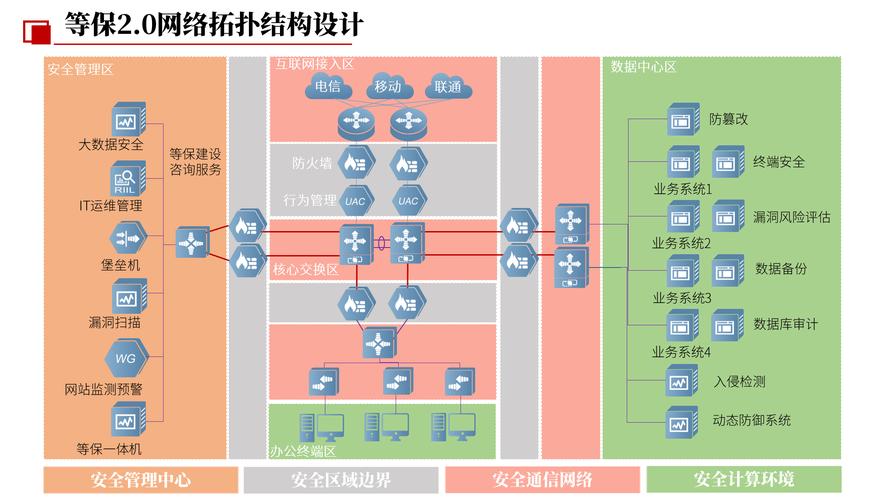
答:完全没必要。我去年给宁波的一家注塑厂做方案,整个改造过程没有停过一分钟。核心技巧就是——所有的边界防护设备,先做旁路部署,把流量镜像过来做审计和检测,等所有规则调优完、确认不会影响正常生产的实时报文之后,再串到链路里做边界防护。别上来就把设备串到生产链路里,那不是找停线吗?还有,很多企业怕改了网络拓扑影响生产,其实只要提前把所有控制报文的协议、端口、实时性要求列成清单,给部署的设备做白名单策略,别说影响生产,连个报警都不会出。
算明白这笔账:别为了合规花冤枉钱
不过话说回来,做等保2.0工业合规,最容易让人上火的不是技术难,是钱花得不明不白。
我见过太多企业在这上面乱砸钱。比如之前有个做食品加工的企业,本来只要过等保二级就够了,被第三方忽悠说“以后等级会升”,直接砸了近30万上三级的全套设备,结果过了半年监管上门,说他们的生产系统不属于关键信息基础设施,根本不需要三级,钱全白花了。
怎么避免踩这种坑?
首先,先找属地的网安部门问清楚自己对应的等级要求,别听第三方瞎忽悠。比如一般的离散制造企业,生产控制区只要过等保二级就达标,涉及到民生关键领域的,比如燃气、轨道交通、电网的工控系统,才需要过三级。
其次,别买和自己生产协议不匹配的设备。比如你的生产线全是用Modbus协议的老设备,你非要买个只支持Profinet的工业防火墙,那设备买回来就是个摆设,测评的时候根本用不上,钱等于扔水里。
对了,提醒个事。现在很多测评机构给你出的整改报告,经常会列一堆需要采购的设备清单,你别全信。比如他让你买个工业蜜罐,说能防黑客,其实你的工控网根本不直接连互联网,蜜罐部署在里面有啥用?纯纯的智商税。
我去年碰到个老板,跟我吐槽说“做等保就是为了应付检查,花了钱啥用没有”。其实真不是。上次有个做汽车零部件的客户,就是因为做等保的时候把工控网的边界防护做好了,去年勒索病毒从办公区渗透进来的时候,根本碰不到工控区的设备,整条生产线没停,换做之前,光是赎金就要掏几百万。对吧?
这东西不是为了应付检查。
是真的能挡事。
前阵子跟网安的朋友吃饭,他说今年下半年开始,属地的网安部门要对辖区内所有规模以上工业企业的等保2.0工业合规情况做拉网式检查。别等检查上门了才临时抱佛脚,蹲在中控室抽烟掉眼泪。早把账算明白,把该补的漏洞补上,真到有事的时候,才知道这钱花得值。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业合规踩坑3年,我把攒的实底全掏出来了 https://www.dachanpin.com/a/tg/71796.html