为什么多数工业SOC第一次上线就“水土不服”?
很多人对工业SOC的认知,还停留在“把通用SOC换个工业协议特征库”的层面。 这完全是错的。 通用SOC的运行逻辑,是基于IT网络的高带宽、可中断、设备更新快的特性设计的,靠全流量镜像抓包、匹配已知攻击特征做告警。但工业现场是什么环境?是机械臂的动作延迟超过10ms就可能撞坏夹具,是老款PLC的通信带宽只有10Mbps,是全年365天不停机的生产链路,根本经不起全流量采集带来的带宽损耗。 说真的,见过太多厂商拿通用SOC的方案改个皮就敢去竞标,连现场有没有西门子S7-300的老设备都不问,上来就要全量采集流量,最后被车间主任赶出来的场面,真的不是编的。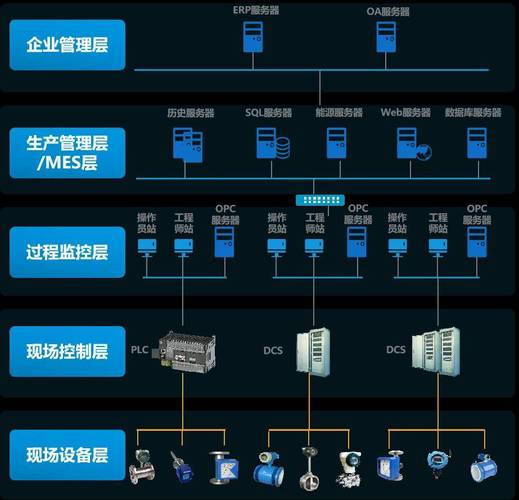
真正能用的工业SOC,到底要踩对哪几个关键点?
我们这三年落地了快40个制造行业的工业SOC项目,总结下来,能真的让车间运维愿意用的系统,从来不是参数表上写的“每秒处理10万条日志”的炫技功能,而是几个最落地的细节: 💡 第一,别一上来就碰生产网的核心交换。成熟的工业SOC部署,都是先从管理网侧做旁路采集,不接入生产链路的实时通信,先把资产摸清楚——哪些设备是20年前的老PLC,哪些是新的边缘网关,哪些运维电脑是插过U盘带病毒的,先把家底摸透,比上来就开一百条告警规则有用100倍。 ❗ 第二,告警规则必须和生产工艺绑定。普通SOC看到Modbus协议的写入操作,就觉得是攻击,但是我们现场的运维师傅每天早上8点就要给焊接机器人发参数校准指令,这要是算攻击,一天弹几百条告警,谁受得了?真正好用的工业SOC,要能对接MES系统的生产排班表,知道什么时候是正常运维窗口,什么时候是非授权操作,把无效告警的比例压到最低。 之前有个做食品加工的客户,上的工业SOC一开始没适配他们厂里用的老旧DCS系统,把蒸煮环节的温度波动正常告警当成了异常攻击,一天给车间主任发几十条短信,最后主任直接把短信通知的开关给关了——这就属于完全没摸清楚现场情况就瞎配规则,系统做的再花哨,没人用等于零。
别等勒索病毒找上门才想起来上工业SOC
2024年以来,我们接触的制造企业里,被勒索病毒加密了产线PLC程序的案例,比前两年多了快40%。 之前大家总觉得工业网是物理隔离的,没风险。现在呢?运维师傅的手机连个车间的WiFi,传个生产报表,恶意软件就顺着传到生产网里了;设备厂商的远程运维通道没做权限管控,黑客顺着通道直接摸进了核心生产网;甚至还有外包施工队的U盘带了病毒,插在运维电脑上直接瘫痪了整条生产线。之前那种靠“空气隔离”的老思路,早就挡不住现在的攻击了。 真的,别觉得这种事离你远。上个月邻市某做汽车零部件的厂,就是因为运维电脑没装防护,勒索病毒顺着共享文件夹传到了MES服务器,停线8个小时,直接损失两百多万,最后复盘的时候才发现,他们的安全系统连最基础的资产台账都没有,中了病毒之后连哪台设备被加密了都找了俩小时。 ✅ 最后给大家提个醒,选工业SOC的时候,别光看厂商拿了多少等保证书,先问他有没有同行业的落地案例,有没有针对你厂里在用的老旧协议的适配能力,能不能跟着你的生产工艺调整规则。那些上来就给你报个超低价,连现场都不勘测就要签合同的,趁早别选——最后系统上线了用不起来,钱打了水漂不说,真出安全问题,谁都担不起。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业SOC落地3年踩过的坑:从被概念忽悠到真实现场防护的实战总结 https://www.dachanpin.com/a/tg/71795.html