为什么传统防火墙在工业场景里彻底“不好使”了
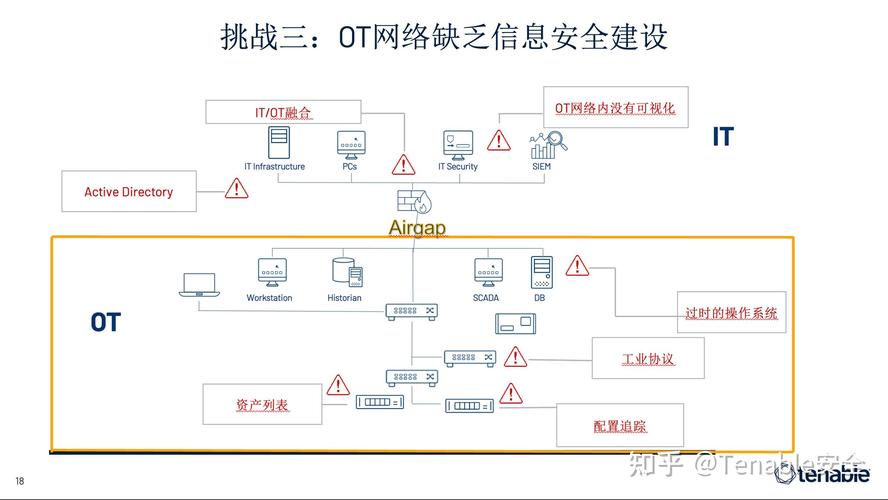
很多人对工业网络安全的认知,还停留在“把围墙扎紧”的阶段。 觉得只要把厂区出口的防火墙规则配得够严,不让外面的恶意流量进来,就万事大吉。 但现实是,现在绝大多数制造企业的生产网,早就不是和外界完全隔绝的“孤岛”了。 MES系统要往云端传生产数据,仓储系统要和供应链平台对接,甚至很多设备厂家要远程登录做运维——这些跨网的接口开得越来越多,传统边界防火墙的防护边界,早就被戳得千疮百孔。 更关键的是,根据我们这两年对全国120多家离散制造、流程制造企业的流量监测,工业生产网里90%以上的流量,都是设备和设备之间、系统和系统之间的东西向通信。 这些流量根本不经过厂区出口的防火墙。 就好比你把小区的大门焊得死死的,但是楼里的电梯、消防通道、各家的阳台门全是敞开的,小偷哪怕从地下车库溜进来,能从1楼逛到18楼,没人拦着。
微隔离技术在工业场景的落地,根本不是“把网络切碎”那么简单
提到解决内部横向移动的问题,很多人第一反应就是上微隔离。 但说真的,我见过至少6家制造企业在这上面栽过跟头。 上来就照着IT场景的那套流程,把所有交换机端口全划成独立VLAN,硬切网络。 结果呢? 产线直接停了。 就因为某台2012年买的老型号西门子PLC,根本不支持跨VLAN的Profinet实时通信。 其实现在工业领域用的微隔离技术,早就不是早年那种“硬划网段”的思路了。真正能在生产网跑通的方案,核心是基于OT资产自动识别的零信任策略下发——先通过流量测绘把所有设备的通信关系摸得一清二楚,哪台PLC要和哪个SCADA服务器通信,MES系统要访问哪个数据库,甚至哪个传感器要往数据采集网关传数据,全部梳理清楚之后,再给每台设备配置最小权限的通信规则。 说白了,就是平时大家各走各的路,谁也不能随便串到别人的系统里去。 而且必须要有工业协议原生解析能力,能识别Modbus、Profinet、EtherNet/IP这些工业通信协议,不能像IT场景的微隔离那样,只看IP和端口,不然很容易把正常的产线通信给拦了。
2024年工业微隔离落地的三个实战经验
别听厂商上来就吹“全厂区一步到位”,根据我们这两年帮制造企业做项目的经验,微隔离落地根本没有捷径,踩过的坑全是真金白银堆出来的。 💡 第一,跨网交互节点优先试点,别一上来就动核心产线的PLC。 很多人上来就想把整个车间的设备全划进隔离域,这种操作风险极高。正确的试点路径,应该先从办公网和生产网的交界区域开始——比如MES系统、数据采集网关、远程运维接口这些平时最容易被攻击的节点,先把这些区域的隔离策略跑通3个月,确认没有误拦、没有影响生产,再慢慢往核心产线的区域延伸。 上次去的那家苏州动力电池厂,就是先在办公网和生产网的交界区做了试点,第一周就拦了27次从办公区往生产网的非法探测,运维总监当时拍着桌子说“早知道这个东西这么有用,去年就不心疼那几十万预算了”。 第二,先把资产台账摸清楚,再谈策略配置。 我敢说80%的制造企业,连自己现场有多少台OT设备、设备的IP是多少、平时在和谁通信,都搞不清楚。很多现场的PLC还是十年前设备厂家直接连上去的,台账里根本没记录,这种情况下硬上隔离策略,100%会出问题。 现在的微隔离方案都自带流量测绘功能,能自动识别所有接入网络的OT设备,把所有通信关系生成可视化的拓扑图,完全不用人工挨个去摸设备。 第三,别搞静态的隔离规则。 很多企业一开始做隔离的时候,全靠运维手动在交换机上配规则,新上一台设备就要改一次配置,运维的工作量直接翻三倍。现在的工业微隔离方案,都支持动态的策略学习——新设备接入网络的时候,会自动匹配对应的设备类型,下发最小权限的通信规则,根本不用人工干预。 最后列几个我们做过的项目的实际效果,给大家做个参考: ✅ 勒索病毒跨系统扩散的阻断率提升到99.2% ✅ 未知横向攻击的平均发现时间从72小时缩短到15分钟 ✅ 生产网非必要流量占比从41%降到8% ❗ 提醒一句:千万别拿IT场景的微隔离方案直接套工业生产网,很多IT方案根本识别不了工业协议,看起来能把网络切得很碎,实际上要么拦不住真正的攻击,要么直接把产线的正常通信给断了。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业生产网落地微隔离技术:从踩坑到跑通的实战指南 https://www.dachanpin.com/a/tg/72570.html