工业蜜罐:别拿IT蜜罐硬套OT场景,这才是制造业防勒索的实在招

上周跟苏州工业园区某汽车零部件厂的信息安全负责人喝冰杨梅酒,他拍着桌子吐槽,去年花了28万上的所谓”工业蜜罐”,跑了快一年,只抓到过3次误扫的内部测试流量,真正的黑客扫OT网段的时候,连个告警都没触发。 太坑了。 我当时听了差点把手里的酒喷出来——合着他们就是把给电商网站防SQL注入的IT蜜罐,改了个IP段就扔到OT网里了? 很多人对蜜罐的认知还停留在”在网络里摆个没人用的服务器等黑客来碰”的阶段,可OT网络里跑的根本不是存报表的Windows服务器,是扛着4-20mA模拟信号、跟产线电机、传感器、气动阀门硬绑在一起的PLC、DCS、SCADA系统。你摆个仿真得连Modbus协议握手都做不对的假节点,扫端口的黑客一眼就能拆穿是个没人维护的测试机,谁会傻到花时间攻击你个破测试机?

为什么普通蜜罐在OT网里根本“骗”不过专业黑客

IT蜜罐的核心目标是诱骗黑客主动攻击,偷取虚拟的敏感数据,整个过程不需要跟真实的物理设备产生交互。但工业蜜罐不一样——你要骗过的,是专门针对工业控制系统下手的勒索团伙,这些人对OT协议的熟悉程度,比很多产线的运维工程师都高。 举个最直白的例子:你要仿真一个西门子S7-1200的PLC,就得把对应的IP地址、开放的102端口、S7comm协议的响应指纹、甚至设备固件版本对应的已知漏洞、偶发的通讯延迟抖动全部对齐。要是黑客发个读保持寄存器的指令,你回个空包,人家3秒钟就能判断这是个假节点,转头就去扫你网里真的PLC去了。
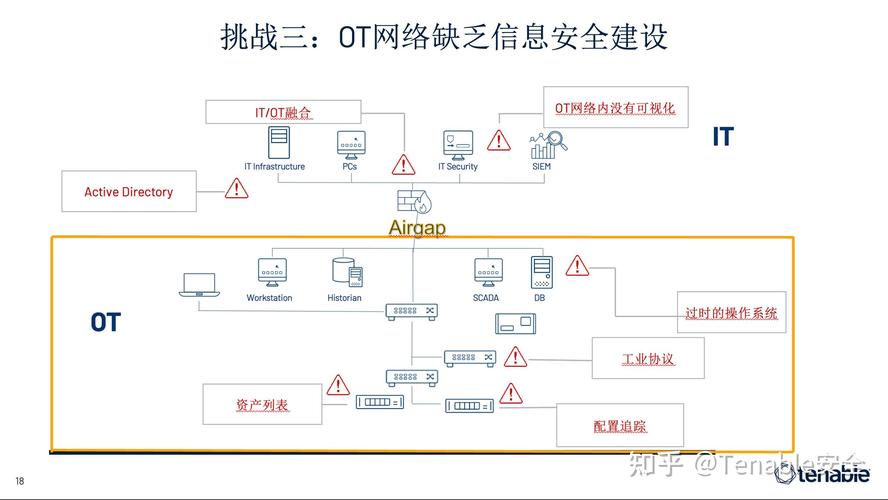
汽车零部件厂OT网络工业蜜罐部署拓扑图
汽车零部件厂OT网络工业蜜罐部署拓扑图
问:我们厂之前试过在OT网里放了一台装着旧Windows系统的备用服务器当“诱饵”,半年了连个端口扫描的告警都没有,这算不算是工业蜜罐? 答:这最多算个没人管的“闲置设备”,根本算不上正经的工业蜜罐。正经的工业蜜罐要做的第一件事,是把自己伪装成产线上真的在跑的关键节点——比如你仿真一个负责控制焊接机械臂的PLC,就得把对应的IP、端口、协议指纹、甚至设备上跑的固件版本、开放的上位机连接端口全部跟真设备对齐,甚至连设备偶发的、因为车间电磁干扰导致的通讯抖动都要仿真出来,不然有经验的OT黑客扫一遍,3秒钟就能判断这是个诱饵。

现在靠谱的工业蜜罐,到底能帮制造企业挡哪些坑

说真的,我见过太多中小制造企业的安全团队,平时产线跑得好好的,根本不会主动去扫OT网的薄弱点。等真的被勒索软件加密了所有PLC程序,停线一天损失几十万的时候,才反应过来——哦,原来三个月前就有黑客在我们网里反复扫端口了,只是我们根本没发现。 工业蜜罐的核心价值,从来不是“把黑客引过来打一顿”,是当黑客在你OT网里横冲直撞找目标的时候,只要碰一下这个假节点,后台立刻就会给安全团队发告警——甚至能把黑客的IP、用的扫描工具、尝试的攻击手法全部抓下来。这种感知速度,比你装一堆IDS、防火墙的被动检测快太多了。 2024年工信部更新的工业互联网安全防护指南里,已经把部署适配OT场景的工业蜜罐,作为中小制造企业低成本防护的推荐措施。毕竟跟那些动辄几百万的全栈安全方案比,一套能仿真十几种主流工业协议的蜜罐,成本也就几万块,对利润本来就薄的中小制造企业来说,性价比真的很高。
工业蜜罐仿真西门子S7-1200 PLC操作界面截图
问:上一套工业蜜罐会不会影响我们正常的产线运行?毕竟OT网对稳定性要求太高了,出一点问题停线赔不起。 答:这也是我跟很多厂长沟通的时候,大家最担心的点。现在成熟的工业蜜罐,都是做的“影子部署”——根本不需要串到产线的主通讯链路里,就相当于在网络交换机上做个端口镜像,把蜜罐的节点挂在跟真实设备同一个广播域里,所有的交互都是蜜罐跟访问它的访问者之间的,跟你真实的产线设备半毛钱关系都没有。我去年在苏州那家做新能源结构件的厂做项目,蜜罐挂上去跑了14个月,连一次因为蜜罐导致的网络抖动都没出现过,更别说影响产线了。

部署工业蜜罐最容易踩的3个坑

✅ 别把蜜罐摆得离核心设备太近。就相当于你在家门口摆个假的保险柜,你得摆在玄关的位置,不能直接摆在你放真钱的卧室里——不然黑客顺着网段扫,一眼就觉得这个位置的设备太核心了,大概率是诱饵。一般来说,工业蜜罐要部署在OT网的DMZ区,或者跟真实生产PLC同网段,但IP位置选在真实设备不常用的号段里。 ❗ 别把蜜罐的仿真参数做的太“完美”。真实的工业设备,哪有什么漏洞补丁全打满、所有响应都毫秒级回的?你要是仿真个PLC,连个已知的老版本固件的弱口令都没留,那黑客反而会觉得假。就像真人会偶尔咳嗽,你做个蜡像跟真人一模一样,连个呼吸的起伏都没有,谁都能看出来是假的。 💡 别上了蜜罐就当甩手掌柜。很多企业花了钱上了系统,告警发出来没人看,那跟没装有啥区别?我之前遇到个客户,蜜罐3个月里抓了47次针对假PLC的暴力破解告警,安全团队的人根本没看后台,最后黑客直接顺着弱口令摸进了真的DCS系统,停线8个小时,损失了120多万。 不过话说回来,工业蜜罐这东西,从来都不是什么“一劳永逸”的安全神器。它更像是你在院子里埋的那个带压力传感器的假警示桩——不是说埋了就没人敢闯你家院子了,是只要有人踩上去,你在屋里就能第一时间听见动静,不用等人家把你家生产线上的程序加密了,才反应过来招贼了。 别不信。 现在针对制造企业的勒索团伙,根本不会跟你玩什么复杂的0day漏洞,就是拿着扫描工具把你OT网段里的PLC、SCADA系统扫一遍,找个弱口令就下手。这种场景下,一套靠谱的工业蜜罐,真的能帮你把风险拦在停线之前。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:别拿IT蜜罐硬套OT场景,这才是制造业防勒索的实在招 https://www.dachanpin.com/a/tg/72571.html

赞 (0)
工业生产网落地微隔离技术:从踩坑到跑通的实战指南
上一篇 6天前
制造车间别再等事故喊人:工业安全态势感知的真实落地路径
下一篇 6天前

相关推荐

  • 教育:一场温柔的守望与奔赴

    晨光漫过教室的玻璃窗时,李老师总习惯先走到后排那个靠窗的座位旁,轻轻把窗帘往旁边拉一点。这个动作她重复了三年,因为那个叫小宇的男孩有轻微的散光,过强的光线会让他揉着眼睛走神。教育从来都不是整齐划一的口号,也不是冰冷的分数统计,而是藏在这些细碎的、带着温度的举动里,像春雨落在土壤里,悄无声息却滋养着每一颗渴望生长的种子。 记得去年深秋的一个下午,班里的孩子们突…

    2025-09-10
  • 工业工程(IE):别拿它当后勤,它是制造业降本增效的隐形手术刀

    我上个月去东莞跑了三家做消费电子的代工厂,老板一提起工业工程(IE),开口就是“这帮人就是天天蹲生产线掐表,月底给我出个报表”。 太错了。 为什么九成中小工厂都把IE用错了地方 绝大多数工厂招IE,核心需求只有一个:帮我挤工人的产能,砍掉多余工位。说白了,就是把工业工程(IE)当成了生产部的“打手”,用它来压工人提产量。 这完全是买椟还珠。 工业工程(IE)…

    投稿 2026-08-20
  • 变频驱动(VFD)节能神话的破灭与真相

    上个月去一家水泵厂出差,车间主任老李拉着我抱怨:“不是说装上变频器能省30%电吗?我这电费单子怎么纹丝不动?” 我看了眼控制柜——好家伙,工频运行,变频器面板上赫兹数死死钉在50。这笑话闹得……其实不新鲜。十年了,这种事儿我见多了。变频驱动(VFD)这玩意儿,用好了是印钞机,用歪了就是铁疙瘩。 节能的前提:工况匹配度 很多人一上来就问:“节电率多少?” 这问…

    2026-06-26
  • 客厅里的 “新家人”

    张阿姨第一次见到小艾时,正蹲在厨房角落捡摔碎的玻璃杯。细碎的玻璃碴混着蛋液粘在瓷砖缝里,她老花镜滑到鼻尖,手指刚碰到一片锋利的碎片,就听见身后传来轻柔的提示音:“检测到尖锐物体,已启动安全清扫模式。” 转身时,银灰色的圆柱形机器正缓缓靠近,底部伸出的毛刷像灵活的手指,将玻璃碴尽数扫进自带的收纳盒。小艾顶部的环形灯泛起温和的蓝光,“已为您准备创可贴,放在玄关柜…

    2025-09-15
  • CC-Link IE Field Basic调试手记:当机器人遇上PLC

    上周产线又停了。报警灯红得刺眼,机械手卡在半空,像只突然僵住的螳螂。我蹲在控制柜前,看着一堆E5灯狂闪,心里直骂——又是CC-Link。别误会,我不是说这协议烂,而是它那脾气,摸不透的时候真能把人逼疯。可一旦驯服了,它又稳得像老牛。工业通信这玩意儿,选对了是利器,选错了就是定时炸弹。 说实话,第一次接触CC-Link是在六年前,当时给一家汽车零部件厂做产线改…

    2026-06-09

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息