上上周,我去了趟老东家的生产线。整整三条注塑产线,停摆两天。损失嘛,几十万打底。原因?勒索病毒。IT部门的人一脸懵:我们有防火墙啊,怎么还中招?我看了眼他们的网络拓扑图——OT和IT之间,就靠一个三层交换机做了个VLAN隔离。是的,没有DMZ,没有工业防火墙,甚至连个基本的访问控制列表都没有。那个攻击者,就那么大摇大摆地从办公网溜进了控制网,把HMI上的配方文件全锁了。生产经理急得跳脚,问我怎么办。我说,能怎么办,交赎金或者恢复备份——哦对了,他们没做备份。
这事儿让我郁闷了好久。工业网络安全喊了这么多年,很多厂子还是这副德性。说实话,不怪工程师。传统的OT环境讲究“可用性第一”,安全?那是锦上添花。但时代变了。现在的攻击,早已不是脚本小子炫技,而是有组织的勒索团伙,他们盯上制造业,就因为这里钱多、命门多、防护弱。
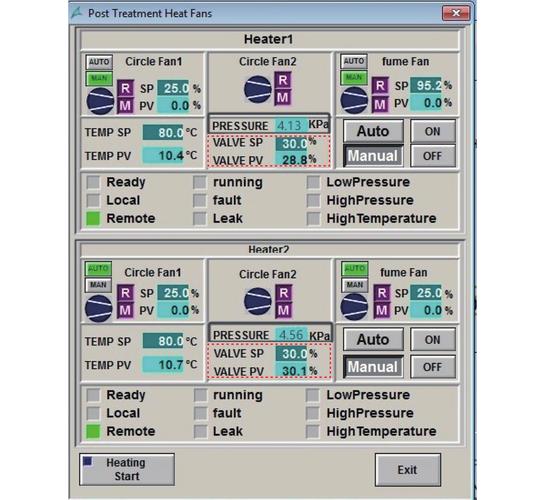
那个“气隙”神话,早该破灭了
很多老工程师还迷信“气隙”——只要我的控制网不连外网,就绝对安全。醒醒吧!USB设备、供应商的远程维护链路、甚至一台借来充电的手机,都能成为跳板。两年前某汽车配件厂,德国工程师远程调试机器人,用的是没有打补丁的TeamViewer,结果被中间人劫持,整个焊装车间停摆三天。事后查日志,入侵路径清晰得让人后背发凉。
更可怕的是,哪怕你的OT网络物理隔离,但攻击者一旦通过社会工程侵入IT网,就能找到大量记录文档、网络图,然后伺机横向移动。对吧,很多厂区的办公电脑和控制室主机,共用同一个域控。这不就等于给了小偷一把万能钥匙。
问:我们厂规模不大,就几十台设备,也要搞工业网络安全?感觉成本太高了。
答:这逻辑就像“我穷,所以小偷不会光顾”。大错特错。中小企业恰恰是攻击者的首选目标,因为防护薄弱,容易得手。而且攻击往往是自动扫描、广撒网,并不区分规模。一台感染勒索病毒的PLC,可能停产一周,损失远超你的安全投入。再说,方案也可以轻量化。先做资产盘点,搞清楚工控网络里到底有哪些东西;至少部署一个工业级防火墙做纵深防御;强制USB设备管控;定期离线备份关键参数。花不了几个钱,但能防住大部分无差别攻击。
从“城墙防御”到“零信任”:OT安全必须走这条路
过去我们搞安全,思路就是垒高墙。但墙再高,也挡不住内部威胁。去年一个化工事故就很有代表性:一个被解雇的操作工,用还没注销的VPN账号,远程登录到DCS,篡改了反应釜的温度阈值。差点引发爆炸,想起来都后怕。所以,现在业界提得最多的,是零信任架构。
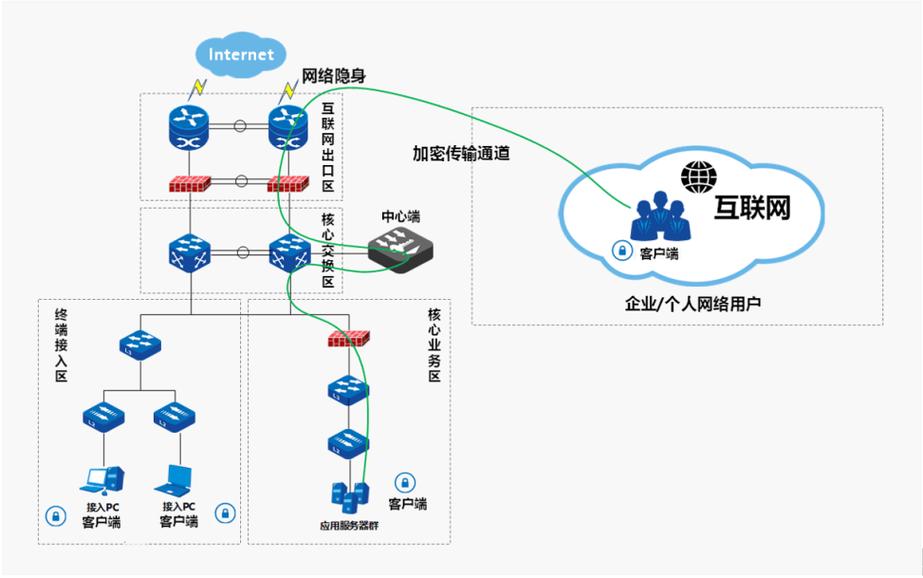
零信任的核心就几个字:永不信任,始终验证。在OT环境里,这意味着哪怕你在控制室的内网,访问PLC也得经过认证和授权。任何设备、用户、应用,都要持续验证身份和健康状态。微软、思科、西门子都在推他们的OT零信任方案,但说实话,落地还是难。因为传统PLC根本不懂什么认证协议,Modbus、Profinet这些协议,设计之初就没考虑安全。你怎么在一条没有锁的门上装指纹锁?💡
不过办法还是有的。现在有工业零信任网关,可以部署在控制器前,做协议深度解析和访问控制。更激进一点的,干脆用软件定义边界,把每一个连接都先接入一个安全的代理点。我们团队正在某个水处理项目上试验,效果还不错,但部署复杂,需要和工艺工程师深度配合。不然,动不动就误拦正常指令,操作工得拿扳手找你聊天了。
问:零信任听起来很先进,但会不会影响生产实时性?我们注塑机通信周期要求10毫秒以内。
答:这个问题问到了点子上。确实,传统IT安全方案引入的延迟,对高实时性OT是灾难。但工业零信任网关通常采用硬件加速和旁路设计,对延迟的影响可以控制在微秒级。另外,不是所有通信都需要深层检测,可以按业务分级:对安全关键的控制指令,只做轻量级认证;对HMI、数据库这类非实时交互,再做深度检查。关键是分清主次。很多厂子一开始不敢动,结果被勒索后全线断网,那延迟就是无穷大。
别等出了事才想起备份:工业网络的生存法则
这话我说了不下百遍,但永远有人侥幸。上个月,一家电池厂,MES服务器被加密,所有生产数据、工艺配方全丢。备份?有,不过是和服务器放在同一个机柜里的NAS,也被一锅端了。记住,备份的3-2-1原则:至少3份数据,2种不同介质,1份异地。在工业环境,还要特别注意备份的离线性和不可篡改性。我强烈建议,定期把关键PLC程序、HMI工程、工艺配方刻录到只读光盘,或者用一次写入的磁带。听起来很原始,但真的很可靠。
问:我们用了工业云平台,数据自动备份到云端,是不是就安全了?
答:云备份当然好,但不要把鸡蛋放一个篮子。如果勒索软件获取了你的云账号权限,或者攻击了云服务商本身,你的备份可能直接被覆盖。务必配置不可变的备份策略,比如AWS的S3 Object Lock或Azure的不可变Blob,设定保留期,即使管理员也无法删除。此外,定期演练恢复流程——别等到真出事了,才发现备份文件损坏,或者恢复要花三天,而生产等不起。
人员,永远是最弱的一环
技术再牛,架不住人点一下钓鱼邮件。去年国家通报的工业网络攻击事件里,七成以上和人为错误有关。所以培训,不是IT部门发几封邮件就完事。得让操作工、维修工都明白,为什么不能把调试笔记本直接插到控制网交换机上,为什么不能远程桌面连HMI看股票。这种培训要接地气,用他们听得懂的话,讲真实发生过的事故。比如:“你随手插个U盘,整个车间就停了,奖金全泡汤。”他们马上就懂了。
另外,应急响应演练也很关键。不是纸上谈兵,而是真的拔掉网线,看备用系统能不能自动切换,看值班人员知不知道先断哪个网口。有一次,我们协助一家药企做演练,发现他们的应急预案还是五年前的,连系统都升级了,文档里写的还是停产的PLC型号。这就是典型的——出了事,预案只能用来擦眼泪。
写到这里,心情其实挺复杂。一方面,攻击手段越来越高明,AI都被用来生成定制化的钓鱼邮件了;另一方面,我们很多工厂的基础防护,还在石器时代。但至少,开始重视了,就是好事。工业网络安全不是买一套产品就一劳永逸,它是一条需要持续投入、不断迭代的荆棘之路。这条路,走也得走,不走,早晚要摔得头破血流。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全:为什么你的PLC可能在裸奔? https://www.dachanpin.com/a/tg/59957.html