工业网络安全的攻防实战:从震网到勒索软件,我们真的准备好了吗?

做工厂自动化这块有年头了,跑过不少现场,说实话,最近几年听到的“安全事故”越来越多。有些厂商还捂着盖着,但圈子里心里都清楚——工业网络,早就不安全了。

工控协议的那些坑,挖了十几年还没填平

Modbus、PROFINET、EtherNet/IP……这些协议当初设计的时候,根本没考虑过安全性。没错,那会儿设备都在封闭车间里,连网线都是专线,谁费劲黑客你这玩意儿?但现在的工厂,OT网和IT网早就搅在一起了。 设备要上云,数据要回传管理层,运维人员远程调试——每一个入口都是潜在雷区。 我曾经遇到一个案例,某汽车配件生产线突然全停,查了半天,最后发现是一台调试用的笔记本带毒接入交换机,Modbus广播风暴直接把PLC打趴了。可笑的是,那台笔记本刚从IT办公区拔下网线,带着满满当当的“礼物”就进了车间。
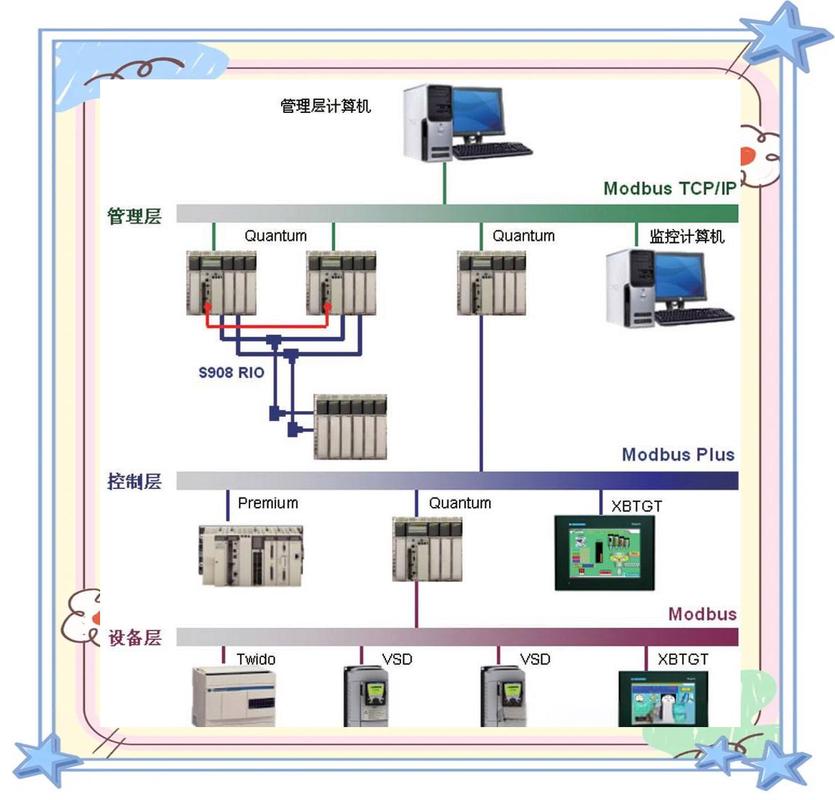
工业控制网络Modbus协议通信数据包抓包分析
问:工控协议这么脆弱,难道厂商就没想过加固吗? 答:想过,但推进极慢。首先是老设备太多,很多PLC跑了十年以上,固件早就不更新了,你让厂商怎么加认证加密?其次,工业场景最怕停机,打补丁?停产一天损失几十万,老板宁可赌自己不是被攻击的那个。这心态,唉。

隔离不是万能的,深度防御才是正道

早些年做安全方案,一句话:“内外网物理隔离”,完事。现在呢?隔离依旧重要,但光靠隔离等死。为什么?因为现在攻击早就不是从外网硬闯了。钓鱼邮件、恶意U盘、被收买的第三方运维人员……内部威胁才是大头。 你以为把工控网和办公网隔开就高枕无忧?偷偷告诉你,我在某个水厂见过,工程师为了方便,自己私接了个无线路由器到控制网上,就为了巡检时用手机看数据。那密码设的,12345678。 所以现在谈防御,都是纵深防御——从边界防火墙到终端白名单,从网络流量审计到操作行为记录,一层套一层。而且必须贴合工业特性,比如工业防火墙必须支持工控协议深度包检测,不是普通防火墙加几条规则就能应付的。
工业网络安全纵深防御架构部署图
工业网络安全纵深防御架构部署图
问:那对于预算有限的中小工厂,有什么低成本且有效的防护建议吗? 答:有,而且我还就愿意分享点干货。第一,管好你的移动介质,USB口要么物理封死,要么部署工控主机卫士类软件做外设管控;第二,能不用远程就关了远程服务,非要远程运维,至少走VPN加双因素认证;第三,赶紧梳理资产,别先急着买盒子,你都不知道自己有多少老旧PLC空口暴露着,谈何保护?这些基础动作,花不了几个钱。

当勒索软件撞上生产线:2024年血泪实录

当勒索软件撞上生产线:2024年血泪实录
去年年底,一个做食品包装的朋友半夜打电话,声音都是抖的——他们厂被勒索了。不是一个两个服务器,是整个包装线PLC全锁了。攻击者通过一款支持远程维护的HMI软件漏洞溜进来,横向移动到工程师站,一个脚本灌进所有西门子S7-1200,屏幕显示倒计时打款。最终,生产线停了三天,损失逾三百万,还不算订单违约。 这绝不是孤例。2024年针对制造业的双重勒索攻击激增,先偷数据再加密,不交钱就公开工艺配方。可笑的是,很多工厂的防御手段还停留在装个免费杀毒软件。 记得去年某知名啤酒厂被攻击,起因居然是研发部为了调试,直接映射了发酵罐控制系统的端口到公网,赤裸裸的。 现在的攻击者越来越懂工业了。他们研究你的工艺段,知道哪个PLC最金贵,甚至利用功能安全系统的漏洞触发紧急停车,把人往死角逼。说句不好听的,有些攻击的精准程度,比我们自己的网管还熟悉拓扑。 所以,工业安全这个事,真不是IT部门能独立担的,OT工程师必须参与,你得懂工艺,才明白哪些数据流是正常的,哪些是异常的。安全是持续的过程,不是一次性项目。 定期红蓝对抗得搞起来,别等真出事再哭。 嗯,话糙理不糙,就说这么多吧。各位同行,保重。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业网络安全的攻防实战:从震网到勒索软件,我们真的准备好了吗? https://www.dachanpin.com/a/tg/66490.html
赞 (0)
人机协作:别让机器人把路走窄了
上一篇 2026-08-01 13:35:42
产品生命周期管理(PLM)落地十年,我终于明白了这三件事
下一篇 2026-08-01 14:27:44

相关推荐

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息