一张证书引发的血案——非对称加密到底有多重要?
工控协议以前是啥德行?PROFIBUS、Modbus TCP,全是明码传输,报文抓下来直接就能看懂哪个寄存器在动。这放在今天简直不可思议。对吧? UA 的解决方案非常「互联网化」:它直接内置了 X.509 证书体系,支持非对称加密(RSA/ECC)。每个应用实例、每个客户端、甚至每台设备都能拥有一张唯一证书。听起来好像很基础?但在工控圈这就是革命性的。 重点:这个证书不是在应用层糊弄一下,而是直接嵌在会话建立的最底层。 你连握手都过不去,后面数据通道想都别想。而且证书管理支持全局吊销列表(CRL),发现某台机器被黑了,立刻吊销,全网拒接。这种细粒度,在以前那些私有协议里连想都不敢想。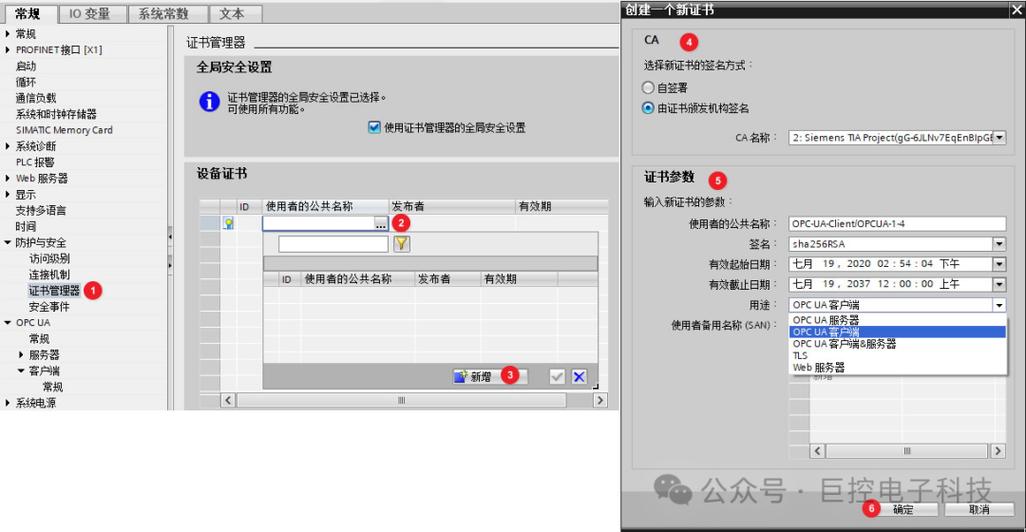
用户、角色、权限——谁说工控不需要 RBAC?
OPC UA 的权限模型真正做到了按需授权。它支持:• 用户身份验证(用户名/密码、证书、Kerberos)
• 角色与权限(RBAC)
• 甚至细粒度到单个变量节点的读写控制 💡 举个例子:你可以设定「操作员」角色只能读取温度值,而「工艺员」角色可以写入设定值。如果某个客户端以操作员身份登录后试图写入,UA 服务器直接在服务层返回 Bad_UserAccessDenied,根本不会把指令传下去。这比传统 PLC 里用密码锁住功能块要强悍多了。 ❓ 问题来了—— 问:OPC UA 的权限控制和传统 DCS 里的用户管理有什么区别? 答:本质区别在于「协议原生」。DCS 的用户管理一般是厂商自己弄的,换个牌子就不通。而 UA 的权限是协议标准的一部分,跨厂商、跨平台一致。你从西门子 UA 服务器迁移到倍福,权限策略可以几乎原样搬过去。更关键的是,它能和外部的 LDAP/Active Directory 集成——IT 和 OT 终于能聊到一块去。
审计追踪:出事以后,别告诉我你不知道谁干的
安全不仅仅是防外贼,更多时候是查内鬼。UA 服务器要求强制支持事件和审计记录。谁登录了?读了什么?写操作成功还是失败?每一次会话都记下来,而且这些日志本身也受保护,不能被篡改或删除——因为它是作为 UA 事件节点存在的,有独立的访问权限。 说实话,在很多传统工厂里,出了事翻历史趋势都翻不到。因为根本没记。而 UA 的审计能力,你甚至可以将日志直接推送到 SIEM 系统(Splunk、Elasticsearch),做实时异常检测。比如突然有客户端在周六凌晨 3 点读取关键工艺参数——这时候告警就该响了。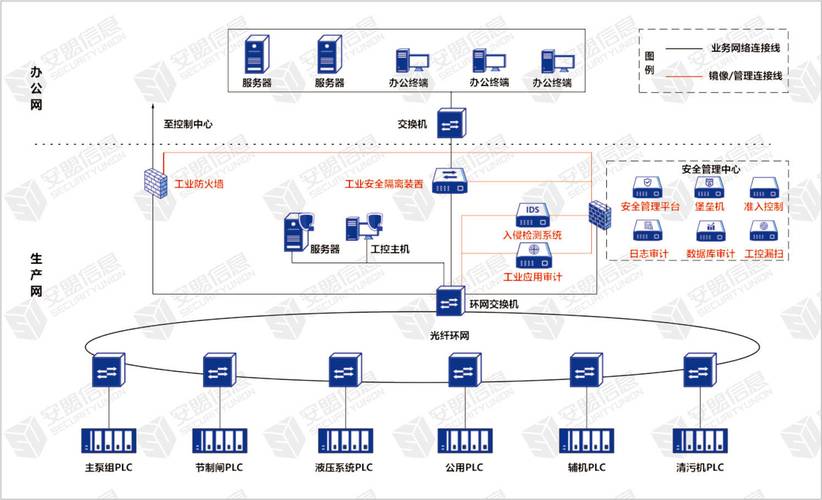
安全通道的「坑」——不是所有 UA 实现都真安全
聊到这儿你应该也看出来了,OPC UA 的安全不是纸上谈兵。但我要给你泼盆冷水:并不是挂着 UA 名字的设备就一定安全。 很多低端 IoT 网关只实现了 UA 的二进制协议(opc.tcp),却把安全模式设为 None——也就是裸奔。或者用了最低等级的 Basic256Sha256 但证书校验全关。这类设备在市场上不少,因为芯片算力弱,加解密会拖慢吞吐。但这种半吊子 UA,还不如不用。 所以选型时务必确认:设备是否至少支持 Sign & Encrypt?是否支持证书的完整性检查?是否能升级加密策略?如果是,再去看它的 UA 一致性测试工具(UACTT)报告。 问:那到底选哪种安全策略?Basic128Rsa15、Basic256 还是 Basic256Sha256? 答:现在一律推荐 Basic256Sha256,它使用 SHA-256 哈希和大于 2048 位的 RSA 密钥,或者用 Aes256-Sha256-RsaPss(更现代)。老算法像 Basic128Rsa15 已经从规范里移除了,因为 SHA-1 碰撞风险。但实际上,如果你的设备只支持到 Basic256,可以先跑着——只要你别把密钥泄露出去。更好的方案是往上层走,走 OPC UA over MQTT?那是另一个话题了。 话说回来,UA 的安全不是一劳永逸。它需要持续管理证书生命周期,定期轮换密钥,还要保证网络中时钟同步(证书有效期依赖时间)。这些在 IT 世界很平常,但在 OT 现场,需要非常小心——同步错时间可能让整批证书失效,产线全停。 最后一句掏心窝子的话:如果你现在还在用不带安全机制的工业协议传输核心数据,别等出了事再后悔。上 OPC UA 吧,哪怕先从非关键产线试点,把证书、权限、审计这一套趟顺了,再慢慢铺开。工业安全这事,早投入真的是省钱。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:OPC统一架构(OPC UA)的安全模型到底牛在哪? https://www.dachanpin.com/a/tg/66857.html