工业工控网络下的微隔离技术:守住智能制造的最后一道安全门

去年跟长三角一个汽配厂的老板吃饭,酒过三巡他拍着大腿骂,说一条价值千万的发动机缸体生产线,因为一台连网的CNC中了勒索病毒,整个车间全停,三天亏了快三百万。原来防火墙好好的,外网根本没放进来什么东西,谁知道病毒是第三方运维带进来的,进去之后顺着内网乱窜,把所有PLC都加密了。这不就是典型的”外紧内松”? 现在大家都搞智能制造,所有设备都连网,原来那套边界防护早就不够用了,能解决这个问题的,就是现在工控安全圈火得不行的微隔离技术。

为什么传统工控安全防护扛不住现在的智能制造?

原来的工控系统几十年都是封闭运行,别说连外网,连内部跨区域的数据交互都少。那时候只要把大门把好,基本不会出问题。现在不一样了。 智能制造要柔性生产,要数据上云,要跨产线协同,整个工厂的网络从原来的”静态封闭”变成了”动态开放”。传统防护还是修大围墙,把外网一挡,里面就放开随便跑。 这不就像你家小区装了高端门禁,单元门不锁、自家大门也不装锁吗?小偷混进来之后,想偷哪间偷哪间。只要有一个节点被攻破,攻击者横向移动,整个工厂的网络全沦陷。
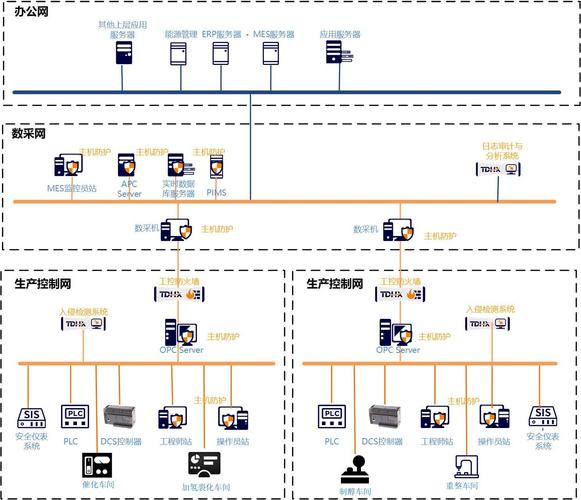
传统工业工控网络防护架构对比图
传统工业工控网络防护架构对比图
问:微隔离技术和我们常用的VLAN分段有什么区别?很多人说不就是把网络切小块吗? 答:真不是一回事。VLAN是十几年前的二层网络分段技术,改配置要碰整个网络的拓扑,工厂加一台新设备、调整一条产线,运维就要折腾大半天,根本适配不了现在柔性生产的动态调整。而且VLAN只能按网段隔离,做不到单设备、单进程的细粒度控制,同一个VLAN里的设备还是能随便互访,该出事还是出事。工业微隔离技术是基于设备身份做访问控制,不管你在哪个网段,只有授权过的流量才能走,调整策略分分钟的事,不用改网络拓扑,灵活太多。

工业级微隔离技术的核心要求是什么?

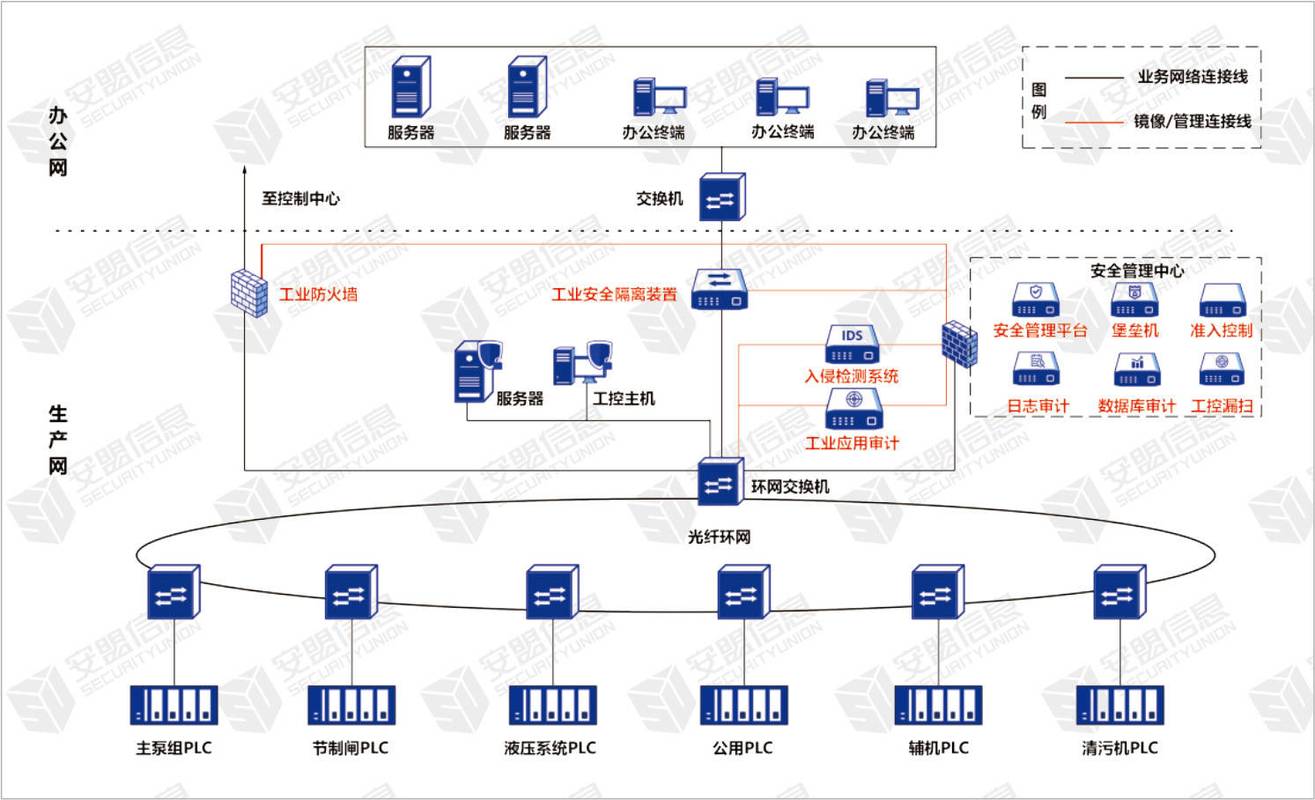
很多人刚接触微隔离,都是从数据中心IT场景过来的,直接把那套有Agent的方案搬到工业现场,那基本都是死。 工业现场多少十年的老设备?十几年前的PLC、CNC,本身计算能力就弱,有的还在跑Windows XP,你给装个Agent上去,直接把设备跑卡了,生产都受影响,哪个厂长敢给你这么干? 所以工业用的微隔离技术,第一要求就是无代理部署适配老工控设备,现在成熟的方案都是通过交换机旁路或者在线流量解析,不需要在终端设备装任何程序,对现有生产零侵入,这是最基本的前提。 第二个核心就是白名单机制,工业现场的流量都是固定的,哪台设备要访问哪台设备,什么时候访问,都是确定的,直接做白名单,只有合法流量能过,别的一律拦,简单有效,误判率极低。
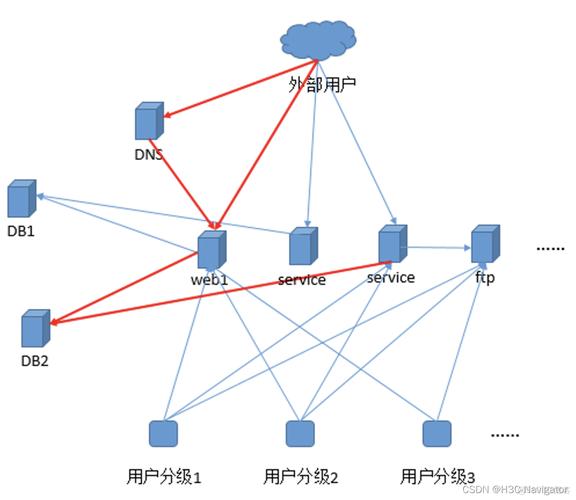
无代理工业微隔离技术部署架构图
无代理工业微隔离技术部署架构图
问:我们工厂运维力量弱,上线微隔离技术会不会搞出生产事故?会不会影响网络延迟? 答:说实话,这是我听过最多的疑问,刚推这个的时候,十个工厂运维九个反对,就怕上线断网担责任。 现在主流的工业微隔离方案,流量转发都是走硬件交换芯片,延迟都是微秒级的,比你手机后台刷个朋友圈的延迟还低,生产根本感知不到。而且上线流程都是成熟的,先不拦截,只做流量学习,花一到两周把所有正常的访问关系梳理清楚,生成策略之后,再逐步开拦截,就算出问题,一键就能恢复到全通状态,根本不会停线。我跟进过近十个不同行业的落地项目,还没出过因为上线微隔离导致停产的事。

2024年工业微隔离的落地新趋势

放在两年前,微隔离技术还是头部大厂才做的试点项目,现在不一样了。 国内新能源电池、汽车零部件这些行业的新产线,已经把微隔离做成标准配置了。我上个月去佛山调研一个千亿规模的陶瓷集团,他们所有新建的智能窑炉生产线,全部标配微隔离,每台窑炉的控制设备单独隔离,一台出问题,绝对影响不到别的窑炉,光去年就避免了至少两起潜在的勒索病毒扩散事件。 还有个新变化,就是中小工厂也能用得起了。原来大家觉得微隔离贵,只有大集团能上,现在有了轻量化的方案,几十台设备的中小型加工厂,几万块就能搞定,还能申请当地工信部门的工控安全改造补贴,不少地方补贴能覆盖一半以上,折算下来成本真的不高。 不过话说回来,现在市场上也有不少浑水摸鱼的,把VLAN分段换个皮就叫工业微隔离,买的时候一定要擦亮眼睛,核心看能不能做到单设备隔离、能不能无代理部署、会不会影响生产,这三个点错一个,钱就白花了。 说句掏心窝子的话,这两年工控勒索病毒发作的频率越来越高,随便一次停线就是几十万上百万的损失,花点小钱把内部防护做好,比出事了再花钱赎回来划算太多。真不是危言耸听。 智能制造的红利大家都在抢,安全这块短板补不上,赚再多钱,一次出事就回到解放前。微隔离不是什么用来讲故事的概念,是真真正正能帮工厂把安全门守好的硬技术。早做准备,总比出事了拍大腿强。

免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业工控网络下的微隔离技术:守住智能制造的最后一道安全门 https://www.dachanpin.com/a/tg/69482.html
赞 (0)
工业零信任架构:给工厂工控系统上一道永不漏网的保险
上一篇 2026-09-16 08:31:54
工业蜜罐:给联网工控设备织一张骗得住黑客的网
下一篇 2026-09-16 09:15:59

相关推荐

  • 月光下的藤椅:那些被时光温柔以待的日常

    厨房飘来的小米粥香气漫过走廊时,张桂兰正坐在阳台的藤椅上择菜。竹篮里的青菜带着晨露的湿润,指尖划过叶片的纹路,忽然想起三十年前教女儿择菜的模样 —— 那时女儿总把菜根留得太长,如今视频里教外孙女,手法竟和自己一模一样。 窗外的玉兰树又开了花,粉白的花瓣落在去年女婿换的新纱窗上。前几日整理旧物,翻出老伴儿生前用的搪瓷缸,缸沿还留着他当年补牙后咬出的豁口。风穿过…

    2025-09-20
  • 工业区块链:在车间里搞“信任机器”,真香还是真坑?

    这几年,到处都在喊“区块链赋能工业”,好像你不提几句去中心化就不够智能。可我到车间一看——老张还在手动抄表,李工用Excel统计设备停机时间,隔壁王厂长悄悄问我:“那玩意儿能帮我别让机器突然趴窝不?” 这就是现实。理想很丰满,现实……算了。 为什么工业场景突然需要区块链? 说实话,以前我觉得区块链就是炒币的。直到去年跟一个做精密铸造的朋友深聊,他抱怨客户总怀…

    2026-06-13
  • 工业物联网(IIoT)不是噱头——机械制造车间落地实录

    说实话,我一开始对工业物联网(IIoT)是有点抵触的。每次听到这几个词,脑子里就浮现出那些PPT上飘着的光鲜图表。直到去年,我们车间的一台老数控机床,因为突然停机,导致整条产线瘫痪了三个小时。那天我站在车间里,看着维修师傅满头大汗地查电路,心里只有一个念头——要是设备能提前“说话”就好了。嗯,这就是IIoT。 其实IIoT没那么玄乎。就是把设备连上网,让它们…

    投稿 2026-08-12
  • 藏在手机里的 “超级大脑”:云计算到底是个啥?

    打开手机相册自动同步,电脑里的文档在平板上直接编辑,刷短视频时算法精准推送喜好内容 —— 这些习以为常的操作背后,都藏着同一个 “隐形帮手”:云计算。很多人觉得这是个高深的技术名词,其实它早像水电一样渗透进生活,只是我们很少留意它的存在。 你可以把云计算想象成一个 “远程仓库 + 超级计算机集群” 的结合体。以前存照片要靠手机内存,处理复杂数据得依赖电脑配置…

    2025-09-23
  • 新零售十年:从概念爆发到生活重构的进化之路

    新零售不是突然出现的商业革命,而是消费需求升级与技术迭代共同催生的必然结果。它像一条缓缓流淌的河流,从传统零售的土壤中汲取养分,又在数字技术的暴雨中加速奔腾,最终渗透进普通人衣食住行的每一个缝隙。十年间,这个概念从资本追捧的热词,变成了超市货架上的智能价签,变成了手机里半小时送达的生鲜包裹,更变成了实体门店里能记住偏好的导购系统。理解新零售的进化逻辑,其实就…

    2025-09-22

联系我们

在线咨询: QQ交谈

邮件:362039258@qq.com

工作时间:周一至周五,9:30-16:30,节假日休息