现在的制造行业,谁还没几台联网的设备?
数控机床、PLC生产线、SCADA系统,全连上网了。方便是方便,风险也跟着来了。
之前出的好几起勒索攻击,都是把中小工厂的生产线直接锁了,一天损失几十万的大有人在。
靠防火墙堵?堵不住的。
什么是真正能用的工业蜜罐?
很多人听过蜜罐,以为就是网上那套抓扫端口的把戏,放到工业界一样用?
大错特错。
工业蜜罐,从根上就跟普通IT蜜罐不是一回事。
普通蜜罐摆个假网站假服务器就能钓鱼,工业蜜罐得做得像真的工控设备才行。
得能模拟真实的PLC响应,得有跟实际生产对得上的寄存器数据,甚至得能模拟出生产线的运行状态,不然黑客扫两下就发现不对,根本不上钩。
 工厂现场部署的工业蜜罐设备实拍
问:很多工厂说我已经装了工业防火墙,还要部署工业蜜罐吗?
答:当然要。防火墙是
被动防御,是砌墙,墙再高,也有漏网的,也有你没发现的漏洞,还有内部人员不小心放进来的攻击。工业蜜罐是
主动诱捕,只要有人碰了蜜罐里的诱饵,立刻触发告警——相当于你在院子里埋了个报警铃,只要小偷踩进来你马上就能知道,总比等小偷进了库房偷东西才发现强吧?
我之前听过一个案例,南方某食品加工厂,防火墙花了几十万,结果被人从一个几年前遗留的测试端口摸进来,锁了两条灌装线,停了四天,亏了近两百万。亏不亏?真的太亏了。那点钱,够部署十年工业蜜罐了。
工业蜜罐部署最容易踩的三个坑
我接触过不少工厂,装了工业蜜罐,结果大半年啥也没抓着,就说这东西是花架子。其实哪里是东西不行,是你踩坑了。
✅ 坑一:诱饵做的太假
很多廉价蜜罐方案,就是拿个普通电脑装个开源软件,连主流的Profinet、EtherNet/IP这些工控协议都模拟不对,寄存器地址错得离谱,黑客扫一眼就走,怎么可能上钩?
✅ 坑二:部署位置不对
把工业蜜罐扔在办公区角落,跟生产网隔了三层防火墙,黑客一辈子都逛不到那去,能抓到攻击才怪。正确的位置,要么放生产网DMZ区,要么放生产区的边缘,分布式部署的话每个生产片区放一个低交互节点,命中率高得多。
✅ 坑三:不做联动
蜜罐抓了攻击,告警只存在蜜罐系统自己后台,没人看,也不跟工厂现有的安全平台联动,那跟没装有啥区别?
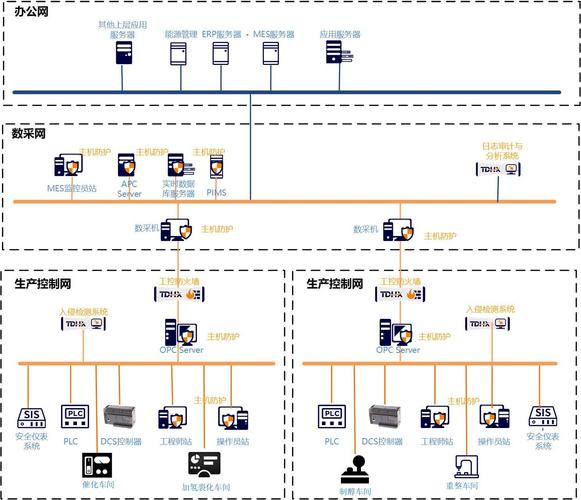
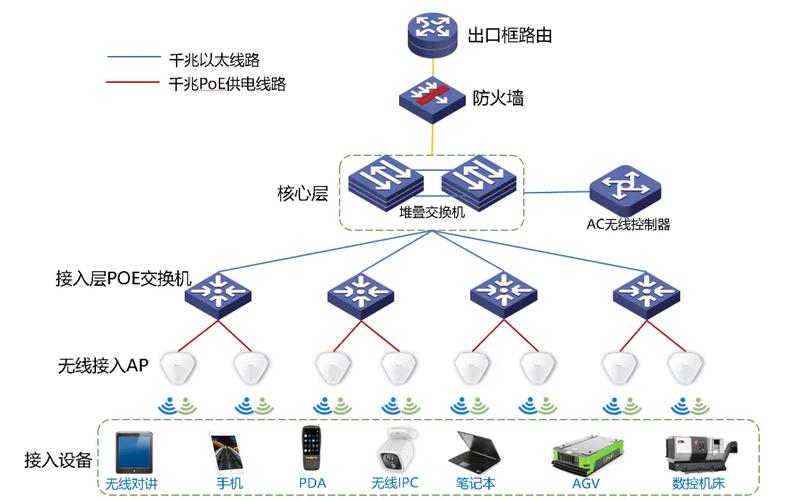 工厂工业蜜罐网络部署拓扑图
问:工业蜜罐部署会不会影响正常生产?会不会拖慢生产网络?
答:正规的
工业级蜜罐,完全不会。本身就做了物理或者逻辑隔离,只会发出诱饵信号,不会跟正常生产数据抢带宽,更不会成为新的安全缺口。选的时候认准支持你工厂在用的工控协议就行,别选那种只支持通用TCP协议的方案,那就是交智商税。
2024年工业蜜罐的最新落地玩法
 2024年工业蜜罐的最新落地玩法
说实话,这两年工业蜜罐的变化真的大,早就不是只有大集团才玩得起的天价方案了。
现在
轻量化分布式工业蜜罐节点,几万块就能给中小工厂部署一整套,门槛降了特别多。
💡 上个月我去江苏一家做新能源汽配的工厂,一共三十多台联网数控机床,花了不到三万部署了四个分布式工业蜜罐节点,上线第二十一天就抓到了针对西门子840D系统的扫描攻击,安全人员立刻封了对应的端口,没出任何事。要是没这个蜜罐,等勒索软件锁了机,几十万就没了。
❗ 别觉得中小工厂就不会被盯上,现在黑客的攻击都是自动化扫描,扫到哪个漏洞就打哪个,你不设防,他就敢来。
现在最新的玩法还结合了大语言模型,能模拟更真实的工程师操作对话,甚至能跟入侵的黑客绕圈子,拖慢黑客的行动时间,给安全人员留足响应窗口。换以前,黑客几分钟就能判断出是不是诱饵,现在绕半个钟头都未必能反应过来,这个提升真的太大了。
不过话说回来,再好的工具也得维护。你不能装完就扔在那不管,半年一年都不更新诱饵。黑客的攻击方法也在更新,新的设备漏洞、新的工控系统版本出来,你得跟着更新你的诱饵,才能一直骗得住人对吧?
真不是吓唬你。现在工控安全的风险,比大多数工厂老板想的要大得多。别等出了事才想起补窟窿,那时候,真的晚了。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:给联网工控设备织一张骗得住黑客的网 https://www.dachanpin.com/a/tg/69483.html