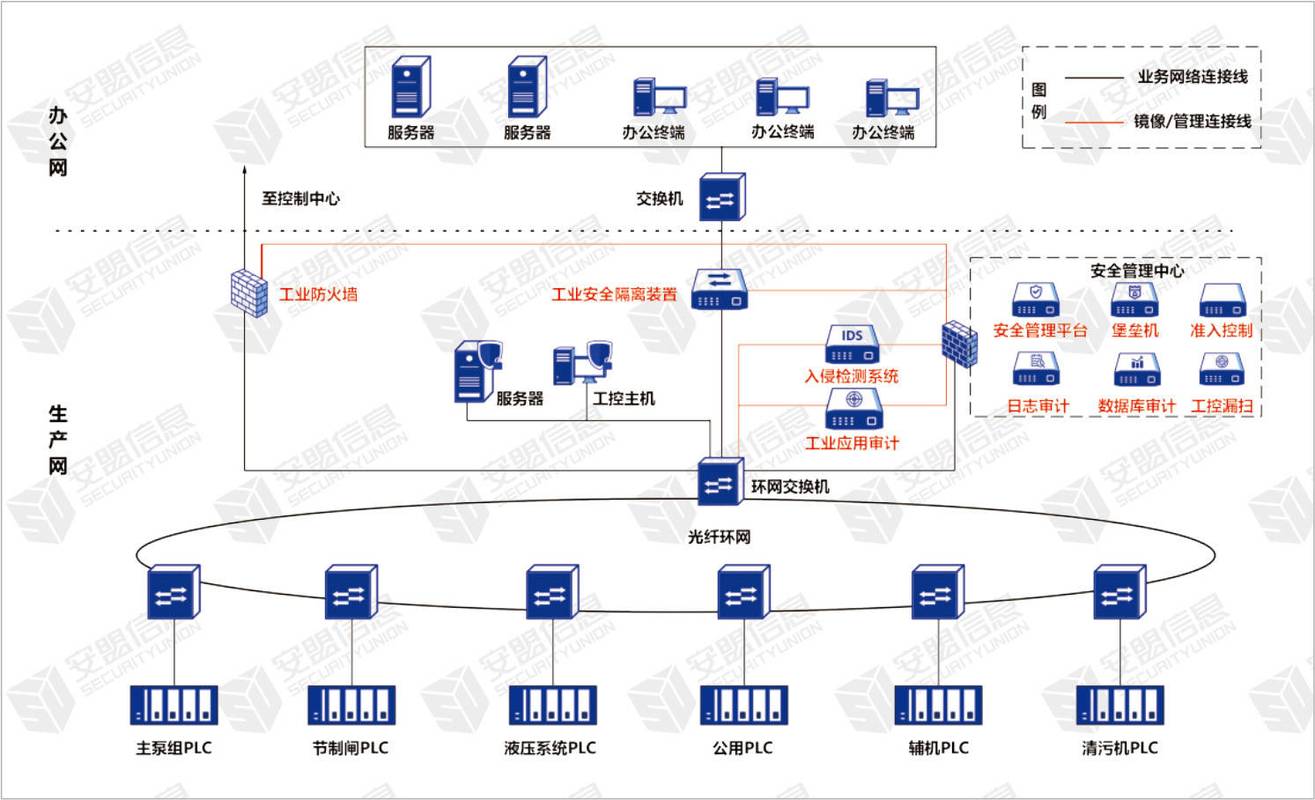
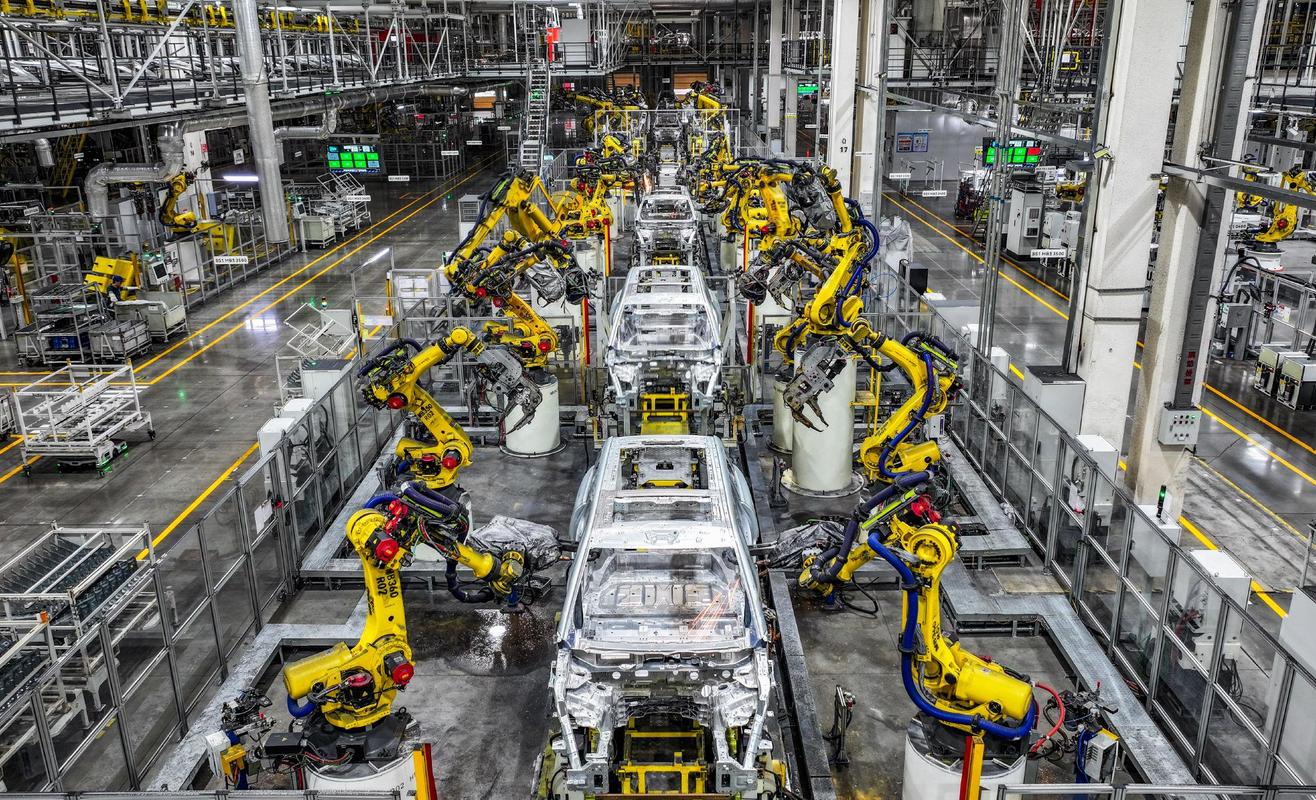
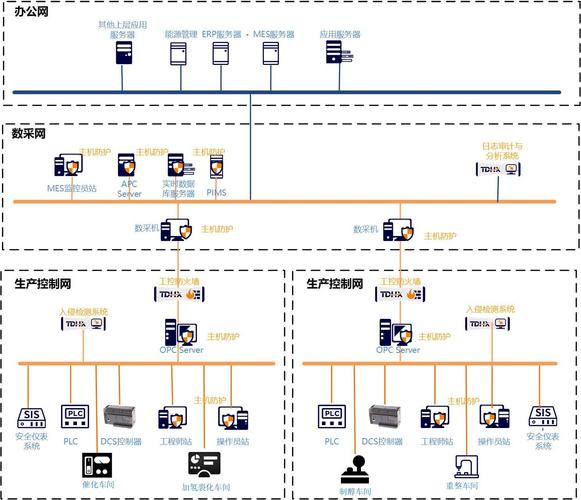
去年跟珠三角一个新能源汽配厂的厂长聊天,他说前年一次勒索攻击,整条电池壳生产线停了48小时,赔给主机厂的违约金加停产损失,快三百万。那时候他们工厂什么防火墙、入侵检测都装了,怎么还被攻破了?黑客是从供应商远程运维的端口进来的,进来之后整个内网随便逛,直接加密了中控服务器的所有程序。
原来的工业防护逻辑,一句话说透:“墙外是坏人,墙内都是自己人”。垒个防火墙,把外网和内网隔开,就觉得高枕无忧了。放在十年前,工厂工控系统都不联网,这个逻辑没问题。现在呢?
工业互联网要降本增效,供应商要远程调试设备,运维要云端看数据,上千台IoT传感器要连网,边缘计算节点到处都是,原来死死的边界早就被戳得千疮百孔。哪怕你防火墙做得再严实,只要一个不起眼的点被攻破,黑客就能顺着内网横向移动,直接干到核心中控。
问:很多工厂都装了工业防火墙了,还需要工业零信任架构吗?
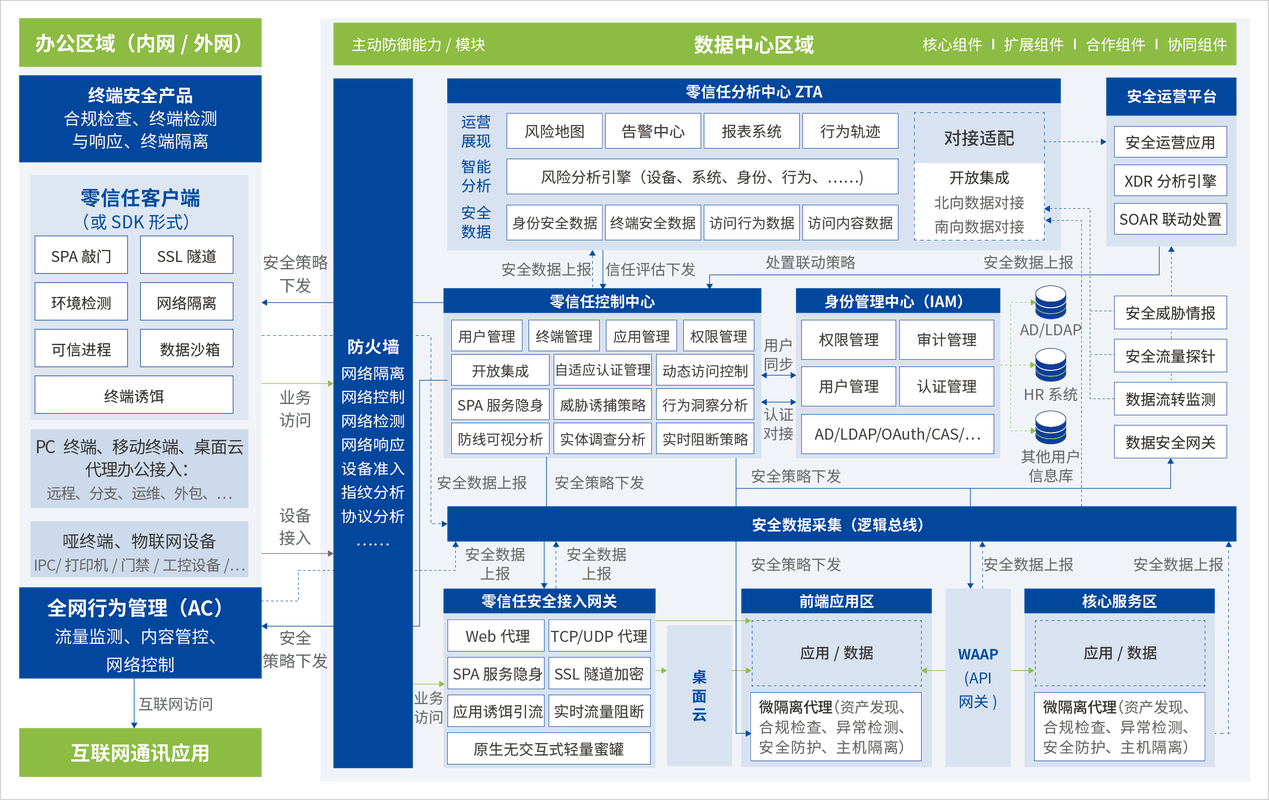
答:防火墙是防外不防内的,工业零信任架构是从根上换了防护逻辑。打个比方,防火墙相当于工厂大门的保安,查完出门条放你进去就不管了。工业零信任是厂区里每一道门都安排了保安,哪怕你已经进了大门,哪怕你是干了十年的老员工,你要进中控室、要动PLC参数,每一次都要核身份、核权限,一点都不能通融。原来内网默认全信任的漏洞,直接补上了。
很多厂商一上来就给你吹“全场景覆盖”“一体化方案”,动不动就喊着要你换掉所有旧设备,纯纯是收智商税。就我接触过的几十家落地的工厂来看,不管大小,核心就三个动作,抓住就不会错:
1. ✅
:任何设备、任何用户、任何接入请求,不管来自内网还是外网,统统都要验证,没有例外。
2. ✅
:把原来一整块的大内网,拆成一个个互不信任的小区域。焊接车间的设备只能访问自己的MES节点,不能随便窜到总装车间,更碰不到中控核心系统,哪怕一个点被攻破,黑客也扩不开。
3. ✅
:不是一次验证通过就一辈子管用,每隔一段时间就重新核一次权限,发现操作异常直接断网告警,不等黑客扩散。
💡 说个最新的实践,现在主流的工业零信任架构方案,大多是叠加式改造,不用动你原来的工控系统,不用停线换设备,对生产几乎没影响,这点比五年前强太多了。
问:我们厂就是个百来人的中小加工厂,预算没多少,能不能用得起工业零信任架构?
答:当然能用。早两年可能都是做大客户的百万级方案,现在早就下沉了,很多厂商按接入的设备点数收费,一条核心生产线十几个PLC,一年几万块就能搞定。而且你不用一下子全工厂铺开,先把核心产线、中控这些命根子节点先覆盖,后续慢慢扩其他区域,灵活得很。说实话,比起一次攻击动辄几百万的损失,这点投入真的是九牛一毛,太值了。
我见过太多工厂,钱花了不少,最后效果差得离谱,大多是踩了这几个坑:
第一个坑,为了合规瞎堆功能。很多工厂为了过等保2.0,买了一大堆用不上的功能,调的权限太严,工人扫码验证太麻烦,嫌耽误生产,私底下干脆把零信任组件给禁了,那跟没装有什么区别?❗ 提醒你一句,落地一定要先梳理核心资产,先保最值钱的核心产线,先能用再优化体验,别上来就搞大而全。
第二个坑,忽略老设备兼容性。很多开了五六年以上的工厂,核心工控设备还是十年前的,系统还是Windows XP,甚至是嵌入式系统,很多零信任客户端根本装不上去。要是提前没测清楚,等实施的时候才发现动不了,耽误生产不说,钱也打了水漂。现在很多厂商都有轻量化无agent的方案,专门适配老工控设备,选的时候多问一句。
第三个坑,落地之后就不管了。工业零信任架构不是买完就一劳永逸的,要跟工厂的运维流程绑在一起。员工离职了要及时销权限,供应商用完远程运维端口要及时关,权限变了要及时更,不然放着一堆僵尸账号,照样给黑客留后门。
不过话说回来,现在黑客盯着工业领域盯得越来越紧,早就不是只有大厂才会被攻击了,中小工厂防护弱,黑客更容易得手,别存什么“我小厂没人盯”的侥幸。
去年那个上完工业零信任的汽配厂老板跟我说,上个月刚拦了一次从供应商那边进来的攻击,对方拿到了运维账号,刚要往中控窜,就被零信任给截了,断了接入还报了警。那时候他就一句话:这十万块花得,比买任何保险都靠谱。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:给工厂工控系统上一道永不漏网的保险 https://www.dachanpin.com/a/tg/69481.html