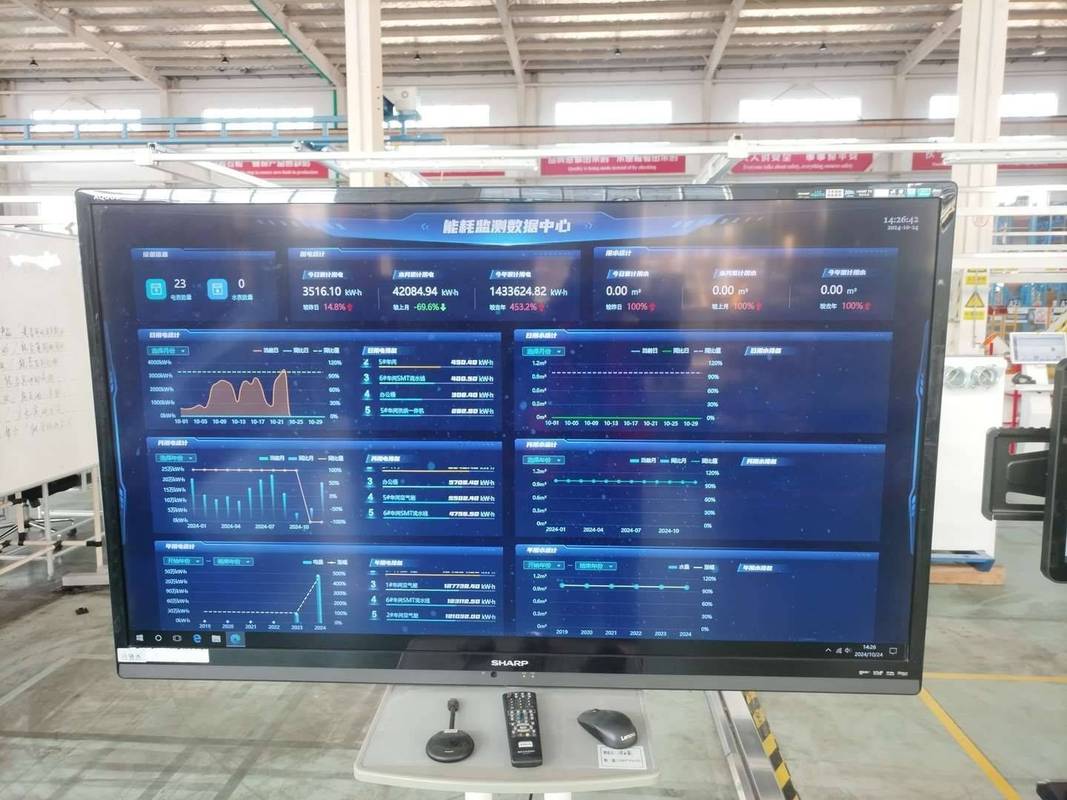
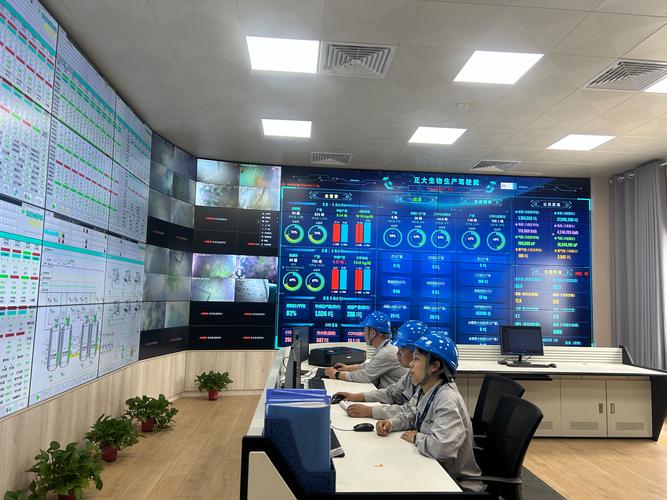
很多制造企业上了工业互联网,装了一大堆传感器,攒了几个T的数据,最后全存在硬盘里落灰。想挖价值,翻半天找不到想要的。想做数据安全,分不清哪块才是要重点防的。
说白了,根子上就是没做对工业数据分类分级。
说实话,我接触过不下30个工厂的信息负责人,一半都觉得分类分级是做给监管看的,应付完检查就完事。
挺扯的。
这两年供应链数据泄露、核心工艺参数被盗的事少吗?去年珠三角一个做汽车动力电池结构件的工厂,离职工程师把核心冲压参数带走,老板损失了快两千万,事后查下来,全公司所有生产数据都存在一个共享盘里,没人管,没人知道这几个参数值这么多钱。
问:我们厂已经做了信息化,所有数据都存在ERP里了,还要单独做工业数据分类分级吗?
答:当然要。ERP里的分类是按业务模块分的,销售归销售,生产归生产,根本没按数据的敏感程度、价值高低分。比如你ERP里同时存了普通员工考勤和客户的核心定制订单参数,按照ERP的分类都归人力资源或者销售模块,但是风险完全不一样。真出了数据泄露,你连哪块出问题都定位不到。
问:中小型工厂数据少,也要做吗?
答:别说中小型,哪怕只有一条产线的加工厂,只要你给头部主机厂做配套,人家就要求你做数据安全合规,你不做,连订单都拿不到。现在主机厂对二级供应商的数据安全要求越来越严,工业数据分类分级是基础门槛,不是可选动作。
不管是挖数据价值,还是合规防风险,这事绕不开。
我见过太多工厂把这事做砸了,钱花了不少,最后没用。
第一个坑,就是照着国家标准死套,往自己身上硬凑。很多企业上来就把所有数据分四级,然后为了“安全”,把70%的数据都归成核心级。全是核心,等于没有核心。
我之前接触过一个千人规模的重型机械厂,做完分类,核心数据占比快八成,安全防护全按核心级标准做,访问要两层审批,工程师调个工艺参数都要等半天,最后业务部门都不愿意用,项目直接烂尾,几十万的咨询费打了水漂。
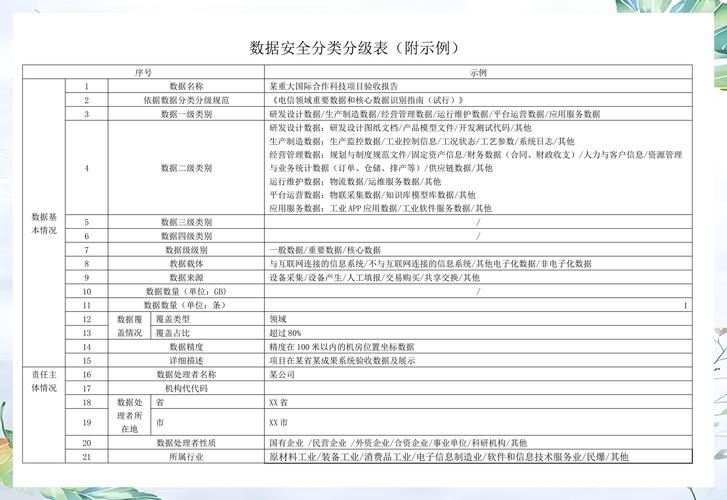
第二个坑,只有分类,没有分级。很多企业按部门分,研发归研发,生产归生产,分完就完事了,从来不说哪块数据值钱,哪块数据敏感。等于把东西放进不同抽屉,没标哪个抽屉放珠宝哪个放废纸,该防的没防,不该防的瞎防。
第三个坑,做完就扔,从来不更。你的产品都换了三代了,新上了三条智能产线,分类分级还是三年前的老文档,能用吗?不能。很多企业把工业数据分类分级做成了一次性项目,不是持续迭代的流程,这是最致命的。
不过话说回来,犯错很正常,很多企业第一次做,哪懂这里面的门门道道。
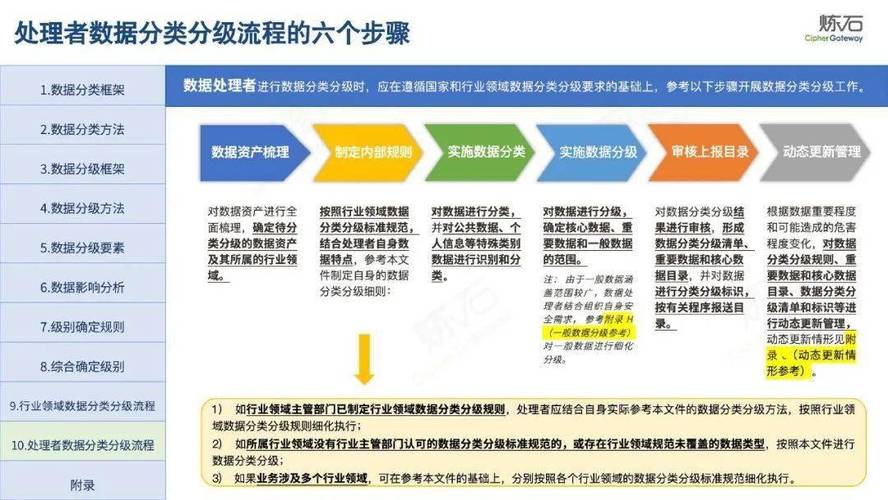
这么多年看下来,真正做成的企业,都没搞什么花里胡哨的东西,都是按部就班走这几步。
💡 第一步:先盘清家底,再定规则
不要上来就拍脑袋定分类标准,先拉上IT和各个业务部门,把企业所有的数据拉一遍清单:存在哪,谁在管,哪些是产线实时采集的设备数据,哪些是研发设计的三维图纸,哪些是供应链的供应商报价,哪些是售后的客户数据。
,IT懂存储不懂业务价值,业务懂价值不知道数据在哪,必须一起干。
💡 第二步:分类按业务,分级按价值
分类没有标准答案,你按业务板块分,研发、生产、供应链、售后,没问题;你按数据结构分,结构化、非结构化,也没问题,适合你的就是对的。
分级一定要卡死两个维度:一是对企业生产经营的价值,二是数据泄露后的危害程度。把核心数据控制在5%以内才合理,说白了,一个工厂真正的核心数据,不就是几个核心产品的设计图纸、关键工艺参数、独家配方嘛,哪来那么多核心。
💡 第三步:分类分级要绑定权责和防护
分完不是放着看的,核心数据就要上最严的访问控制,谁能看、谁能下载、谁能外传,全留日志,出问题能追溯;敏感数据做常规防护;内部公开数据就放开权限方便用。这样既能保证安全,又不会影响业务效率,成本也控得住。
现在最新的实践,很多工厂做完工业数据分类分级,直接给内部工业大模型做权限划分,非敏感的工艺数据、售后数据随便调用,核心数据直接隔离不让大模型碰,既用到了大模型的效率,又不用担心数据泄露。去年东莞有家做五金模具的厂这么干,研发找历史参考数据的时间直接降了60%,挺惊喜的。
不要想着一步到位做个大而全的体系,先把核心数据找出来、保护好,用起来,再慢慢补全其他数据的分类分级,慢慢来反而快。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业数据分类分级:制造企业从乱到治的核心抓手 https://www.dachanpin.com/a/tg/69872.html