为什么近九成制造企业的数据安全治理都是摆样子
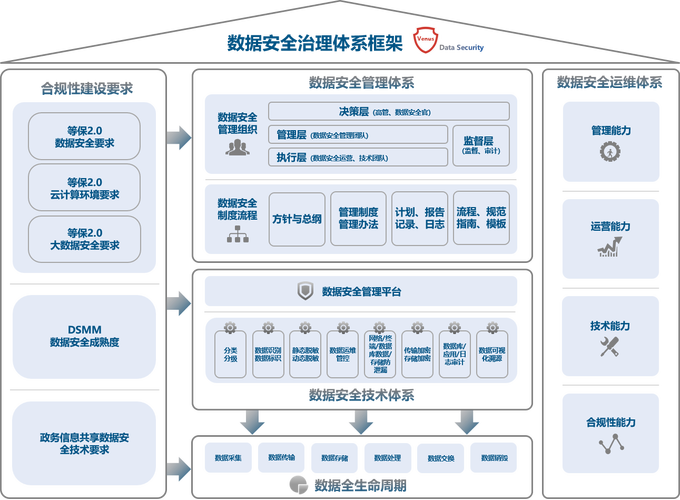
很多企业老板对数据安全治理的认知还停留在“买个防火墙装个杀毒软件”。反正没出事就是安全,出事了就是运气不好。
我上个月见了一个做高精度航空齿轮的老板,一把鼻涕一把泪说,他把给某航发定制的全套齿轮三维图纸,存在车间中控电脑的共享文件夹里,密码就是工厂门牌号8866,去年一个离职的技术主管,临走前直接打包拖走了所有图纸,转头就去了竞争对手那边开新生产线。打官司打了快一年,到现在还没结果。
问:我们厂就百十来号人,连完整的工业互联网平台都没上,需要做数据安全治理吗?
答:太需要了。你现在哪怕用Excel存供应商报价、客户定制要求、核心热处理工艺参数,这些都是你的命根子啊。很多小厂觉得自己没名气,没人会盯上,错了。现在工业领域的偷数据都是批量扫内网,只要你密码弱、端口开着,直接就把数据拖走了,真等核心工艺被抄了,再补窟窿晚了。
问:数据安全治理是不是得砸几百万?我们小厂预算不够根本玩不起?
答:完全是被服务商忽悠出来的误区。真没必要一开始就上全套系统。先花一周理清楚你的核心数据在哪:哪些是绝对不能对外泄露的,哪些是只有内部能看的,哪些是可以对外公开的。先做分级,再给核心数据改强密码、加权限管控,不是谁都能看能下,这几步下来,几千块就能挡住八成风险。
工业数据安全治理的核心:先梳资产,再谈管控
我见过太多企业,上来就听厂商的,几百万的系统买回家,才发现根本不知道自己要保护什么数据。数据散在车间中控、员工U盘、老板笔记本、供应商的对接群里,连资产都没捋清楚,谈什么安全?
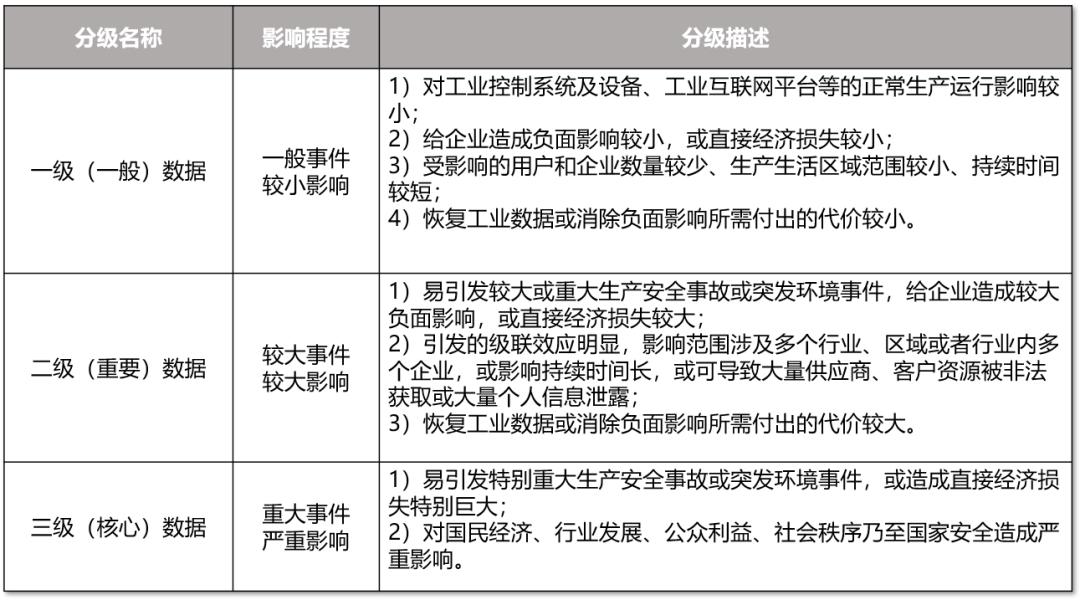
去年我对接过一家做新能源动力电池结构件的工厂,他们做数据安全治理的第一步,就是停了所有采购计划,花了两周时间,把全厂所有数据捋了一遍:从客户的订单需求,到车间的冲压成型参数,到实验室的材料配方,到供应商的原材料报价,一共分了三个等级:公开级、内部级、核心机密级。
核心机密级只有技术总监和老板两个人能调阅,每一次下载、拷贝都留操作日志,谁什么时候拿了什么,一清二楚。连合作多年的第三方设计院,都只能看对应项目的拆分图纸,拿不到完整的参数。
说实话,现在很多工厂都上了设备联网,产线数据实时上传平台,很多人都只盯着服务器安全,忘了边缘终端才是最大的漏洞。我去年听过好几个案例,黑客攻破了一台普通雕刻机的终端,就顺着内网摸到了核心服务器,把所有设计图纸全盗走了。就因为雕刻机的默认密码没人改,一直留着原厂的admin。这种漏洞,你买再贵的防火墙都挡不住。
💡 给大家提两个醒:✅ 一定先梳理数据资产,再采购安全工具,别听厂商瞎忽悠上来就买全套,百分之九十的功能你根本用不上,纯纯花冤枉钱。
❗ 一定要把「离职员工权限即时回收」写进公司制度,我见过太多案例,人走了大半年,系统账号还留着,直接被拿去卖核心数据。
几个亲测有效的落地小技巧
不过话说回来,数据安全治理本来就不是什么高大上的玄学,都是贴合工厂实际的细碎工作。我整理了几个最近在制造企业落地,反馈特别好的小方法,大家可以直接用。
- 核心数据一定要做离线备份。现在勒索病毒盯着工业企业盯得紧,真要是服务器被锁了,你有离线备份,顶多花两天恢复,不会直接停摆开不了工。
- 对外流转的核心图纸、工艺文件,一定要加水印加溯源码。哪怕真漏出去了,你也能查到是从哪个环节流出去的,不至于吃哑巴亏。
- 每季度做一次全员的弱口令排查,找个懂行的人扫一遍内网,把所有默认密码、简单密码全改了,再补一下终端的系统漏洞,花不了两天时间,能挡住绝大多数的初级攻击。
对吧?数据安全治理不是一劳永逸的事儿,你上了新产线、接了新平台、发展了新客户,就得跟着更新你的数据清单和管控规则,不能做一次就扔在一边吃灰。
上个月那个丢了图纸的齿轮厂老板,花了大半年整顿完数据安全,跟我吃饭的时候说,以前总觉得这玩意儿是白花冤枉钱,现在好了,每天下班锁门的时候心里踏实多了——毕竟这些攒了十几年的工艺数据,才是工厂真真正正的家底啊。
相关推荐
-
工业检验检测:被中小制造工厂忽略的隐形护城河
工业检验检测:被中小制造工厂忽略的隐形护城河我跑过不下一百家长三角珠三角的加工厂,见过太多栽在最后一步的厂子。去年在东莞帮一个做汽车结构件的老板梳理生产流程,他亲口说前一年丢了两批近三百万的货,就是因为出厂前漏检了一条肉眼完全看不见的微米级裂纹,发到主机厂被全批次退回,连后续三年的稳定配套份额都直接给了别家!可惜不可惜? 为什么现在工业检验检测的权重越来越高…
-
RPA:藏在生活缝隙里的「隐形打工人」
打开手机查账单时,很少有人会注意到后台正有个 “无形的助手” 在忙碌。它可能刚帮银行完成了上千笔交易记录的核对,又马不停蹄地整理完信用卡账单的明细分类,整个过程没有人工干预,却比最细心的会计还要精准。这个藏在数字世界里的 “隐形打工人”,就是 RPA—— 机器人流程自动化技术。 很多人听到 “机器人” 就会联想到科幻电影里的人形机器,其实 RPA 和那些具象…
-
时间敏感网络(TSN)在工业现场:别急着上,先看懂这几个坑
说实话,这两年TSN的风刮得挺大。展会、白皮书、厂商销售嘴里,到处都是“确定性”三个字。但你真要去车间里落地,问题立马一个接一个。别急,我就讲讲实际踩坑后的关键体会。 先给个基本概念?算了,你可能早查过。直接说核心痛点:TSN是一堆协议族,不是一种“硬件”。它把时间分片、流量整形、同步机制拆开给你——听着耳熟,但真跟PLC、CNC、机器人对上线,就容易翻车。…
-
白大褂下的星光:那些藏在针管与心跳间的温柔
消毒水的气息总被晨光揉碎,漫过病房走廊时,会沾染上窗台绿萝的清甜。这味道不像人们口中那般冰冷,倒更像一种沉默的守护,裹着无数个关于重逢与新生的故事,在每一扇虚掩的门后轻轻流转。有人说医院是离生命真相最近的地方,其实在这里,比真相更动人的,是那些藏在白大褂褶皱里的温柔,是输液管里缓缓滴落的时光,是监护仪上跳动的绿色波纹里,悄悄生长的希望。 护士站的灯光总亮得格…
-
那些被 RPA 温柔点亮的工作日常
当办公室的灯光在傍晚渐次熄灭,总有一些身影还在电脑前重复着机械的操作:复制粘贴数据、核对表格信息、录入系统单据…… 这些看似琐碎的工作,却像无形的枷锁,困住了无数人追逐梦想的脚步。而 RPA 的出现,就像一束温暖的光,悄悄照进了这些沉闷的角落,用科技的温度改写着人们的工作轨迹。 RPA,即机器人流程自动化,它并非冰冷的机器,而是像一位不知疲倦的伙伴,默默承担…