去年深秋去东莞跑汽配厂,见了一个做底盘零件的老板,见面第一句话就是“悔死了”。本来刚接了某新势力车企的年度订单,生产线24小时连转,结果中控系统突然被勒索病毒锁了。所有程序读不出来,模具参数全没了。停了三天,光违约金就交了一百八十万,还差点丢了客户。
这不是个案。
放在十年前,没人会问这个问题。那时候工厂的工控网络都是封闭的,不连外网,也不跟办公网通,相当于天生带防火墙,哪来的网络安全问题?
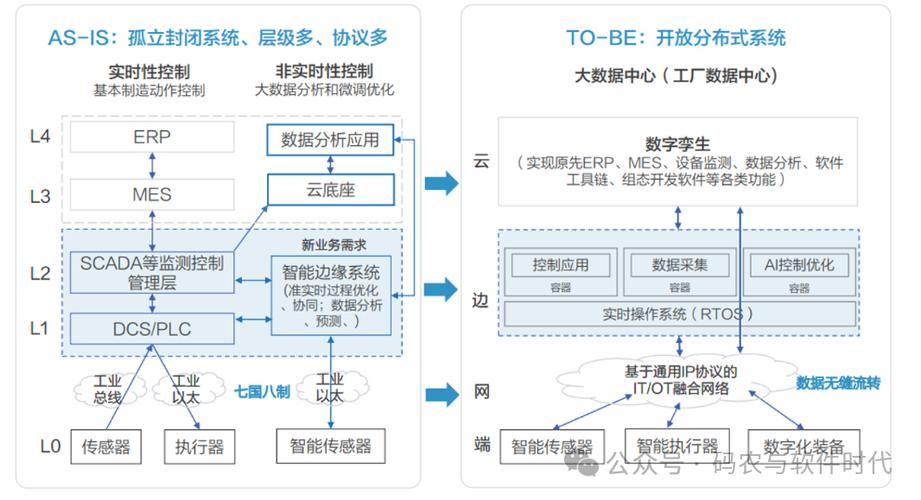
现在不一样了。工业互联网普及,要远程运维,要MES数据上云,要对接客户的供应链系统,原来的边界早就没了。黑客随便找一个切入点,就能顺着网络窜到生产线核心。
我去年跑了12家不同规模的制造工厂,扫了一遍外网暴露的工控设备,8家用的还是
说到这里,刚好答两个大家问得最多的问题。
问:我们就是几十号人的小加工厂,产值才几千万,也用得着操心工业网络安全?
答:太用得着了。现在黑客早就不盯着大厂一棵树上吊死了。小工厂防护弱,几乎没门槛,咬一口就是几十万赚头。你觉得你没什么核心数据?客户的订单要求、你的独家模具参数、甚至整条生产线的调试参数,哪一样不是吃饭的本钱?真被锁了,你想重新调参数都要半个月,亏的钱比你做十单利润都多。
问:工业网络安全不就是装个杀毒软件吗?跟公司办公网的安全有啥区别?
答:差十万八千里。办公网崩了,大不了换个电脑继续干。工控网崩了,是整条生产线停转,搞不好出人命。去年山东那家化工企业的事你没听说?黑客入侵改了储罐的压力参数,差点发生泄漏爆炸,那是重大安全事故。而且工控设备很多都是跑了十几年的老系统,根本装不了杀毒软件,装了也会把控制程序搞崩,你说头疼不头疼?
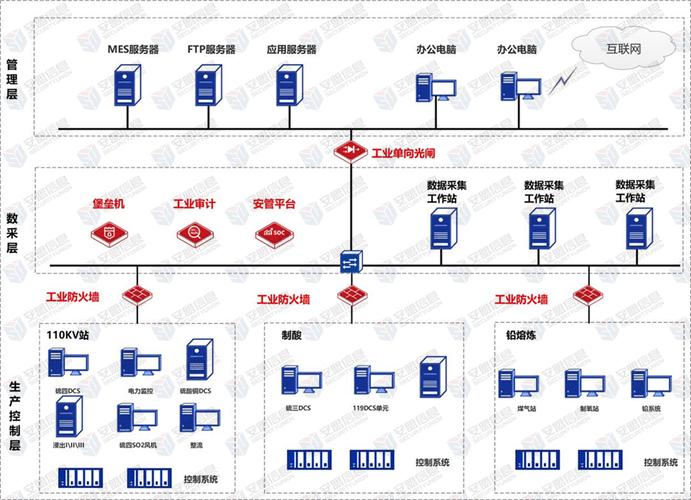
很多老板一上来就听供应商忽悠,买几十万的进口防火墙,结果装完之后,办公网和OT网还是通的。行政的电脑中了个钓鱼邮件带病毒,直接就窜到中控室,防火墙等于摆着看。
💡 坑二:忽略弱口令这个最致命的漏洞
很多工厂设备装完就没人动过,默认密码用十年,什么admin、123456,一猜就中。我上个月去苏州一家汽配厂,120台工控设备,107台用的出厂默认密码,说出去都吓人。
✅ 坑三:从来不做应急演练
真出了事,所有人都懵,不知道该断哪条网线,不知道该找谁,也不知道备份在哪里,白白耽误十几个小时,把小问题拖成大损失。
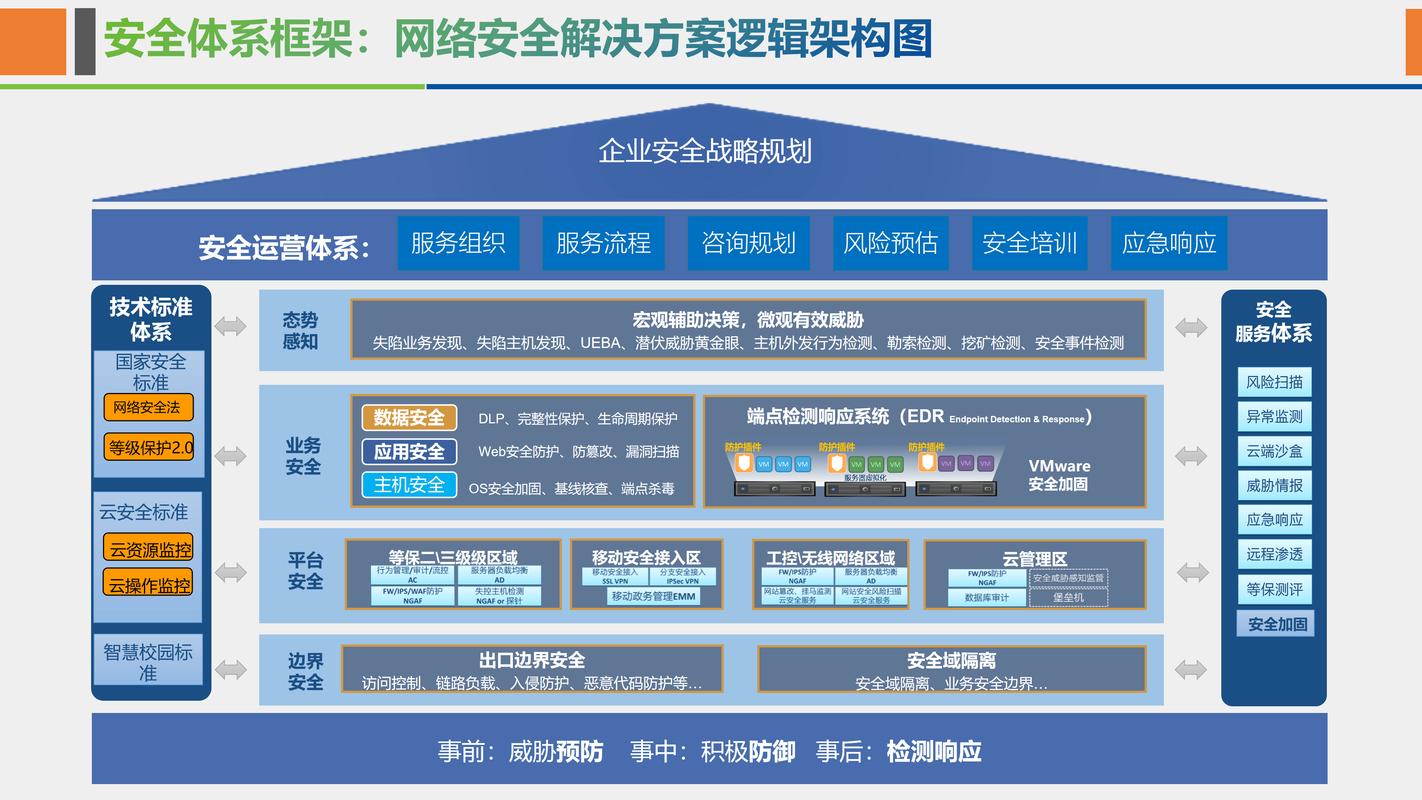
不过话说回来,也不能全怪工厂老板。很多供应商上来就吹概念,什么零信任什么纵深防御,说了半天没给半点儿落地的法子,钱花了,问题还是没解决。
很多人觉得工业网络安全是大集团玩的,几百万起步,中小工厂玩不起。不对,几万块就能把核心防线搭起来,就能防住90%以上的攻击。
第一步,先切边界。办公网和OT网能物理断开就物理断开,必须要连通传数据的,加个
,几万块就能搞定,只能OT往办公网传数据,外面的东西进不去,从根源上断了黑客的路。
第二步,改所有默认密码。别嫌麻烦,花一天时间,把所有PLC、DCS、中控设备的默认密码全改了,三个月换一次,找个靠谱的地方存好密码本,零成本,直接解决80%的入口问题。
第三步,远程运维别裸奔。别用随便什么民用远程工具直接连工控设备,花几千块买个专用的安全接入网关,每次接入都要审计授权,没授权谁都进不来。
还有个福利别忘了,现在国内大部分省市的工信部门,都有免费的工业网络安全漏洞排查服务,直接申请,专家上门给你扫漏洞,教你补,一分钱不用花。我前两个月帮佛山一家五金厂申请了,扫出17个高危漏洞,都是补起来很简单的,补完老板说终于能睡踏实了。
昨天那个东莞的老板给我发消息,说他那套防护已经搭完了,前后花了不到八万,现在每天查一遍日志,心里安稳得很。
真的。
这条隐形防线,你看不见,但出事的时候,它能给你保住半辈子的积蓄。
就这。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:制造工厂的隐形防线:工业网络安全实战避坑指南 https://www.dachanpin.com/a/tg/70481.html