为什么传统工业安全体系扛不住现在的风险了?
十年前的工厂,生产网就是个封闭圈子,除了少数几个工程师,没人能碰,外人根本连不进来。现在呢? 要上柔性生产,要做远程运维,要搞数据采集上云,相当于把原来的围墙拆了,开了无数个口子。去年接触过一个浙江汽配厂,就是供应商远程维护的账号被撞库攻破,攻击者改了冲压机的压力参数,直接废了一整批车身钢板,整条线停了三天,损失大几百万。
工业零信任架构的核心到底是什么?
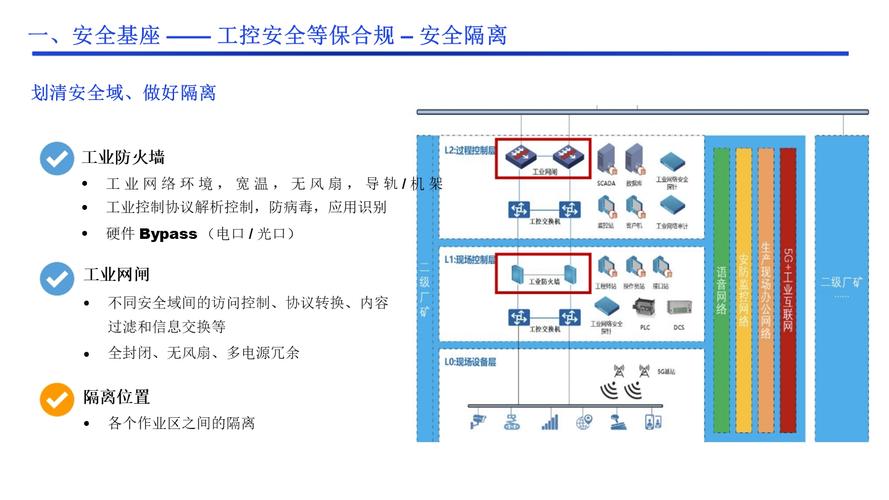
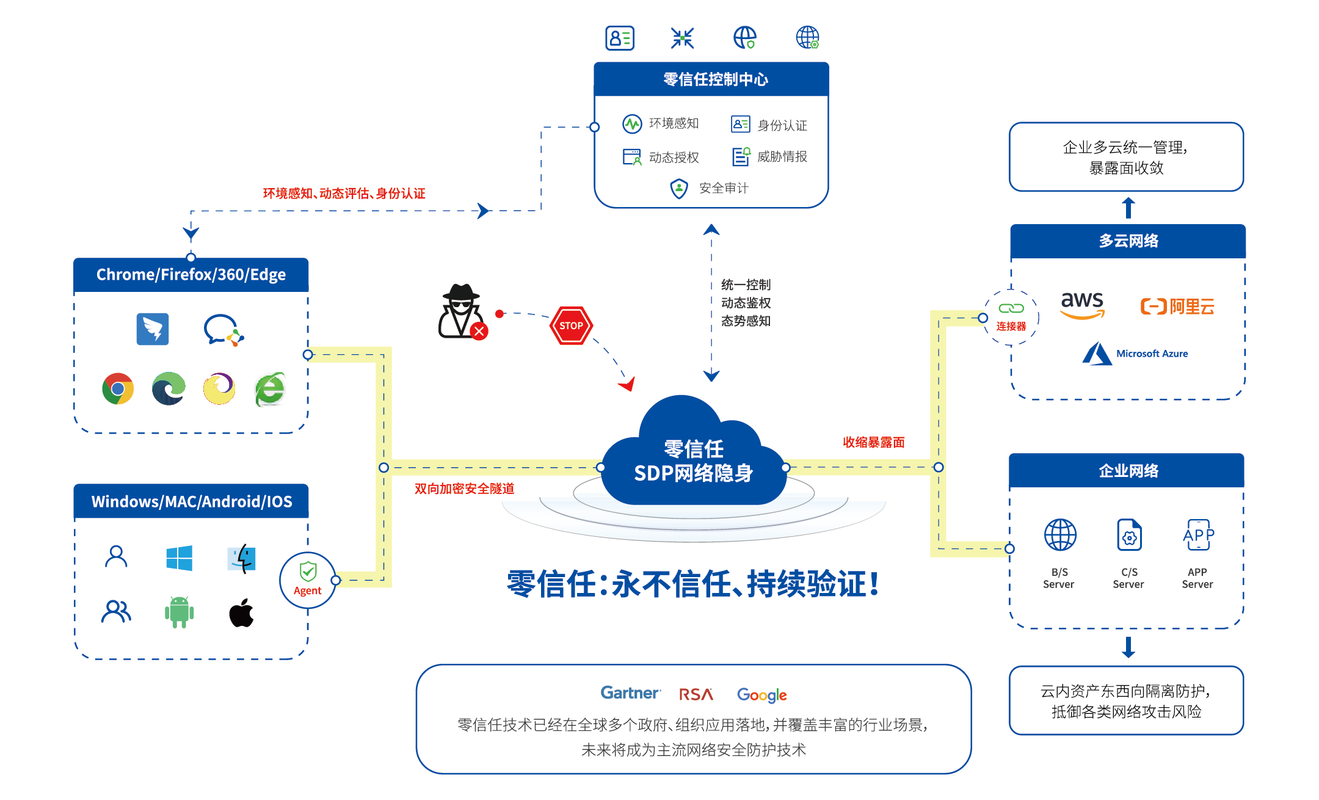
很多人一听到“零信任”,就觉得是互联网大厂玩的概念,和制造业不搭边。错了,工业零信任架构就是专门针对工控场景改造出来的安全框架,核心就是八个字:永不信任,始终验证。 它从根上推翻了原来“内部可信”的假设,不管你是车间里的设备,还是办公室的工程师,还是远在千里之外的供应商运维,每一次访问生产资源,都要验身份、验权限、验环境,符合要求才给进,不符合直接拦下来。 最关键的是它遵循最小权限原则,你是哪个工位的操作工,你就只能访问你负责的那几台设备的参数,根本碰不到核心总控系统;供应商运维只给开几天的临时权限,用完自动失效,哪怕密码泄露了也造不成大损失。 💡 要提一句,工业零信任不是把IT领域的零信任直接搬过来,毕竟工控系统对延迟要求极高,很多老设备本身没有计算能力,不能做太复杂的验证。那些上来就说自己的方案通吃所有场景的,基本都是不懂工业的,扯。 问:上工业零信任架构是不是要把原来的生产设备全换一遍?中小企业根本玩不起啊? 答:真的不用,现在成熟的落地实践都是适配现有场景的。大部分方案都不需要改动原有的生产网络,只需要在边界加一层身份准入网关,老设备可以通过旁挂探测的方式做管理,不需要停产改造,整体投入大概也就几十万,比你出一次安全事故的损失零头都不到。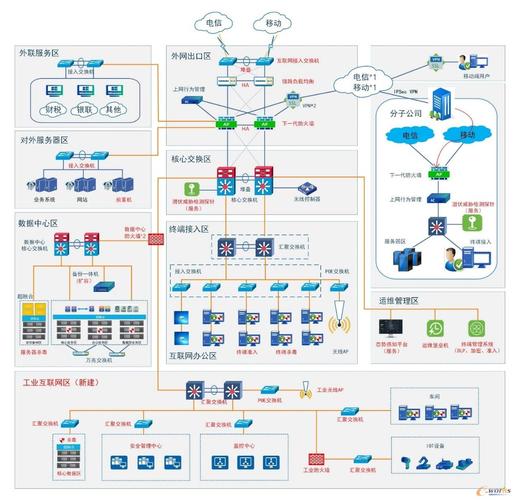
落地工业零信任架构,最容易踩的三个坑
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:为什么制造工厂现在都在谈这个新安全框架? https://www.dachanpin.com/a/tg/70626.html