去年给南方一家汽车零配件制造厂做工控安全整改,我当时头都大了。
他们搞了工业互联网升级,把生产线上的PLC、机器人控制器全连了网,传统防火墙装了三套,还是被挖矿程序钻了进来,从一台加工中心窜到了整条线,停了八个小时,损失小两百万。对吧?
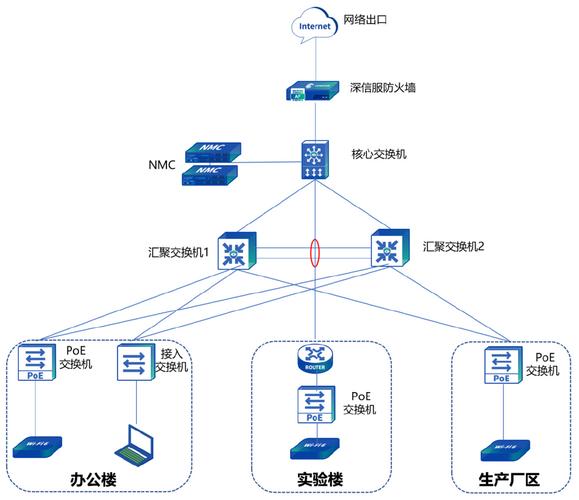
原来的工业生产网络,大多是物理隔离,连外网都不接,自然没什么安全隐患。现在不一样了,要采生产数据、要远程运维、要和MES、ERP系统打通,物理隔离的墙拆了,原来那套”边界外面都是坏人,里面全是自己人”的逻辑,早就不顶用了。
攻击只要突破一层边界,就能在内网横着走,随便访问任何设备。刚才说的那个工厂,就是远程运维端口的弱密码被爆破,攻击者进去之后直接横向移动,把整个生产区的设备都感染了。
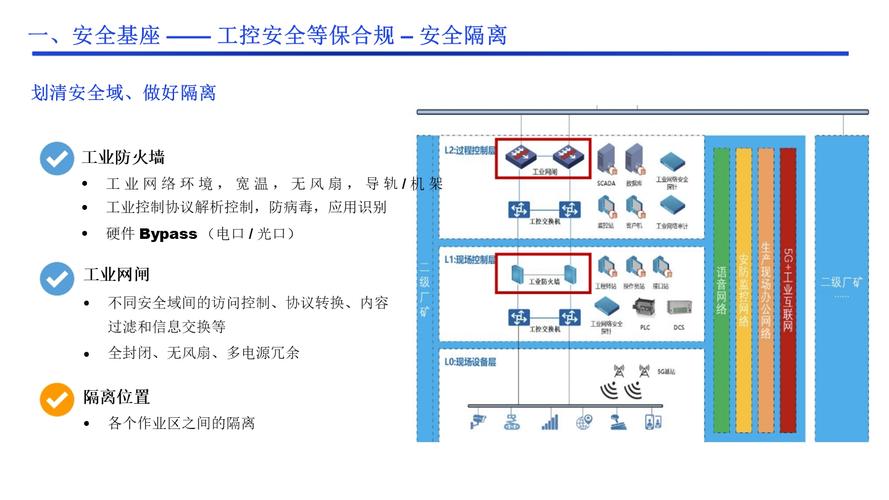
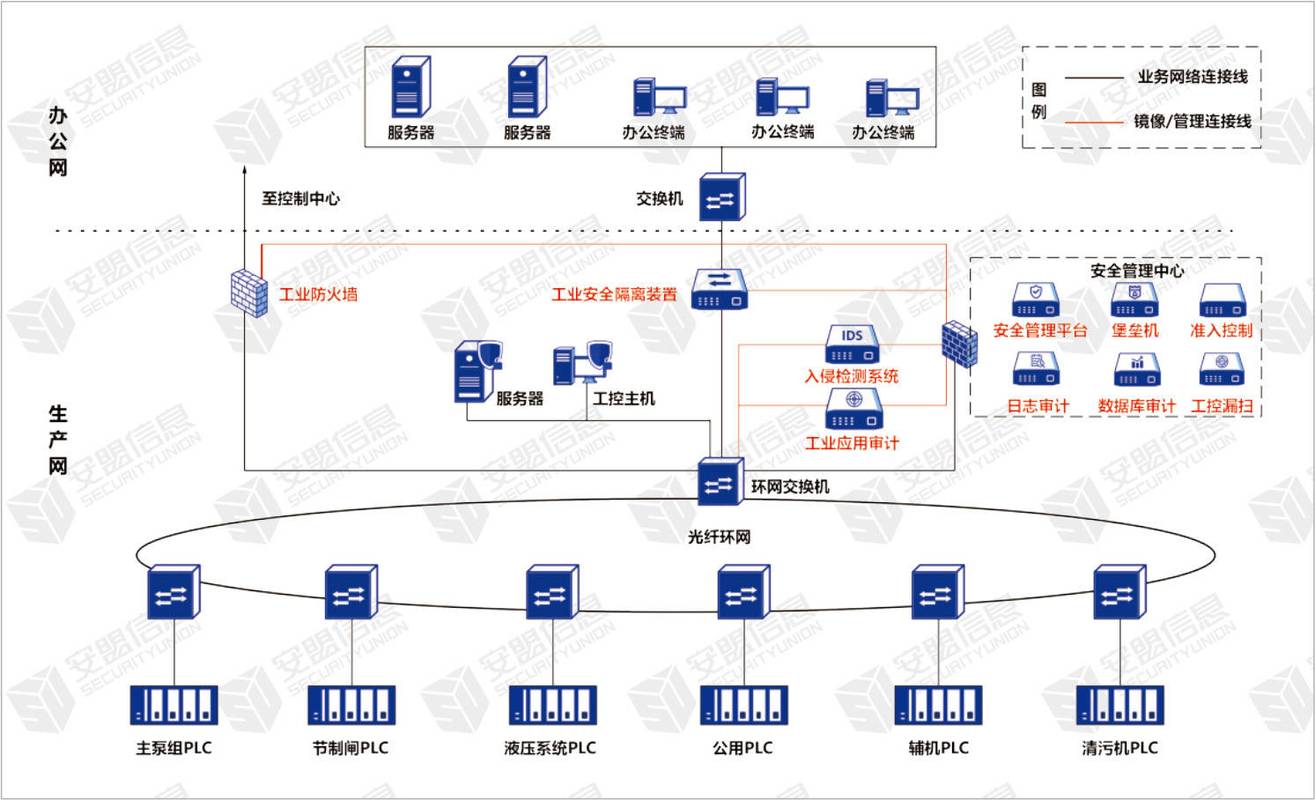
就是解决这个问题的,它把原本打通的工业内网,切割成一个个独立的小隔离单元,每个单元之间只能按预设规则通信,哪怕一个单元被攻破,攻击也扩散不出去。
问:微隔离技术不就是内网VLAN划分吗?换个名字炒冷饭?
答:还真不是一回事。VLAN是二层网络的粗颗粒划分,大多是按车间、按生产线分,同一个VLAN里的设备还是能随便通信,相当于给整个厂区围了个围墙,里面还是不设防。微隔离技术的颗粒度可以细到单台设备、甚至单个进程,你哪台PLC只能和哪台数据采集服务器通信,哪个运维程序只能访问指定端口,全给你锁死。就像住宅小区,VLAN是给整个小区装个大门,微隔离是给每家每户都装独立门锁,哪怕进了小偷,也只能偷一家,窜不了整栋楼。
现在只要讲工控安全,张嘴就是微隔离,一堆厂商上来就吹全场景覆盖,真往工厂一装,一堆烂摊子。我踩过的坑,给大家列出来。
✅ 第一个坑:盲目要求终端装客户端,不兼容老设备
国内太多工厂,还有一堆用了七八年甚至十几年的老PLC、老加工中心,系统都是封闭的,根本装不了任何客户端程序。硬要装的话,只能换设备,那成本可不是一般工厂能承受的。成熟的工业微隔离方案,都是做旁路部署,基于SDN交换机流量转发或者流量镜像分析做隔离,不用改现有设备,也不用装客户端,对老工厂太友好了。
💡 第二个坑:规则全靠人工配,运维直接躺平
一千台设备的工厂,就是一千个网络节点,两两配访问规则,那不得配到明年去?很多项目上线之后,运维人员改不动规则,慢慢就把隔离策略全关了,几十万的方案直接成了摆设。现在靠谱的方案都带自动学习功能,跑个三五天就能学习出所有设备的正常通信行为,自动生成初始规则,人工只需要调整异常项就行,能省90%的功夫。
问:中小制造工厂预算少,是不是就用不起微隔离技术?
答:完全错。别听厂商忽悠你什么一步到位全量部署,中小工厂完全可以分步来。先把核心生产区域做隔离,比如把数控加工区、电池装配区这种核心区域拆出来,先给最值钱的设备装上锁,几万块钱就能起步,后续再加其他区域就行。花的钱比你买一台高端防火墙少,防护效果不知道好多少❗
今年我跑了近十个新投产的智能工厂,发现大家对微隔离的思路变了,不再追求绝对的静态隔离,都往动态、结合身份认证的方向走。
最常见的玩法,就是把微隔离技术和零信任身份体系绑定,任何两个设备要通信,先验身份,身份不对、权限不够,直接拦掉,不用一直开着通信端口。还有就是和工业态势感知系统联动,监测到异常流量,自动调整隔离策略,直接把被感染的节点封掉,不用人工半夜起来处理。
上个月去看广东一个新建的动力电池工厂,他们的玩法更灵活,微隔离规则跟着生产流程动态变:换产品型号调试的时候,只开放调试需要的设备通信,批量生产的时候,就把不必要的端口全关掉,生产结束整段区域直接切回隔离状态,整个工厂的攻击面直接缩小了68%,安全大屏上一秒就能看到违规访问的设备,直接切断,当时看完我真觉得,这才是微隔离该有的样子。
说实话,现在工业攻击真不是什么遥不可及的事儿,隔三差五就有车企、化工厂被勒索病毒攻下来,停线一天损失都是几百万上千万。原来焊死门的物理隔离走不通了,开门做生意,就得给每个房间都装上锁。微隔离技术不是什么用来凑方案PPT的花架子,是真能帮工厂把损失拦在外面的实用技术。
不过话说回来,选方案的时候一定别贪大求全,先保核心,再扩全面,适合自己工厂现有设备和网络的,才是最好的。对吧?
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业工控网络中的微隔离技术:打破传统边界防护的盲区 https://www.dachanpin.com/a/tg/70627.html