去年跑浙江台州的汽配产业园,碰到一个做注塑的老板蹲在车间门口抽烟,抽了半包,整个人脸都黑了。前一天晚上,他刚上的全自动化生产线,中控系统被勒索病毒锁了。所有PLC程序全被加密,开机都开不了。对方要价50万,一分都不能少。
找设备厂商,厂商说远程维护走的是公网,病毒是从远程通道进来的,他们不担责。找网安公司,来了说要解锁最少半个月,生产线停一天,光订单违约金就是十几万。
最后老板咬咬牙交了钱。出来跟我喝酒,说这五十万花得比割肉还疼,之前从来没人跟他说过,搞自动化还要防黑客啊?
很多人提起工业网络安全,第一反应就是给服务器装个杀毒软件,给电脑打个补丁不就行了?
大错特错。
民用互联网安全和工业领域的安全,根本是两码事。互联网机器中毒了大不了重启,工业生产线能随便重启吗?一条新能源电池生产线,停一次光料损就得几十万,很多高温高压的反应釜,突然停车甚至会出安全事故。
而且大量服役中的工业设备,还是十年二十年前的老型号,用的是Windows XP甚至更老的嵌入式系统,厂商早就停止维护了,根本打不了补丁。你想装杀毒软件?杀毒软件一装,把控制程序冲突了,生产线直接瘫了,更麻烦。
问:我们工厂所有生产设备都不连外网,是不是就不用做工业网络安全防护了?
答:这绝对是中小工厂最常见的误区,没有之一。你不主动连外网,不代表没有入口。现在新设备卖出去,厂商都要远程调试、远程维护,随便开个端口就通公网了;工人要拷加工图纸,随手插个私人U盘,病毒就带进来了;甚至经销商要进你的订单系统查进度,也会从办公网蹭到生产网。2023年国内发生的工业勒索攻击,超过六成都是从这些非公开入口进来的,防不胜防。
问:我们就是个几十人的小厂,预算有限,是不是等做大了再补安全就行?
答:说实话,黑客才不管你厂子大不大。黑客扫端口都是无差别扫的,小厂防护弱,反而更容易下手。去年我接触过一个东莞的五金加工厂,一共才40多个人,被勒索了8万,老板一开始心疼钱不想给,结果停产一周,订单违约金赔了26万,比勒索金翻了三倍还多。预算多你就上全套零信任防护,预算少先做三件事:把生产网和办公网隔离开,禁用所有私人U盘,把不用的端口全关了,几千块就能搞定大半风险。
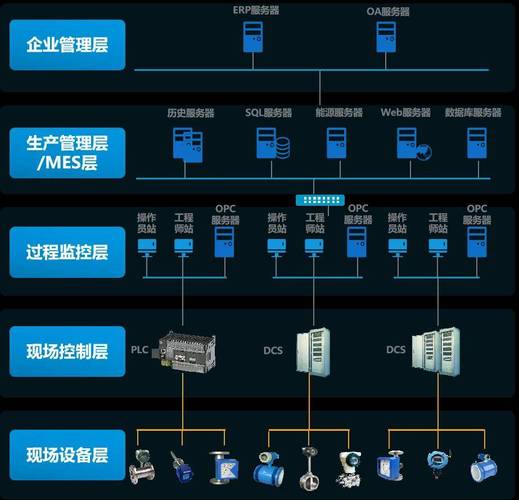
这几年工厂都在上马智能化改造,上MES,上数字孪生,把原来孤立的单机设备全连进工业互联网平台,初衷是好的,提效降本嘛。但绝大多数改造方案,安全基本是半裸奔的状态。
我去年帮一个客户审新工厂的改造预算,整个项目1200万,安全部分只留了3万预算,还是给服务器买三年杀毒序列号,就完事了。改造厂商只关心你能不能看到实时数据,能不能远程看生产进度,谁管你后门漏不漏啊?
💡 给个最新的数据:工信部网络安全产业发展中心去年发布的《工业网络安全漏洞态势通报》,2023年全年收录的工业控制系统高危漏洞,比2020年增长了112%,其中超过七成都是智能化联网设备带的原厂漏洞。
现在很多网安厂商吹得特别玄乎,什么AI异常检测、什么全链路防护,张口就要几十万,吓退了好多中小工厂。其实对于90%的制造工厂来说,核心需求就一个:别让黑客碰得到你的核心生产设备。把基础的几件事做对,就能挡住90%以上的攻击。
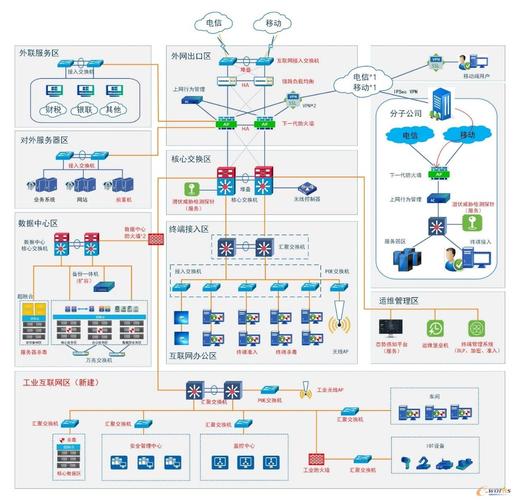
✅ 先做网段隔离:不管大小工厂,生产网和办公网必须分开,能物理隔离最好,不行也要做逻辑隔离,别让办公网的流量随便进到生产区,工人刷个带毒的网页都不会连累生产线。
✅ 管住所有入口:远程调试必须走专用加密VPN,开二次身份验证,用完就关端口;所有私人U盘移动硬盘全部禁用,传文件用专用的离线摆渡设备,杀毒之后再进生产网。
✅ 定期离线备份:核心PLC程序、生产工艺数据,每天做离线备份,存在不连网的硬盘里。真中招了,大不了格式化重装恢复,根本不用给黑客交一分钱勒索金。
不过话说回来,我见过太多工厂,老板连核心程序的备份都没有,设备厂商交付之后就把程序存在设备里,厂商一走,程序丢了都没地方找,更别说防黑客了。
现在制造业都在拼速度,抢智能化的单,谁都不想慢半拍。但跑太快了,别忘了把裤腰带系紧。工业网络安全这回事,没出事的时候你觉得它没用,出了事,就是能把厂子拖垮的要命隐疾。钱提前花在防护上,总比出事了掏赎金强,对吧?
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工厂智能化狂奔后,工业网络安全为什么成了要命的隐疾? https://www.dachanpin.com/a/tg/70867.html