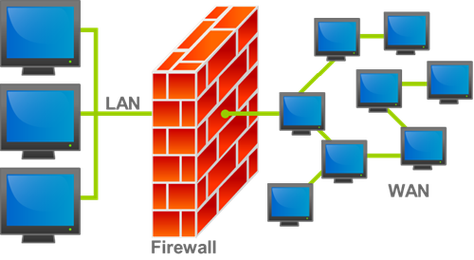
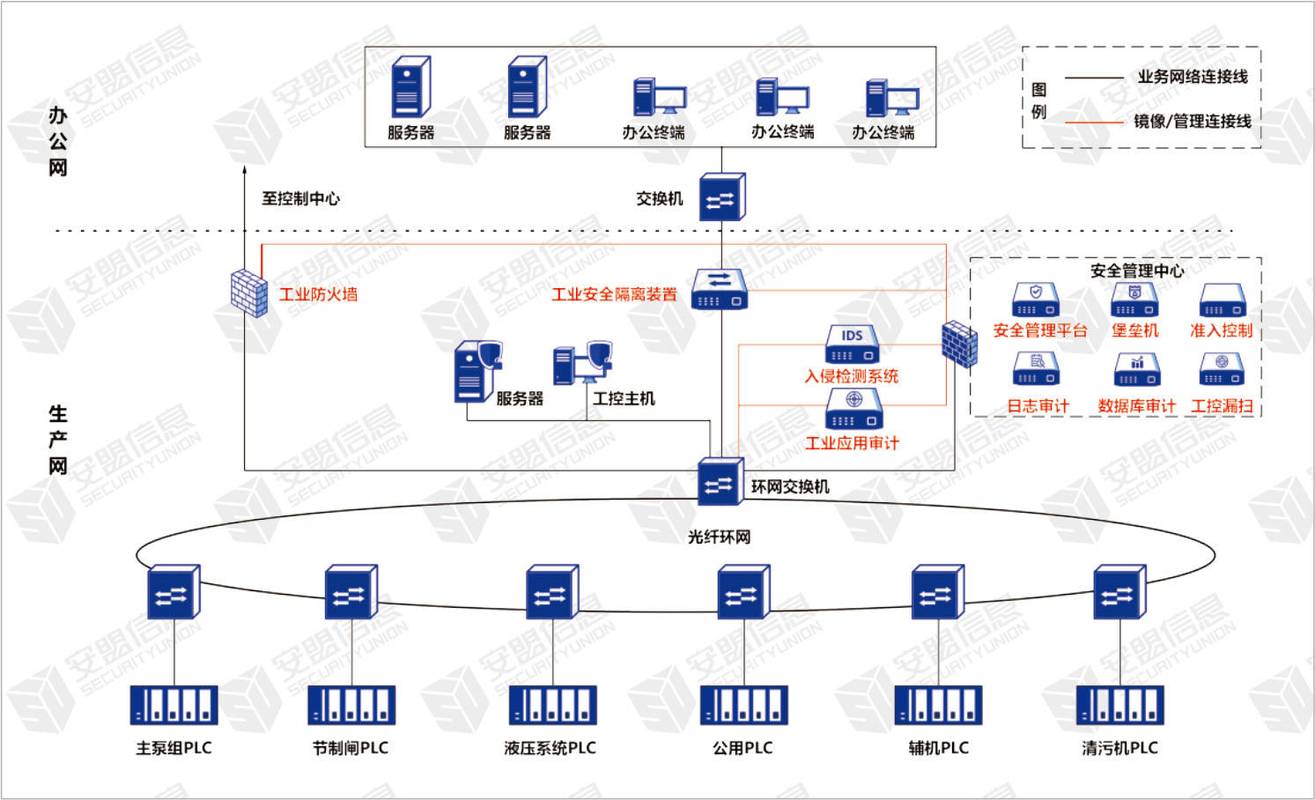
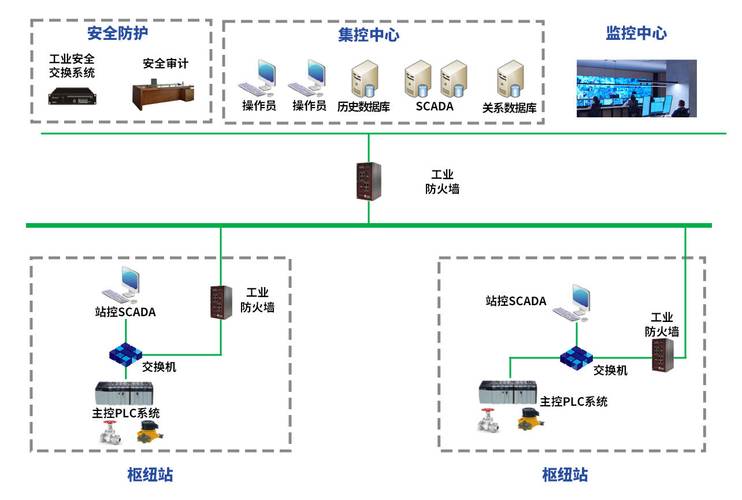
过去十年,工厂的网络防护基本靠防火墙围一圈边界,把外网和内网隔开就完事。只要黑客没攻破边界,就能高枕无忧。
现在呢?移动运维、远程调试、IoT采集设备遍地都是,边界早就没了。哪怕你防火墙做的再厚,只要有一个边缘设备中毒,病毒就能在内网横着走,把整线生产搞停。
之前国内某新势力车企的涂装车间,就因为一个运维U盘带毒,整个车间停了16个小时,直接损失超过两千万。
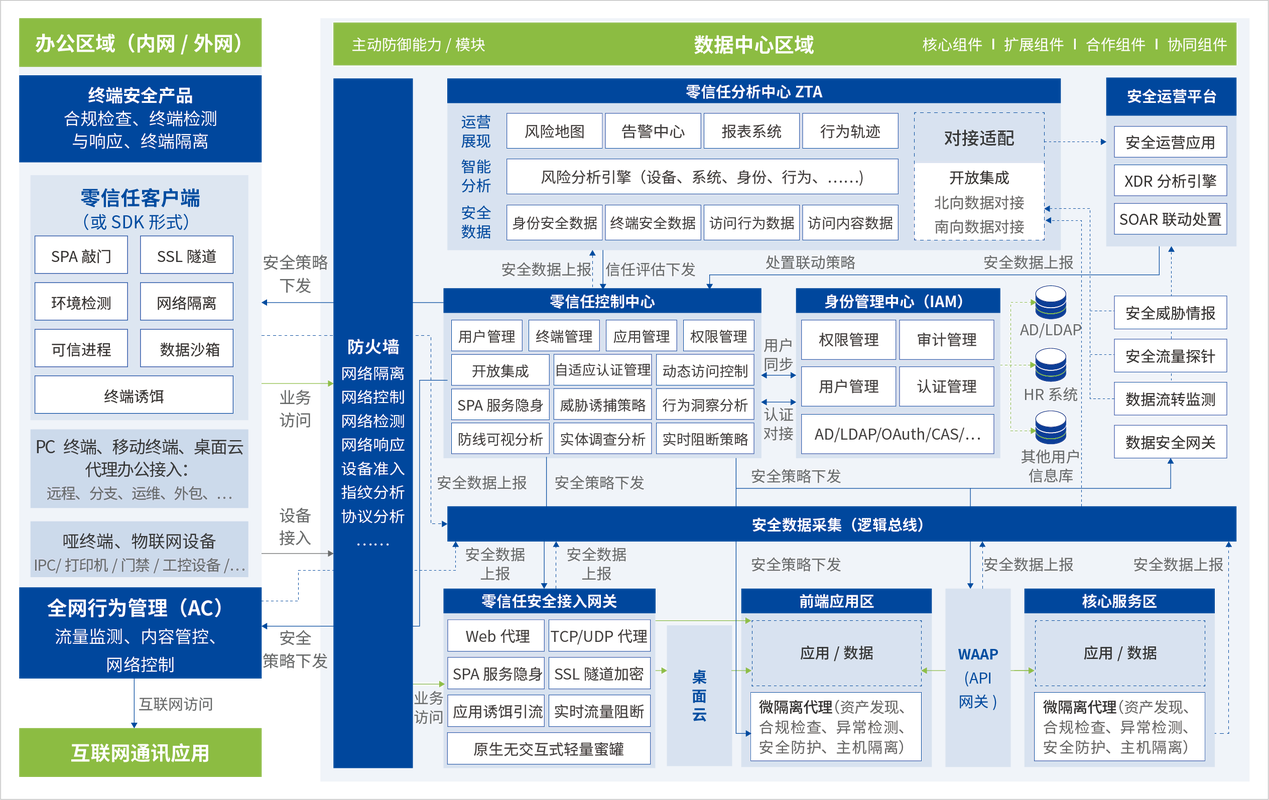
这种场景下,微隔离技术就是破局的那个点。它不是把整个内网当一个信任域,而是把网络拆成无数个独立的小单元,每个单元之间通信都要过访问控制规则,有毒也传不开。
问:微隔离技术和我们用了很多年的VLAN隔离到底有啥区别?
答:这个问题我听过不下十次,很多工厂的老网管员都搞混。VLAN是二层网络的分段,颗粒度粗到什么程度?基本是一整个车间、一整条生产线划一个VLAN,同一个VLAN里所有设备随便互访。说白了就是大办公室隔成几个小房间,房间里还是谁都能随便逛。微隔离不一样,它的颗粒度能细到
说实话,现在很多工厂都知道这个东西好,但不敢动。为啥?两个核心问题卡脖子。
第一,大量存量工控设备太老了,十几年前的PLC、触摸屏,很多还跑着XP系统,别说装代理客户端,你动一下配置都可能死机停产。
第二,谁敢随便改生产网络的配置?停机一小时,大工厂就是几十万上百万的损失,出了问题谁担责?
去年我去珠三角一个做底盘件的汽配厂调研,他们的信息主管跟我吐槽,之前找了一家头部安全厂商来测试,刚配置完一百多台设备的规则,隔壁冲压线的PLC连不上MES系统,当场紧急回滚,厂长差点把他骂辞职。
问:不想碰终端设备,老工厂就用不了微隔离技术吗?
答:当然不是。这两年国内的厂商早就摸清楚工业场景的需求了,现在主流的新方案就是
,不需要在终端设备装任何程序,直接在核心交换机、汇聚层做流量解析,基于五元组做访问控制,对存量老设备完全友好。当然,如果是新上的智能设备,能装代理,就能做到更细的进程级隔离,防护能力更强。现在大多数工厂都是混合部署,老设备走无代理,新设备走有代理,灵活得很。
我见过太多项目,上来就喊着全工厂一起上,最后搞的一地鸡毛。其实只要找对方法,落地风险很低,给大家说几个一线摸出来的经验:
💡 先梳理流量,再配置规则。90%以上的工控设备,通信关系是固定不变的。PLC只跟指定的SCADA服务器通信,不会随便连外网,也不会随便碰MES数据库。先花一两周时间把全车间的流量关系摸清楚,画好访问地图,再配规则,根本不会出问题。
❗ 一定先在非核心生产线试点。别上来就动冲压、焊接这种核心产线,找个包装、仓储这种非关键线先跑三个月,没问题了再慢慢往核心推,风险可控。
✅ 不用追求一步到位全覆盖。先把核心资产保护好:MES服务器、核心生产线的PLC、质量数据库这些,先把微隔离配上,挡住大部分风险,之后再慢慢覆盖边缘的摄像头、采集终端这些,循序渐进就行。
去年江苏一个做光伏切片的工厂,就是按这个思路做的。先在辅助切片车间试点,花了十天梳理流量,上线之后跑了八个月,挡住了三次从园区监控摄像头传进来的蠕虫病毒,根本没扩散到核心生产区。后来才全工厂铺开,整个过程没停过一次产。
不过话说回来,现在很多厂商吹的神乎其神,什么一键部署、全自动配置,你听听就算了,别当真。工业场景太复杂了,每家工厂的网络都是十几年慢慢攒出来的,乱七八糟的连接多了去了,哪有那么多完美的一键方案?慢慢捋,一点点来,才是最稳妥的。
现在工控攻击早就不是闹着玩的了,黑客就是盯着你停产要赎金,原来的老防护思路,真的顶不住了。微隔离技术不是什么用来凑资质的花架子,是真能实实在在帮你把风险拦住的东西。找对路子,落地没你想的那么难。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业生产环境下的微隔离技术:守护工控安全的隐形屏障 https://www.dachanpin.com/a/tg/71013.html