去年跑珠三角调研,见了一个做汽配的厂长。
他拉着我吐槽,说去年中了勒索病毒,整条冲压线停了八个小时,直接亏了小两百万。
病毒哪来的?供应商远程调试设备,带进来的。
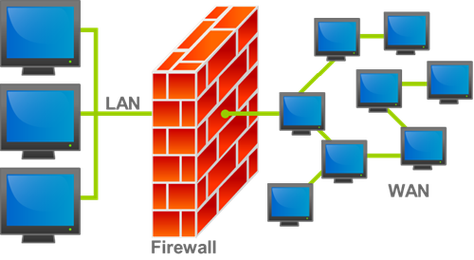
原来他们工厂的防护逻辑很简单:内网是安全区,只要进了内网,全是自己人,想访问哪就访问哪。
这也是国内九成以上工厂的老思路。现在呢?边界早就没了。
早年工业OT网都是封闭运行,别说连外网,连对外的接口都没几个。那时候靠防火墙划边界,确实够用。
现在不一样了。数字化转型,设备要上云,MES要对接供应商的ERP,运维工程师掏手机就能调生产线参数,第三方服务商一年四季都要远程登录改配置。
原来的
问:我们工厂已经装了工业防火墙,是不是不需要改架构?
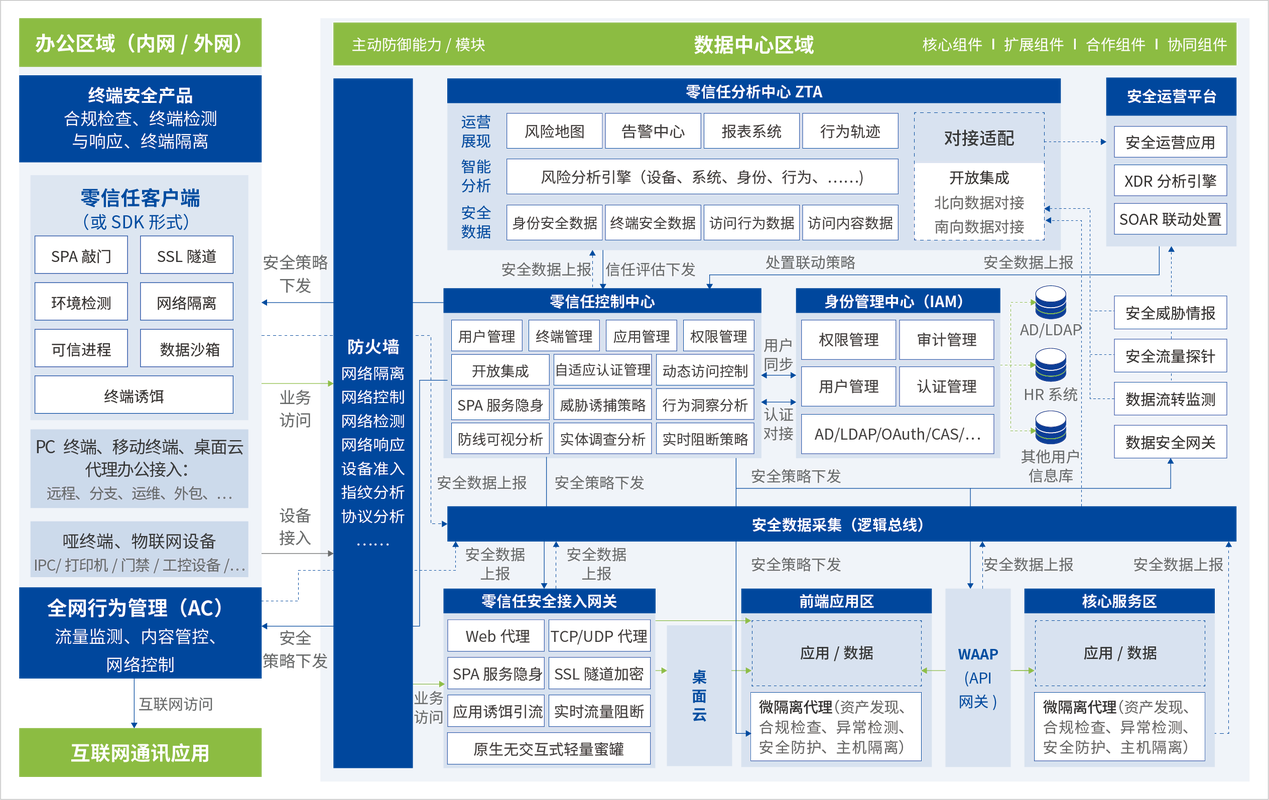
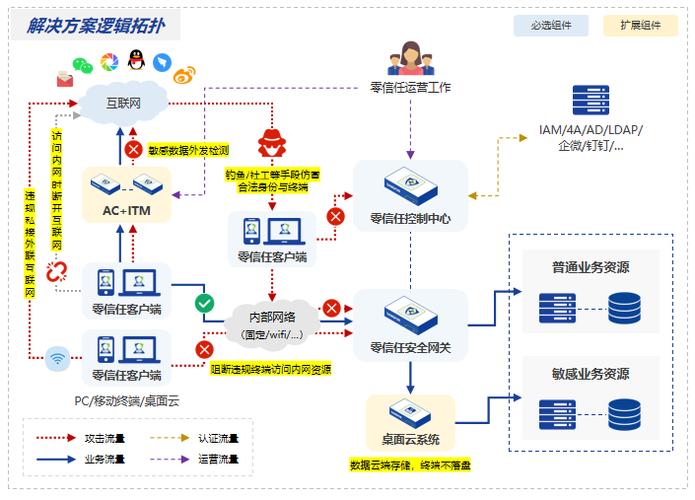
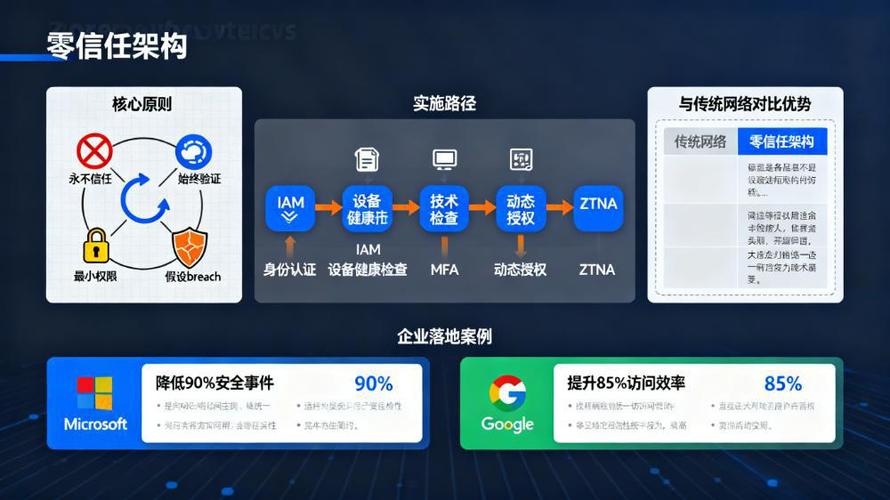
答:很多工厂老板都这么问我。我上个月跑浙北一家中型五金加工厂,防火墙装了快三年,规则从来没更过,为了方便供应商远程调试,直接给对方开了全内网端口。防火墙就是个摆看的吉祥物。工业零信任架构的核心是“永不信任,始终验证”,不管你是从内网来还是外网来,不管你是老板还是供应商,每一次访问都要重新验证身份、权限,不存在“进了门就是自己人”这回事。
见过太多落地失败的项目,钱花了不少,最后要么影响生产,要么成了摆设,总结下来就是三个坑。
💡 坑一:上来就堆硬件,不管老设备适配。
很多中小工厂还有十年以上的老PLC,连正经的安全模块都没有,上来就硬套全套零信任架构,结果要么老设备连不上网,要么身份验证慢半拍,生产节拍乱了,车间主任直接骂娘。说实话,这种为了零信任而零信任的做法,纯粹是折腾。
❗ 坑二:权限要么放太松,要么卡太死。
我接触过一个汽车零部件厂,搞完零信任,一线工人调个设备参数,要等三个领导线上审批,工人嫌麻烦,私下找IT开了全局权限,整个架构直接等于白做。另一个更离谱,厂长查月度生产报表都要刷两次脸、输一次动态码,最后项目上线半个月就被要求下线。
✅ 坑三:一劳永逸,忘了持续更新规则。
攻击手法天天变,工厂的供应商、人员、设备也在变,今年给A供应商开的权限,明年合作结束了不收回,不就是给人留后门吗?去年广东有个玩具厂出事,就是原来的调试厂商合作结束了,权限没删,对方员工不小心带了病毒进去,整条生产线停了三天。
问:我们工厂规模小,只有两三条生产线,搞工业零信任架构会不会成本太高?
答:完全没必要担心。现在不少安全厂商都做了轻量化落地方案,中小工厂完全可以分步来,先把核心生产区的设备管起来,不用一下子全工厂铺开,几十万就能搞定基础防护,比起中一次勒索病毒亏几百万,这点投入真的不值一提,对吧?
,把整个OT网络切成一个个独立的微区域,每个区域之间的访问都要验证,就算一个点被攻破,攻击者也挪不动步,不会扩散到整个工厂。
还有一个今年刚火起来的新玩法,把零信任和工厂的数字孪生平台结合,在仿真环境里模拟攻击,调试权限规则,不用停生产就能完成测试和优化,大大降低了落地对生产的影响。长三角有个头部光伏厂去年这么搞,整个落地过程没停过一小时生产,太牛了。
很多人觉得工业零信任就是个安全工具,其实不对。它还能帮你捋清楚全厂所有设备的访问记录,谁什么时候登过哪台设备,改了什么参数,全留痕,出了问题一分钟就能溯源,反而给生产管理省了好多事。
现在工控安全的合规要求越来越严,重点行业明年开始都要满足等保2.0三级要求,工业零信任架构天生就符合合规要求,做一次就能满足,不用反复整改。
别把工业零信任架构想成什么高大上的玄学。说白了,就是给你的工厂每一道门都装了独立门禁,不管是谁,进一次查一次。
别再抱着“自己人不会出事”的老想法了。真出事的时候,再多的后悔都没用。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业零信任架构:打破传统工业网安围墙的新解法 https://www.dachanpin.com/a/tg/71012.html