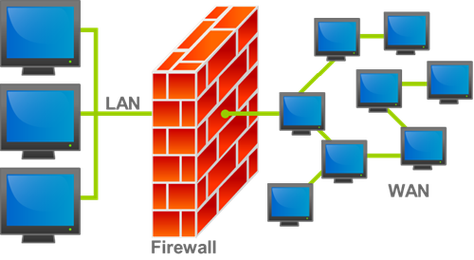
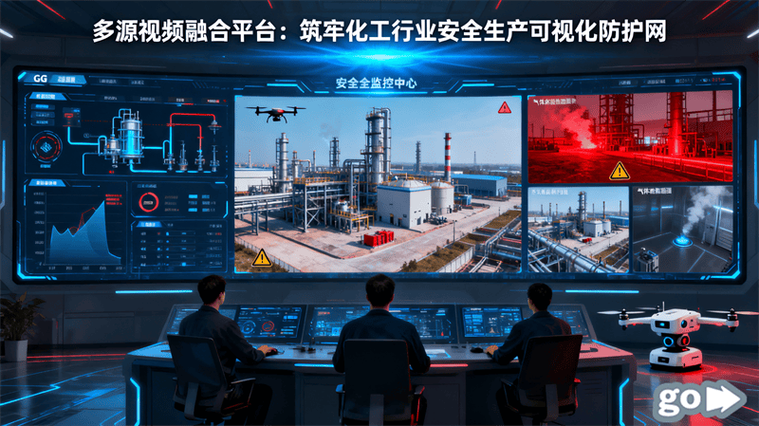
说实话,现在90%的工厂搞完数字化改造,安全防护只做了一半。装了防火墙,买了入侵检测,就觉得万事大吉。真等到黑客摸进核心生产区,改了PLC参数偷了配方,才想起怎么没早发现。
这个窟窿,就得靠工业蜜罐补上。
别把工业蜜罐和普通IT蜜罐混为一谈
很多人听到蜜罐第一反应就是,不就是摆个假服务器钓黑客吗?IT圈早就玩烂了。工业蜜罐还能玩出什么花?
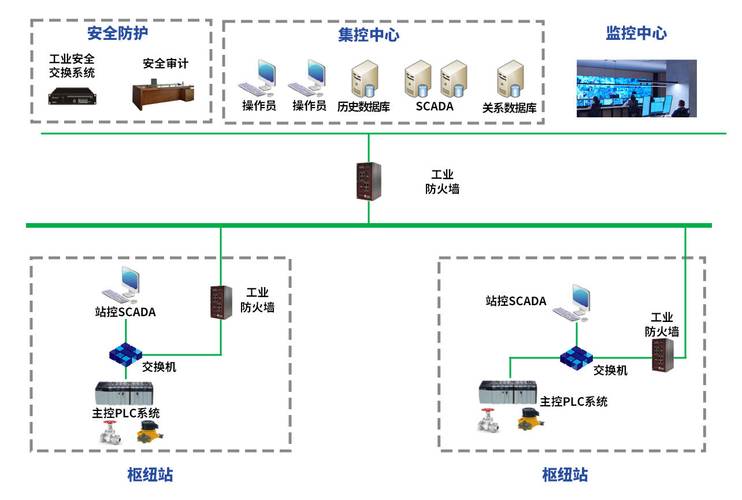
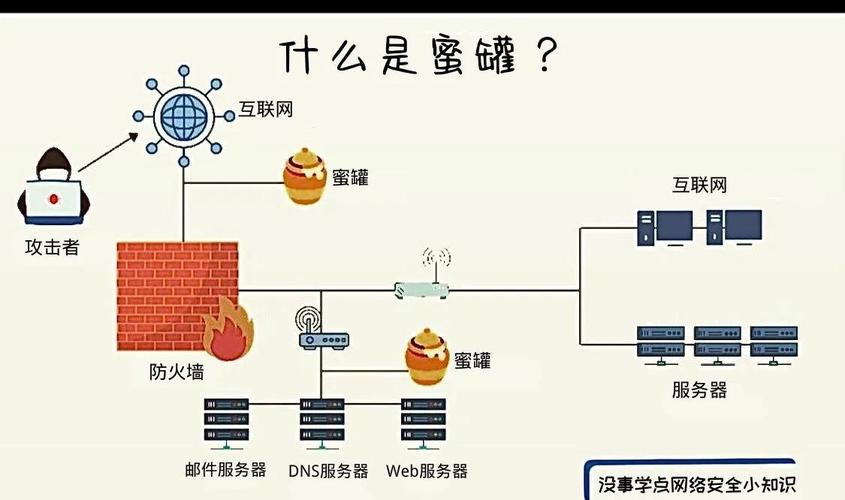
还真不一样。IT蜜罐抓的是偷数据黑网站的黑客,目标是记录攻击源。工业蜜罐面对的,是你的CNC机床、你的SCADA系统、你的PLC控制单元,这些玩意儿出一点错,就是停线、设备报废、甚至人身安全事故。工业蜜罐的核心目的,不是只记个IP,是把已经漏进来的攻击引出来,在他碰真生产系统之前,把他兜住。
这里先解决大家最常问的问题:
问:工业蜜罐就是摆几个假的IP地址骗黑客吗?
答:早八百年就不是了。早期低交互工业蜜罐确实这么干,黑客扫到就留个记录,没啥用。现在主流的工业蜜罐都是高交互,能1:1模拟真实工业设备的通讯协议——不管是你常用的Modbus、S7还是EtherNet/IP,连PLC的运行逻辑、生产参数的变化规律都能模拟出来。黑客上来改个温控参数,蜜罐能给你返回和真生产线一模一样的响应,你不说,他根本猜不到自己进了圈套。
为什么现在工厂都开始抢着装工业蜜罐了
放在十年前,哪需要这东西?那时候工厂都是物理隔离,网都不连,黑客飞也飞不进来。现在呢?要搞远程运维,供应商得连进来调设备;要搞柔性生产,车间得和云端连;甚至接单都要给客户开放生产进度查询权限,原来那堵物理墙,早就拆得差不多了。
被动防御就这点不好,只有黑客碰了你你才知道。防火墙拦得住已知病毒,拦不住零日漏洞;入侵检测抓得住特征攻击,抓不住潜伏进来APT。去年我去山东一个做工程机械的工厂,他们被黑客潜伏了两个多月,偷了上百份新机型的图纸,直到黑客要出手卖才被发现,损失多大?说不清,项目延期大半年,原来的订单都飞了。
要是布了工业蜜罐呢?黑客只要一扫网络,一碰蜜罐节点,立刻触发报警。你哪怕不知道他偷啥,你至少知道有人进来了,赶紧封口子查权限,不至于放人家逛俩月。
第二个大家问得最多的问题:
问:我已经买了工业防火墙、入侵检测,还需要工业蜜罐吗?
答:太需要了❗ 你把防护当成抓小偷,防火墙是锁大门,入侵检测是安摄像头,但是小偷翻墙头进来了,你摄像头没拍到呢?工业蜜罐就是在院子里摆一箱子假珠宝,小偷只要一碰,警报直接响,根本藏不住。现在工业攻击都是奔着真金白银来的,要么锁系统要赎金,要么偷核心工艺配方,多一层主动诱捕,就多十分底气。
部署工业蜜罐,这几个坑千万别踩
我见过太多技术爱好者,自己下个开源蜜罐随便往工厂网络一挂,最后出事的。乱部署不仅没用,还能把你真生产网络搞崩。去年珠三角有个五金厂,技术小哥图便宜自己搭了个开源蜜罐,端口配置错了,把整个厂区的工业路由给冲垮了,停线四个小时,亏了快八十万,老板差点把他开了。
💡 给大家整理几个一定要记住的避坑点:
- ✅ 协议一定要匹配工业场景:别拿IT蜜罐改改就用,那玩意儿只支持HTTP、SSH这些通用协议,黑客扫半天看不到Modbus、S7,根本不上钩,等于白装。
- ✅ 隔离要彻底,伪装要真实:蜜罐必须和真实生产网络做物理或者逻辑隔离,绝对不能让黑客从蜜罐摸到真系统。但是伪装的时候要做的和真资产没区别,别太干净太孤立,黑客一眼就能看出是假的。
- ✅ 别追求一步到位,适合自己才对:大型化工厂、新能源电池厂核心资产多,那就上全高交互全仿真的工业蜜罐。中小加工厂,核心就那十台八台CNC,先把核心设备的仿真做了,够用就好,也花不了几个钱。
不过话说回来,现在国内做工业安全的厂商,都有现成的工业蜜罐方案,很多都是针对中小工厂做的轻量化版本,几万块就能搞定,真没必要自己瞎折腾。
今年不少地方搞工业互联网安全改造试点,都把工业蜜罐列进了推荐清单。浙江那边很多做汽配的小工厂,数字化改造的时候都顺带装了,毕竟数控加工参数都是吃饭的本钱,真被偷了,去哪哭去?
工业安全这事儿,从来都是魔高一尺道高一丈。被动挨打的日子早就过去了。把主动诱捕做在前头,工业蜜罐就是你生产线前面最靠谱的那个前沿哨岗。黑客敢来,就得先碰一鼻子灰。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业蜜罐:工业互联网安全的主动诱捕利器 https://www.dachanpin.com/a/tg/71014.html