先掰明白:等保2.0工业和普通等保的核心差别到底在哪
普通等保的防护对象是什么?是办公系统、官网、面向C端的业务平台,核心目标是防数据泄露、防业务中断,大不了系统崩了,临时切个备用服务器就能扛。 但工业场景不一样。 你面对的是常年7*24小时运行的PLC、SCADA、DCS系统,是连着机械臂、输送线、反应釜的工业控制网络。这里的防护逻辑有个最核心的前提:绝对不能为了安全牺牲生产连续性。你要是给产线上的工程师站随便装个全网通的杀毒软件,说不定哪天它把正常的控制指令当成恶意文件拦了,整条焊接线停一小时,损失就是四十万起步。 之前有个做食品加工的老板跟我吐槽,说之前找的顾问让他把所有OT设备的端口都封了,结果封完之后,车间的MES系统连不上生产设备,排产数据传不上去,硬生生停了半条线,最后花了两天时间把配置全改回来,才恢复生产。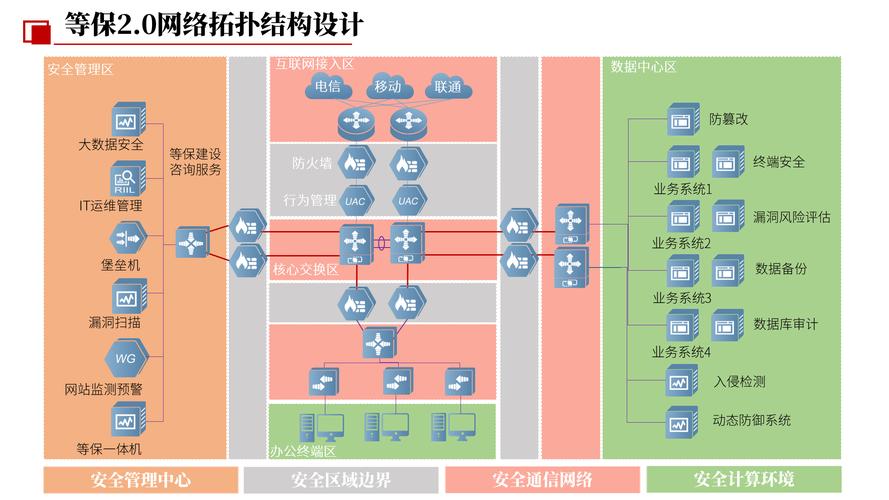
踩过最多的坑:90%的工厂在等保2.0工业测评里栽在这三个细节
我翻了近一年接触的37份测评不合格的整改报告,发现被打回来的原因翻来覆去就那三个,根本不是什么高深的技术问题。 第一个坑:生产网的远程调试端口完全敞开。好多厂为了方便设备售后的工程师远程调参数,图省事直接把PLC的调试端口拉根网线连到办公网,甚至直接暴露在公网。这相当于你家的保险柜门对着小区大马路,谁都能伸手进去摸东西。之前山东有个化工厂就是因为这个,被勒索病毒顺着远程调试端口钻进去,把反应釜的温度参数锁了,差点引发安全事故。 第二个坑:日志留存完全不达标。等保要求所有核心系统的日志要留存6个月以上,好多厂的SCADA系统因为要占存储资源,默认只存7天的操作日志,测评的时候掏不出来,直接被打回来整改。更离谱的是,有些厂连OT侧的日志开关都没开,等于生产网里谁动了设备、改了参数,完全没有记录,出了问题根本查不到原因。 第三个坑:应急演练全是”演”给测评组看的。好多厂的应急预案里写着”发现网络入侵立即断开生产网所有连接”,真要按这个方案操作,整条智能产线直接停摆,损失谁都担不起。测评组现在也学聪明了,不会只看你写的方案厚不厚,会现场问你”如果现在办公网的勒索病毒要往生产网传,你具体要操作哪几个设备,多久能把边界切断”,答不上来就是不合格。
现在做等保2.0工业,别再抱着”过了就行”的老思路
从2024年开始,等保2.0工业的测评尺度已经悄悄变了。之前的测评更多是看你有没有买对应的安全设备,有没有把材料凑齐,现在测评组已经开始查”防护措施的实际有效性”了。比如你说你部署了入侵检测系统,他不会只看你有没有采购合同,会现场发个模拟的恶意流量,看你能不能真的产生告警,能不能真的定位到攻击源。 💡 小提示:测评前一周,一定要把所有OT侧的设备账号密码全部核对一遍,别用那种”admin/123456″的弱口令,这是测评组一抓一个准的扣分项。 ❗ 特别提醒:别为了过测评临时改生产设备的配置,很多运行了十几年的老设备系统稳定性本来就差,你临时改个权限、加个规则,搞不好直接把产线弄停了,得不偿失。 ✅ 正确的做法是:所有防护调整都要在月度停机检修窗口做,改之前先做全量配置备份,出问题能一键回滚。 账要算明白。 你花几十万做等保,和一次停线损失的几百万、上千万比,哪个更划算?去年江苏有个做精细化工的企业,就是因为之前做等保的时候把OT边界的单向防护做扎实了,勒索病毒从办公网往生产网渗透的时候被网闸直接拦下来,没造成停线,光这一次就省了上千万的损失。 真的别再把等保当成应付检查的纸面工程了。你投了几千万建的智能产线,要是因为一个没堵上的网络漏洞,被黑客锁了、被病毒搞停了,那之前所有的投入,不都打了水漂?免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:等保2.0工业落地避坑指南:别把工厂的安全测评做成纸面工程 https://www.dachanpin.com/a/tg/71414.html