为什么普通SOC在工业场景里”水土不服”?
很多人对SOC的认知还停留在互联网侧:盯着Web攻击、钓鱼邮件、服务器漏洞,规则库全是对着互联网威胁样本堆出来的。但工业环境根本不是这么回事——OT网络和IT网络打通之后,攻击路径早就从原来的”从外网打进来偷数据”,变成了”顺着办公网溜到车间,直接控制生产设备”。普通SOC的探针最多解析到TCP/IP层,根本读不懂Modbus、S7、Profinet这些工业协议的报文细节,连”哪个功能码是写控制指令”都分不清楚,谈什么拦截风险?
工业SOC到底要做什么,不是堆规则是摸透产线的”脾气”
💡 很多人觉得工业SOC越贵越好,规则库越全越好,其实根本不是。你连自己家设备什么时候该发什么包都不知道,买再贵的设备也是摆设。 真正能用的工业SOC,第一步从来不是上来就装探针扫漏洞,而是先花时间把整个OT网络的资产摸得明明白白:哪个IP是注塑机的控制器,哪个端口是接视觉检测的相机,哪个工程师站是用来给机械臂下程序的,甚至要知道正常的生产节奏——比如早班8点到下午5点,哪个设备会在什么时间和什么服务器通信,通信的报文长度是多少,有没有固定的校验规则。把这些基线摸透了,异常才藏不住。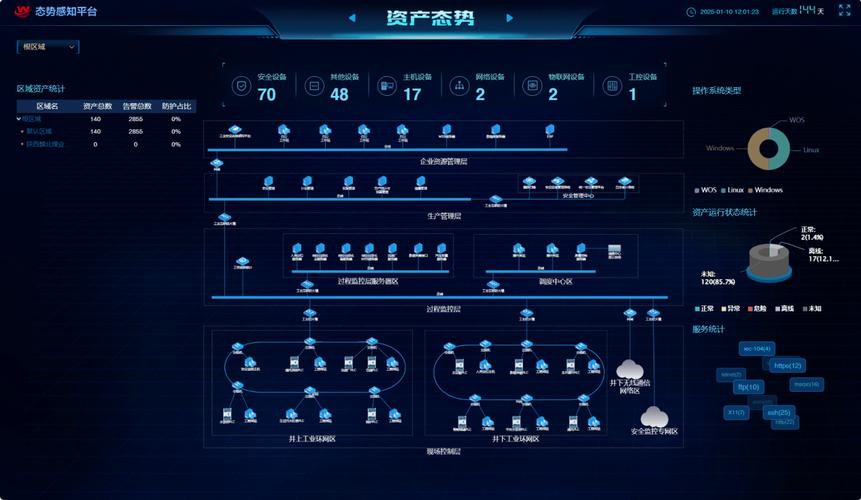
现在做工业SOC,别搞”重建设轻运营”的老路子
❗ 我见过最离谱的一个项目,某大型装备制造厂花了三千万上的安全系统,最后SOC平台的账号密码居然是个刚毕业的行政小姑娘在管,每天的报警除了垃圾邮件就是流量超限,根本没人去看OT侧的风险。去年他们的产线被勒索病毒加密的时候,系统其实早就报了”异常横向移动”的告警,结果因为没人盯,整整晚了12个小时才发现。 说实话,现在行业里的歪风真的该刹一刹了。很多供应商过来拍胸脯说”我们的SOC能覆盖99%的攻击场景”,结果设备装完了,给你扔一本几百页的操作手册,就再也没人来了。工厂里的一线运维哪懂什么是IOC什么是EDR啊,最后系统里的报警每天弹几百条,全是误报,大家直接把平台的声音关了,那大几百万的投入不就打了水漂? 真正落地好的工业SOC,从来不是一锤子买卖。它要和工厂的现有流程绑定:新上的设备第一时间把资产信息录进基线库,报警要做分级——那种不影响生产的流量异常,就归IT团队处理;涉及到核心生产设备的高风险告警,直接推给车间的运维班长,甚至要和现有的生产管理系统打通,不能让大家在好几个系统之间来回切。 别觉得只有大厂才需要工业SOC。去年我见过一个做五金加工的小厂,总共就20多个人,因为上了轻量化的工业SOC,发现有个插在USB口的中了病毒的U盘,正在给机床的控制系统传恶意程序,当场就断了网。要是真中了招,把机床的程序搞坏了,重新调试至少要花一周,那损失对小厂来说根本扛不住。 上周那个被勒索搞亏了一千万的汽车零部件厂,现在已经把原来的互联网SOC换成了适配OT协议的工业SOC。上周给他们做第一次基线复盘的时候,IT总监说,早知道当初就不该图便宜,拿互联网的方案套工业的场景。 真的。 工业场景的安全,从来不是把互联网那套东西搬过来就能用的。你得懂产线,懂工艺,懂设备的脾气,不然再贵的系统,也是个花架子。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:别再拿互联网SOC套工业场景了,工业SOC到底解决什么真问题? https://www.dachanpin.com/a/tg/71413.html