从”合规凑数”到”真防攻击”:国密算法应用的工业落地现状
现在的国密算法应用,早就不是之前那种在管理系统里挂个国密证书当摆设的阶段了。去年华东某光伏制造厂遭遇勒索病毒攻击,对方就是截获了他们硅片生长炉的明文控制指令,篡改了工艺参数,差点把整炉价值几百万的硅片搞报废——事后复盘才发现,他们之前为了”满足国密要求”,只在办公网的文件系统里开了SM4加密,核心生产网的通信全是裸奔的明文。 现在越来越多的工厂开始把国密能力下沉到生产网的最底层:从PLC的通信模块,到工业交换机的链路加密,再到边缘网关的数据上传通道,全链路的密文传输已经成了头部制造企业的标配。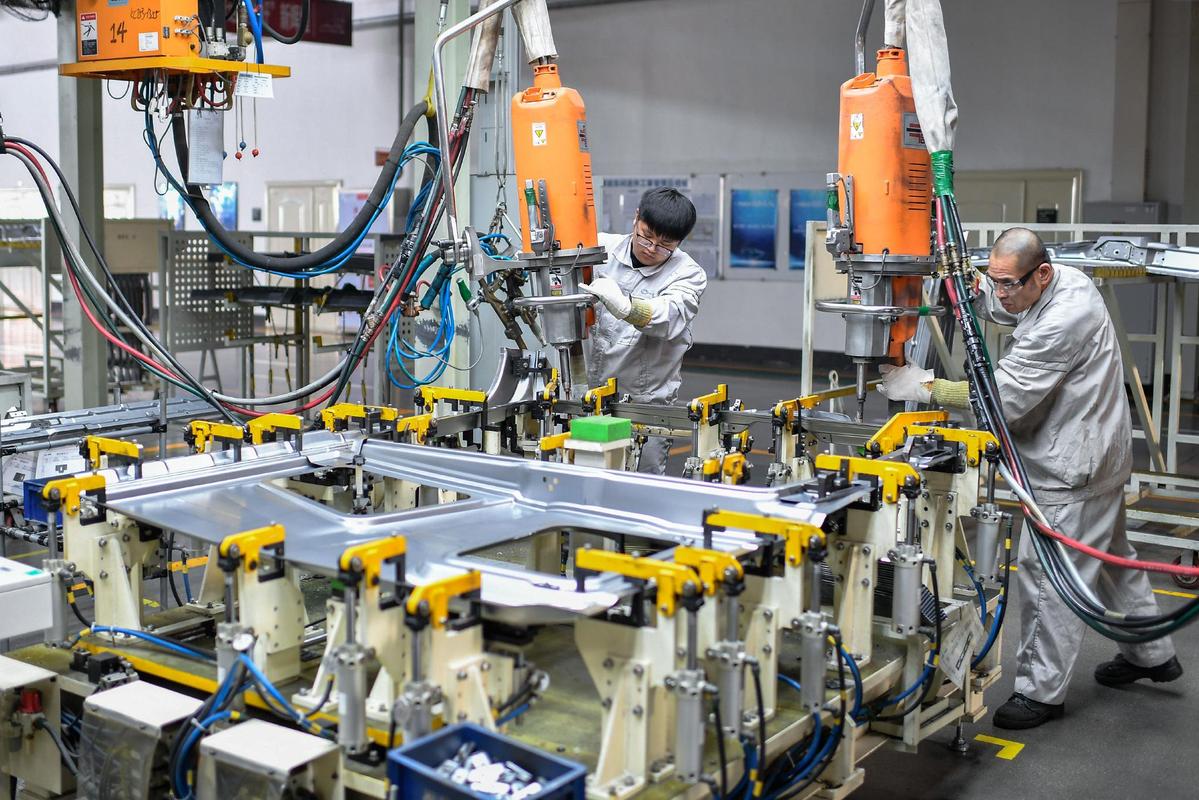
踩过的坑:国密算法应用在工业场景的3个常见误区
这两年见过太多工厂在国密改造上花了冤枉钱,踩的坑说出来都让人心疼。 ❗ 第一个误区:只要给数据套个SM4加密就算完成国密改造。 不对。工控场景的控制指令对实时性要求极高,通用的互联网加密套件根本适配不了工业总线协议——比如你拿普通的SM4软加密去套EtherCAT总线,直接把总线的通信节拍搞乱,生产线都能给你停了。真正适配工业场景的国密应用,是要针对不同的总线协议做专门的硬件适配,不是随便套个软件就能用的。 ❗ 第二个误区:买了带国密标识的设备就万事大吉。 之前有个江苏的化工客户,前前后后花了十几万买了一批带国密标的工业交换机,结果测评的时候一抓包,全是明文传输——原来那些设备只是内置了SM2的证书功能,实际的链路加密根本没默认开启,纯纯的”挂羊头卖狗肉”。 ✅ 正确的做法是,采购的时候不仅要看设备的国密认证资质,还要现场做加密抓包测试,确认通信链路真的是密文传输,再付尾款。 ❗ 第三个误区:国密改造只能在新建生产线做,老线改造成本太高。 真不是。现在很多厂商做的国密适配模块,直接插在现有PLC的扩展口上就能用,不用换掉整个控制器,整体改造成本能比全新采购带国密功能的设备低60%以上。我见过一个做了十几年的老机加工车间,三天就完成了整条线的国密改造,连半天的停产时间都没占。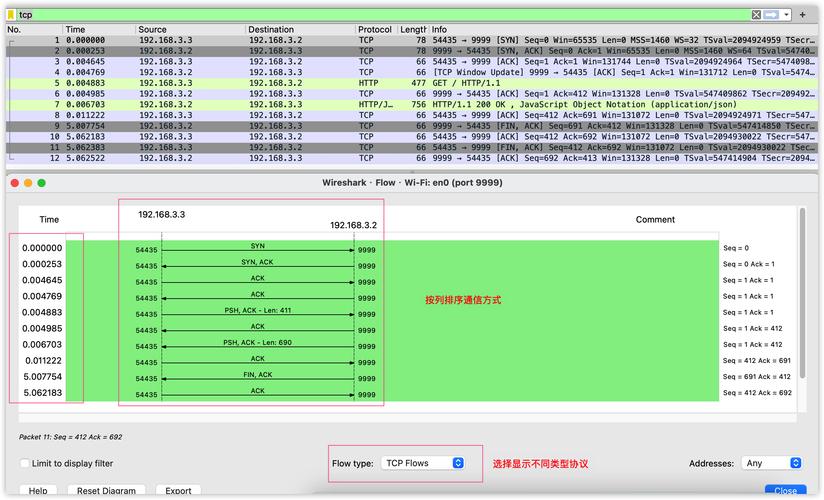
未来的落地方向:国密算法应用的新趋势
💡 现在新出的工业数据安全规范里,明确要求涉及关键工艺参数、核心生产数据的传输,必须用国密算法加密,不是你想用啥加密算法就用啥了。 从最近的行业动态来看,接下来国密在工业场景的应用会往两个方向走:一个是把国密能力做的更轻量化,比如现在国内头部的工业机器人厂商,新出的六轴机器人已经原生支持国密算法,就是怕机器人的控制指令被篡改——之前有个案例,某汽车厂的机器人控制信号被截获篡改,本来应该焊在A点,结果焊到了B点,整台车的车身直接报废,损失大几十万。另一个是把国密能力内嵌到工业互联网的边缘节点里,不用给每个单独的设备配证书,平台侧用SM9算法做统一的身份认证,运维成本能降一大截。 说实话,之前很多人提起国密,都觉得是个”不得不做的合规任务”,但这两年跑下来,真的觉得这东西是给工控系统上的实打实的安全锁。毕竟你辛辛苦苦攒了十几年的工艺参数,被人偷了、改了,那损失可比改造花的那点钱多太多了。对吧?免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:国密算法应用:工业工控系统从‘可选’到‘必选’的落地实录 https://www.dachanpin.com/a/tg/71415.html