为什么工业场景的个人信息保护,比互联网端难一个量级?
很多人对个人信息保护的认知还停留在C端APP层面——比如收集手机号要弹同意框,不能乱推广告。真到工业场景里,完全不是那回事。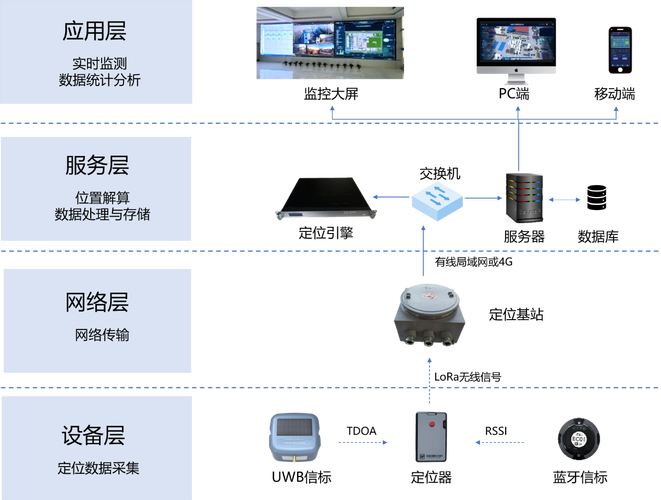
一线现场最容易踩的3个合规坑
我跑了快40家制造企业做现场调研,发现大家在工业个人信息保护这块踩的坑,翻来覆去就那几个,没有什么新鲜的。 1. OT网与办公网的无边界打通 💡 别觉得OT网封闭就安全。之前有个做汽车零部件的客户,把车间定位系统直接接在行政办公局域网里,行政同事的电脑中了勒索病毒,直接把整个定位系统的数据库锁了。付赎金的时候才发现,病毒开发者早就把整个数据库打包卖给了黑产,连工人的人脸模板都被拿去做了诈骗的身份验证素材。 2. 收集信息超范围 很多厂子装人脸识别门禁,本来只需要存个不可还原的人脸特征值用来开门就行,结果系统厂商非要把工人的身份证号、家庭住址、甚至既往病史全录进去,美其名曰‘方便人事统一管理’。这纯纯是过度收集,真出了事,超范围收集的部分全是要担责的。 3. 把数据扔给第三方服务商不管 现在很多厂子找第三方做设备预测性维护、做生产流程优化,对方为了建模方便,直接把带工号的操作数据全拉到自己的云服务器上,连个数据处理协议都没签。到时候数据漏了,监管找上门,第一个找的是数据的所有者,也就是厂子,不是服务商。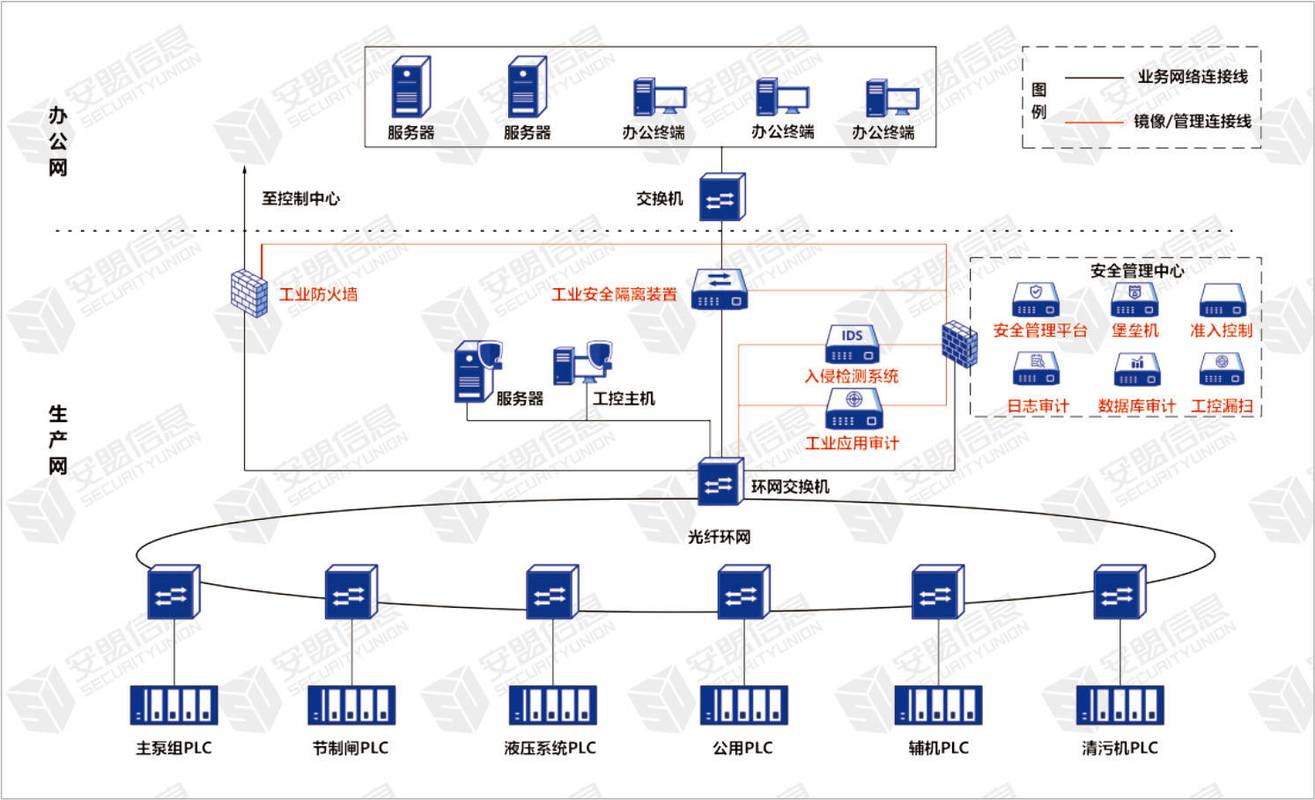
现在落地工业个人信息保护,最务实的几步走
别上来就想着花几十万买全套的安全设备,大部分中小制造企业根本没必要。先做这几件事,就能避开90%的坑。 第一步,先盘清楚手里到底有哪些和个人相关的数据。拉着车间主任、人事、IT、设备运维的人开一下午会,把所有能关联到具体个人的信息列个清单——门禁的人脸数据、设备绑定的工号操作记录、人员定位的轨迹、甚至食堂消费系统的充值记录,这些全算。✅ 我上次去的一个客户,盘了半天才发现,连车间里的噪音监测系统,居然会把每个工人在高噪音区的停留时长和工号绑定,之前完全没当回事。 第二步,做最小权限的隔离。涉及个人信息的数据库,别放在能上公网的服务器上。给每类数据设好访问权限——人事的人只能看和入职相关的基础信息,设备运维的人只能看经过匿名化处理的操作数据,定位系统的轨迹数据,除了应急找在车间里突发疾病的工人,平时谁都不能随便调。❗ 别搞什么‘全员可查’的管理思路,真出事了,没人替你担责。 第三步,给第三方服务商划好红线。不管对方合作了多少年,只要要碰你的生产数据,必须签好数据处理协议,明确对方能拿什么、不能拿什么、用完之后必须怎么彻底删除。最好是能在你的本地服务器上完成模型训练,别把原始的带个人标识的数据传到对方的公有云上。 说实话,我见过太多厂子在这块的心态了——一开始觉得‘这都是针对互联网大厂的,跟我一个开工厂的有啥关系’,等真的出了数据泄露的事,被监管找上门,或者被工人集体投诉,才急急忙忙找补。那时候花的钱,比提前做基础防护多十倍都不止。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业个人信息保护:别等产线数据被扒才想起补漏洞 https://www.dachanpin.com/a/tg/71419.html