上周跟长三角一家做新能源汽车结构件的老板喝酒,他拍桌子骂娘。
上个月因为给三级供塑料粒子的厂子停了环保整改,整条线停了7天,赔了120万的违约金。他之前砸了两百万上ERP,连一级供应商的资质有效期都要靠采购手动记。
他总觉得工业供应链安全是那种写在行业白皮书里的官话,跟自己开在工业园里的小厂子隔了十万八千里。
没人想到,真出事的时候,砸再多钱上系统都顶不住。
别把工业供应链安全当成只查一级供应商的纸面功夫
现在90%的制造企业做供应链安全排查,停留在“查直接合作的供应商资质”这一步。一级供应商的营业执照、环评报告、ISO认证都摆得整整齐齐,二三级供应商是谁、在哪、会不会突然停摆,没人摸得透。
2024年上半年国内某头部储能厂商就栽过这个坑:他们采购的核心IGBT模块,溯源到第三级才发现,供芯片晶圆的厂子因为海外出口管制临时断供,整个项目差点晚了3个月交付。事后算帐,违约金加客户流失的损失,够他们做10次全供应链排查。
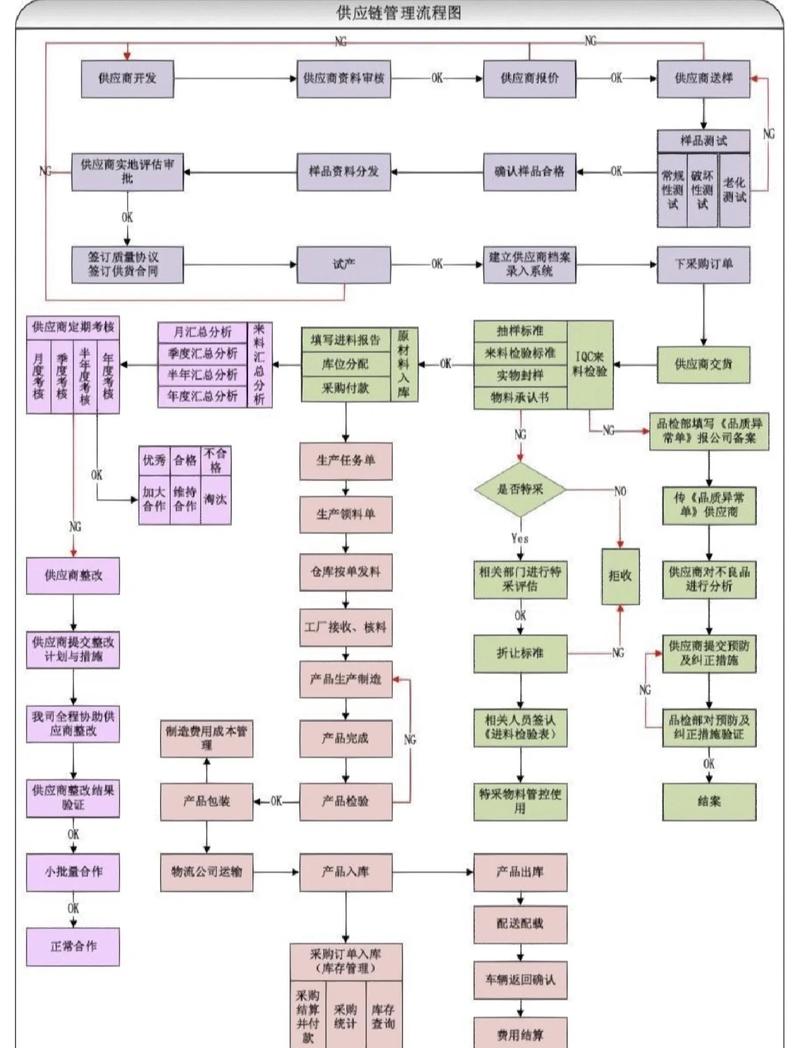
很多人说,全链路排查哪有那么容易?别上来就给自己找台阶。
问:我们厂一年采购额才几千万,哪有精力去摸二三级供应商的底?
答:别搞大水漫灌的排查,抓核心就行。去年我们给苏州一家做精密轴承的小企业做咨询,没让他全链路摸查,就锁定两个方向:采购占比超过15%的关键生产物料,涉及环保、安全生产合规的化工、危废类原料,顺着一级供应商给的溯源码往下挖两层,花了不到3万块,就揪出来一个给他们供防锈油的厂子——是当地环保重点盯的排污大户,真要是停了,他们整条磨床线连转都转不了。💡 对中小企业来说,不用追求100%覆盖,把最容易捅娄子的环节盯死,就够了。
藏在软件里的供应链炸弹,比断货更吓人
以前大家聊工业供应链安全,第一反应就是“物料断供怎么办”,很少有人把软件、固件这类数字资产算进供应链的范畴。直到2023年底到2024年上半年,国内接连3家汽车零部件厂因为供应商提供的MES系统嵌了带漏洞的开源组件,被勒索病毒锁了生产数据,停了3-7天不等,大家才反应过来——原来买设备、上系统的时候,也可能把风险买进来。
说真的,我上次去一家做智能电网设备的厂做巡检,发现他们用的某进口PLC的编程软件,是供应商从网盘里发的破解版。我当时后背直冒冷汗。这哪是买设备,是直接把生产车间的大门钥匙递到黑客手里啊!
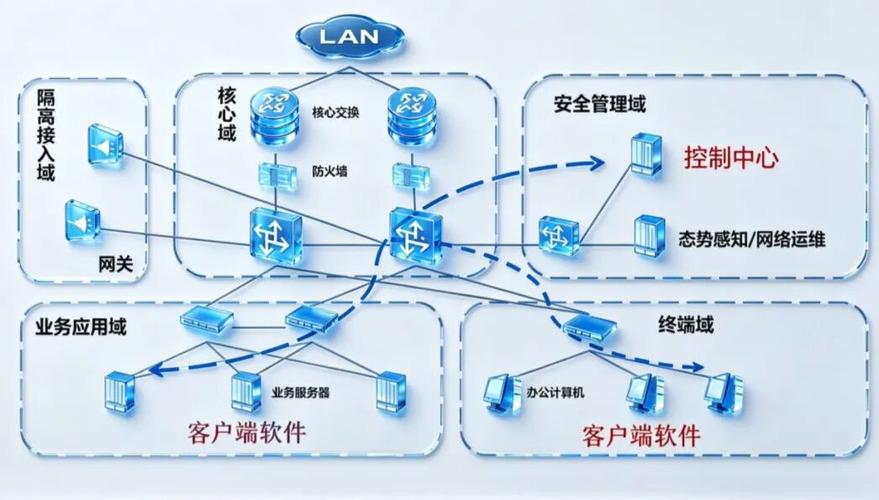
很多人觉得,我买的是正版软件,肯定没风险。
问:我们买的都是正规渠道的工业软件,怎么也会沾到供应链风险?
答:正规渠道不代表零风险。现在的工业软件根本不是从零写的,里面嵌了几十上百个开源组件,说不定哪个组件的维护者哪天被收买了,塞个恶意代码进去,你根本察觉不到。去年我们给一家做风电整机的客户做渗透测试,发现他们采购的正版SCADA系统里,嵌的一个开源数据采集组件有未授权访问的漏洞,只要把设备连到公网(很多厂为了远程调试图方便就这么干),别人能直接把风机的转速参数改到超限。❗ 别觉得花了正版的钱就万事大吉,定期扫软件的组件漏洞,比你装十个杀毒软件都有用。
2024年之后,真正的工业供应链安全不是“防”,是“能顶上去”
前几年大家做供应链安全,总想着“把风险堵在外面”——查资质、签合规协议、做审计。但这两年的实际情况是,极端天气、环保政策、海外出口管制、地缘冲突,这些你根本堵不住。深圳一家做消费电子结构件的厂,2023年因为核心铝材供应商所在的园区遭遇台风受灾,停了10天,损失了大几百万。现在他们给所有核心物料都找了两个距离超过500公里的备用供应商,每个季度各下10%的试生产订单,真出事了,48小时之内就能把产能切过去。
✅ 别信那种“全球最优采购”的鬼话。以前大家算采购成本,哪个厂报价低选哪个,现在算成本,得把“断供3天损失多少违约金、丢多少客户”算进去——账算明白,你就知道那点采购差价根本不够赔的。
对了,2024年开始江苏、广东很多地市都出了政策,企业做工业供应链安全的风险排查、备用供应源建设,最高能拿50%的费用补贴。真要下决心补窟窿的,现在动手比明年出事了再补划算得多。
上周碰到那个拍桌子的汽配厂老板,他现在花了8万块,把核心的3种物料的二级供应商都摸了一遍,还找了个邻市的同类型厂子做备用供应源。他说现在睡觉都踏实点了。
哪有什么绝对安全的供应链啊。
就是别等火烧到眉毛了,才想起买灭火器。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业供应链安全:别等断供才补窟窿——从2024年汽配厂踩过的坑说起 https://www.dachanpin.com/a/tg/71420.html