
为什么制造企业不能把软件物料清单当IT部门的纸面作业
很多人觉得软件物料清单就是IT部门列个组件表,应付等保或者供应链合规检查的。根本不是。制造企业的软件不是跑在公有云上的互联网应用,是嵌在数控系统、PLC、边缘网关、焊接机器人控制器里的,这些软件的组件漏洞,是真的能顺着网络摸到产线控制层的。之前Log4j2漏洞爆发的时候,有多少厂连夜查自己的系统,最后发现根本不知道自己的MES、SCADA里有没有嵌这个组件——连自己用了什么软件都搞不清楚,谈什么防护? 很多厂现在做的软件物料清单是“一次性快照”,就是采购项目验收的时候扫一次,后面系统升级、打补丁、换开源组件,从来不更新清单,等于花了钱做了个过期的废纸。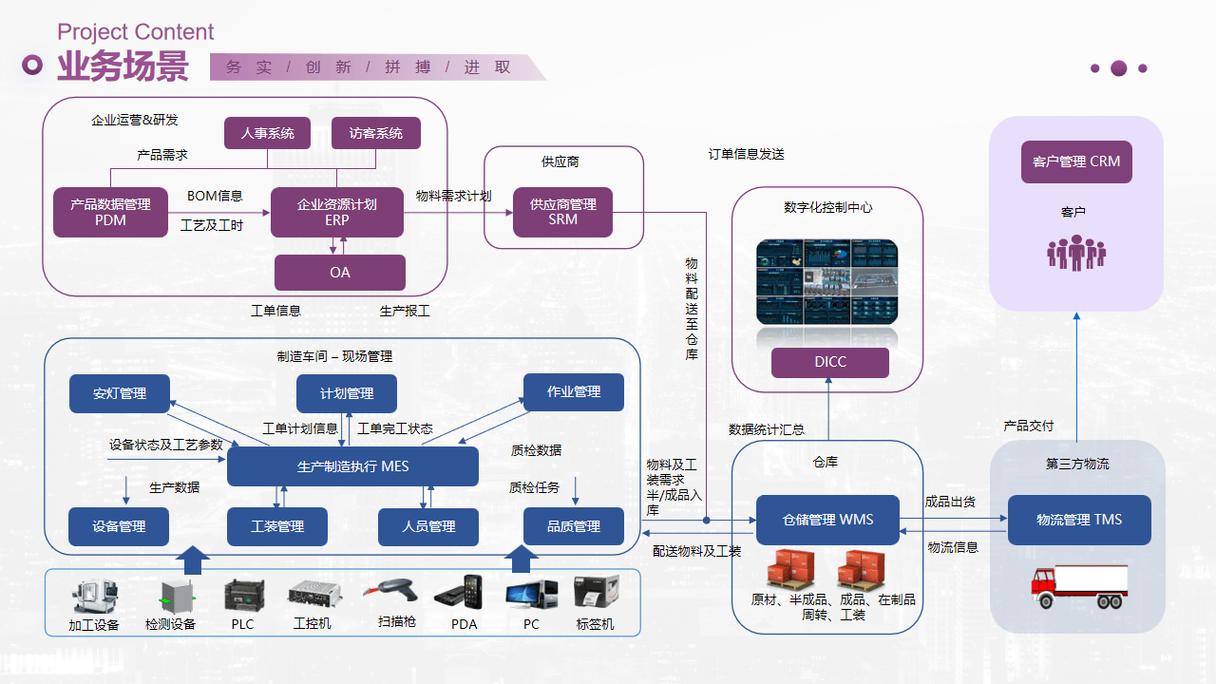
工业场景下的软件物料清单,和互联网公司的有啥不一样
别拿互联网公司的SBOM管理经验直接往制造场景套。互联网公司的SBOM核心诉求是合规、是用户数据安全,出了问题大不了回滚版本、重启服务。但制造企业的第一优先级永远是产线连续性。你在电商平台的系统里出个漏洞,大不了暂时关个功能,用户晚几分钟付款都没什么;但你在数控系统的控制器里触发一个漏洞,回滚程序的时候主轴停在半空中,撞刀的损失可能比漏洞本身的损失高几十倍。 这里列几个实操的注意点: ✅ 扫描范围必须覆盖所有边缘端设备,不能只盯着中心服务器扫 ✅ 清单里的每个组件条目,必须标注对应的设备位置、维保责任人、已知漏洞等级 ❗ 扫描的时候别上来就给运行中的老程序下探针——很多跑了十几年的工业程序是用老旧语言写的,对外部扫描的兼容性极差,我上次亲眼见一个厂的IT团队为了扫清单,把正在运行的焊接机器人程序扫停了,当场车间主任的脸黑得能滴墨。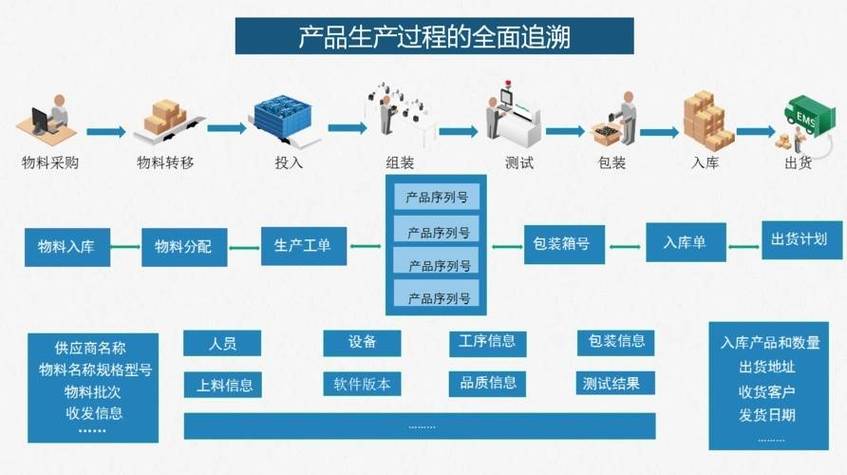
现在落地软件物料清单,别搞“大跃进”
我见过太多企业一上来就喊着要实现全厂软件物料清单的全覆盖,花了几百万买工具、请咨询,最后因为涉及的系统太多、老设备兼容性太差,项目拖了半年没进展,最后变成应付审计的纸面工程。 其实根本没必要。落地可以拆成三步走: 1. 先从核心生产系统切入,也就是直接连产线的MES、SCADA、边缘网关、高端数控系统,这些是风险最高的部分,先把这些的软件物料清单摸清楚,就能挡住80%以上的供应链风险。 2. 把软件物料清单的更新嵌到日常流程里,不是每年审计的时候才补表。每次系统升级、每次打补丁、每次替换开源组件,都要同步更新对应的清单条目,别让清单和实际的软件版本脱节。 3. 💡 可以把软件物料清单和设备的数字孪生台账绑定,查设备的时候就能直接看到上面跑了什么软件、有什么已知漏洞、对应的维保流程是什么,根本不用翻厚厚的纸质文档。 上个月帮苏州一家做光伏组件的厂做SBOM梳理,他们之前觉得这事是安全部门的活,跟生产没关系。结果梳理的时候发现,他们的EL检测设备里嵌的一个开源图像识别组件,存在一个能导致检测结果误判的漏洞——如果真的漏检了不合格的光伏组件流到客户那里,那赔偿的钱够他们做十年的软件物料清单管理了。 说实话,现在行业里对软件物料清单的认知,还停留在“合规要求要交的表”的阶段。但真等你因为没搞清楚自己用了什么软件,导致产线停摆、客户索赔的时候,你就会明白,那份准确、实时、可追溯的软件物料清单,从来不是应付审计的纸面材料,是给你家产线买的一份最实在的保险。免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:别等供应链炸了才补:制造企业落地软件物料清单的避坑指南 https://www.dachanpin.com/a/tg/72581.html


