先把边界说清楚:工业SOC到底盯什么
工业安全运营中心,简称工业SOC。它盯的不是办公网那堆邮件钓鱼、浏览器漏洞。它盯的是PLC、DCS、SCADA、HMI、变频器、工业机器人之间的流量、操作、变更和资产状态。IT侧讲机密性、完整性、可用性,CIA。OT侧?可用性排第一。停机一分钟,可能烧掉几十万。对吧。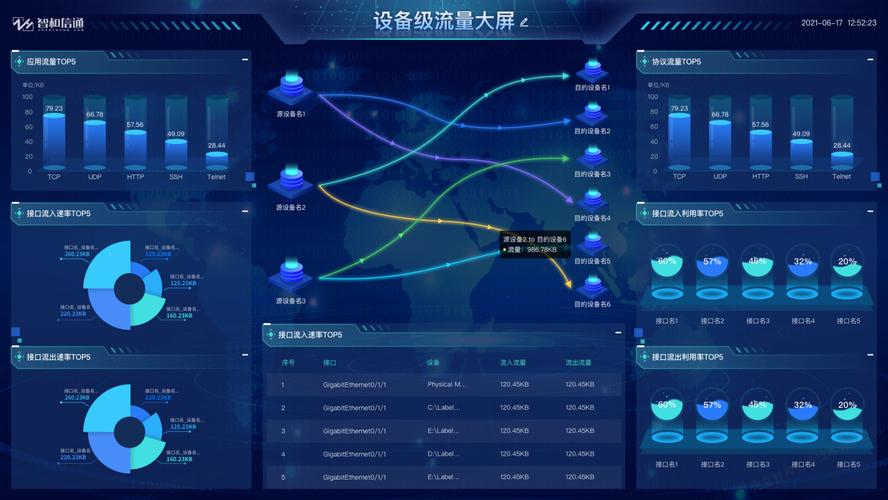
问:工厂已经有工业防火墙、杀毒软件,为什么还要工业SOC?
答:防火墙是门锁,杀毒是疫苗。SOC是监控室加值班医生。门锁挡不住已经混进来的U盘,疫苗防不了工艺逻辑篡改。工业SOC的价值在于持续看见、持续比对、持续响应。没有运营,设备都是孤岛。
资产测绘:没有资产台账,SOC就是瞎子
先做资产测绘。被动流量探针抓镜像流量,识别西门子S7、罗克韦尔EtherNet/IP、施耐德Modbus TCP这些协议。别一上来就主动扫描。我见过一个项目,主动扫描把一条老DCS的控制器打到重启。产线停了。甲方脸都绿了。💡被动优先,主动扫描必须窗口审批。 资产画像至少包含:IP、MAC、固件版本、协议、开放端口、所属区域、责任人、CVE匹配。IEC 62443的Zone/Conduit模型值得参考。但别硬套。车间物理布局、VLAN划分、远程运维通道,都得画进去。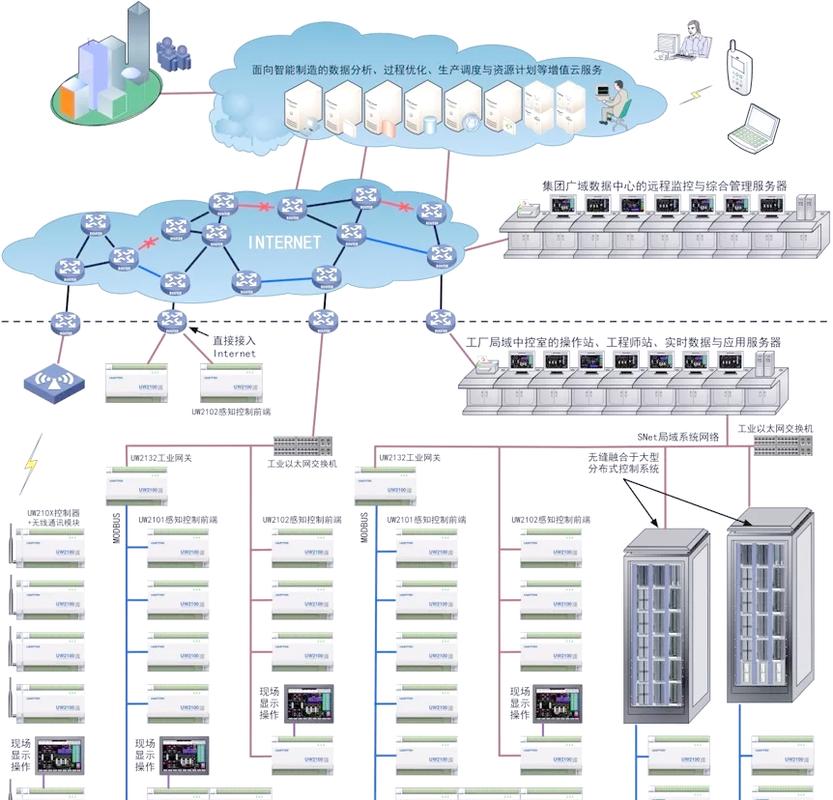
检测与响应:别把IT的告警风暴搬进车间

问:工业SOC误报多了,会不会导致停线?
答:会。所以分级必须狠。一级:只记录。二级:通知OT工程师。三级:通知安全值班加产线负责人。四级:才考虑隔离,且必须双人确认。误报不可怕,可怕的是把所有告警都当四级。那叫狼来了。
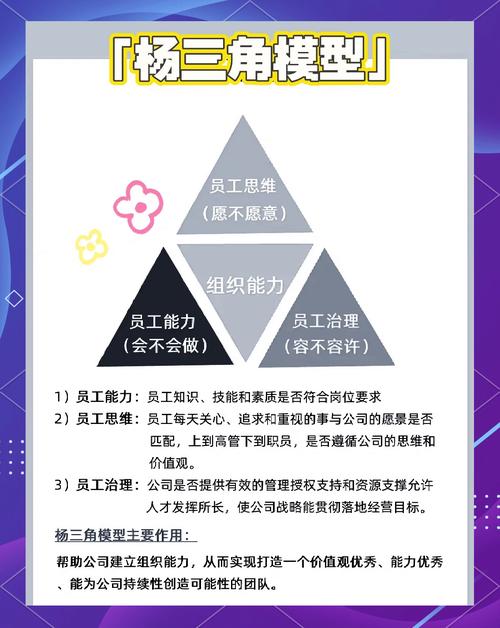
组织与指标:人、流程、技术的三角
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:工业SOC落地实录:从OT资产雾区到可运营的工控安全防线 https://www.dachanpin.com/a/tg/72960.html