为什么工业圈突然开始重视软件物料清单?
放在十年前,说工业制造要管软件物料,没人理你。那时候机械产品的核心是钢铁、芯片、结构件,软件就是个贴上去的附属品。现在不一样了。
随便一台五六轴工业机器人,里面跑着十几个不同的嵌入式软件,有上百个第三方开源组件;一台新能源汽车的自动驾驶系统,代码量超过一亿行,依赖的软件组件数都数不清。说白了,现在的工业产品,早就从“硬件为主、软件为辅”变成“软件定义产品”了。
当年log4j漏洞爆发的时候,珠三角好几个做智能快递柜的厂商,全区域排查花了快两个月,就是因为没有完整的软件物料清单,不知道哪些柜子用了有问题的组件,亏了大几千万。你说冤不冤?
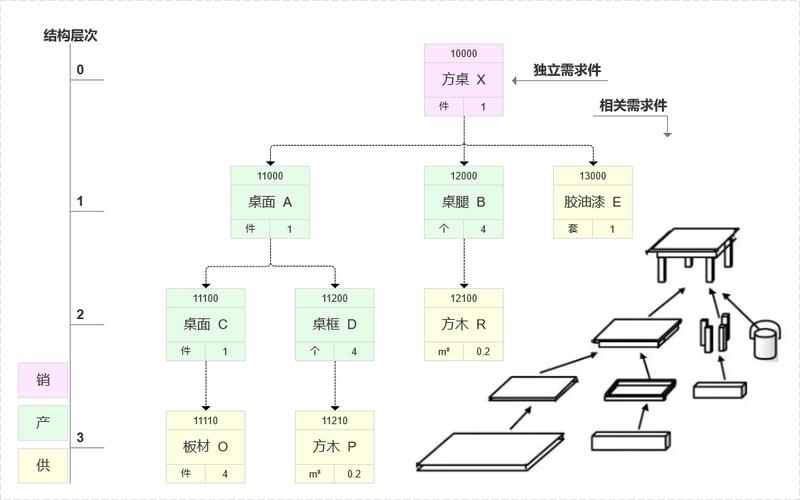
软件物料清单的核心价值,从来都不是做表
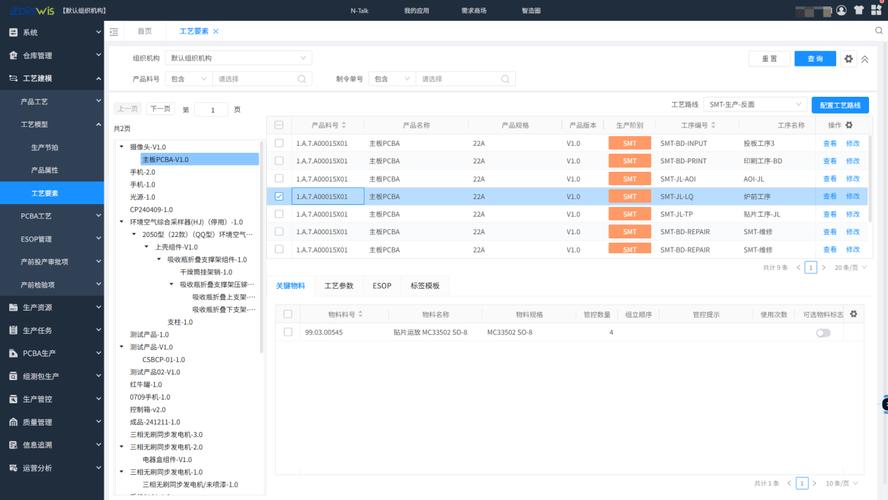
很多工厂老板一听说要做软件物料清单,第一反应是“我又多了一份文档要写”。错。软件物料清单的核心价值,是给工业产品的软件部分做全生命周期的可溯源管理。
我给你掰扯几个最实际的用处:
- ✅ 漏洞应急:一旦某个通用软件组件爆出漏洞,你五分钟就能查出来自己哪些产品用了这个组件,精准召回打补丁,不用像之前那样全产品线瞎找。
- 💡 合规要求:欧美现在针对网络安全的法案,都要求关键基础设施的供应商必须提供完整的软件物料清单,国内现在车联网、工业互联网的合规要求也在跟进,早做早不慌。
- ❗ 供应链风控:你从第三方拿的软件开发包,有没有藏着恶意代码?有没有许可证冲突?提前通过软件物料清单排查,比出了问题再擦屁股强一百倍。
落地软件物料清单管理,最容易踩的三个坑
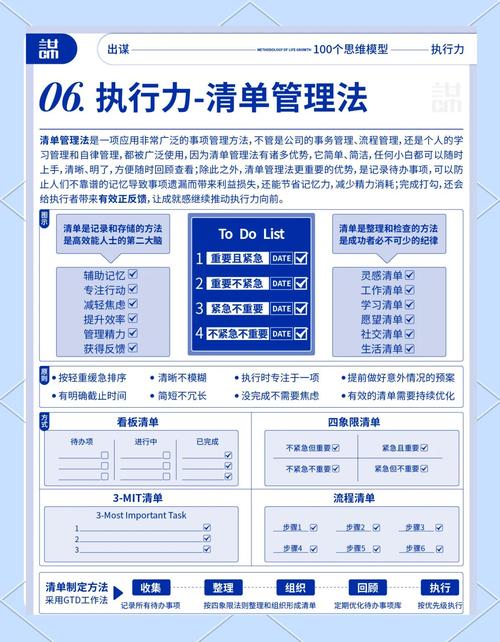
我接触过不下十家已经推软件物料清单管理的工厂,一半以上都没走对路,说几个最常见的坑:
- 只列成品软件,不列隐藏的组件
很多工厂做SBOM(软件物料清单的通用缩写),只把自己开发的主软件列进去,那些第三方提供的驱动、开源的依赖库、甚至芯片里自带的固件,全都漏了。这些地方恰恰是最容易出问题的。去年某新能源车企的自动驾驶系统出漏洞,就是因为芯片厂商自带的一个开源组件出问题,车企自己的SBOM没列,根本没提前查到。 - 一次做完就扔在一边,不跟着版本迭代更新
软件每个版本迭代都会加新的组件,改旧的组件,很多工厂的SBOM还是一年前的版本,等于一张废纸。真出了事,根本对不上当前出货的产品。 - 完全交给IT部门做,业务和供应链不参与
软件组件很多都是供应链采购进来的,或者第三方供应商提供的,IT根本搞不清楚来源,做出来的SBOM错漏百出。正确的做法是,供应链对接上游拿组件信息,研发负责整理验证,IT负责存到管理系统动态更新,三方配合才行。
前阵子跟做工业标准化的朋友聊,说国内软件物料清单的相关通用标准这两年就会落地,未来只要是带联网功能的工业产品,都要求要有完整可查的软件物料清单。别等规则落地了才想起补,到时候吃亏的还是自己。
免责声明:文章内容来自互联网,本站仅作为分享,不对其真实性负责,如有侵权等情况,请与本站联系删除。
转载请注明出处:软件物料清单:工业数字化转型中被低估的核心拼图 https://www.dachanpin.com/a/tg/69493.html